
Auf einen Blick
31,4 Tbit/s
Rekordverdächtige DDoS-Aktivität
Zusammenfassung für Entscheider
Denken Sie an Identität als den neuen Perimeter – aber auch als den neuen Generalschlüssel. Haben Angreifende einmal gültige Zugangsdaten (menschlich oder nicht), kommen sie zur Vordertür hinein, ohne jene Alarme auszulösen, die traditionell Eindringlinge erfassen sollen. Und im zweiten Halbjahr 2025 wurde der Markt für diese Schlüssel industrialisiert.
Dieser Bericht wurde vom Advanced Threat Operations Team (ATO) von Ontinue erstellt, mit Beiträgen von Threat Researchern, Incident Respondern und Sicherheitsanalystinnen und -analysten bei Ontinue. Auf Basis von Untersuchungen in Kundenumgebungen und von Telemetrie der Ontinue ION SecOps Platform analysiert der Bericht die Techniken, Kampagnen und Verhaltensweisen von Bedrohungsakteuren, die im zweiten Halbjahr 2025 beobachtet wurden.
Der große Umbruch: Identität als primäre Angriffsfläche
Über unsere Telemetrie und Untersuchungen hinweg dominierten identitätsbasierte Angriffe die echten Treffer. Password Sprays, Phishing-Kits für Adversary in the Middle (AiTM), Missbrauch von OAuth-Token und geleakte Zugangsdaten von Dienstprinzipalen wurden zu den häufigsten Einstiegspunkten. Angreifende verlassen sich zunehmend darauf, dass Authentifizierungssysteme leichter zu manipulieren sind als gehärtete Endpunkte.
Angetrieben wurde dieser Umbruch von der Zunahme an Infostealer-Aktivität. Werkzeuge wie Lumma, RisePro, RedLine und Vidar befeuerten ein Untergrund-Ökosystem, in dem gestohlene Zugangsdaten, Sitzungstoken und Zugriff auf Cloud-Konsolen offen verkauft wurden – teils für tausende Dollar. Zugangsdatendiebstahl im industriellen Maßstab.
Ransomware entwickelt sich erneut weiter
Ransomware blieb 2025 eine der störendsten Bedrohungen, mit mehr als 7.000 Vorfällen und 129 nachverfolgten aktiven Gruppen. Die eigentliche Weiterentwicklung lag jedoch nicht in der Verschlüsselung, sondern in der Erpressungsstrategie. Moderne Ransomware-Angriffe verbinden Verschlüsselung, Datendiebstahl, Betriebsstörung und direkten Druck zu mehrschichtigen Erpressungsmodellen.
Obwohl die Lösegeldzahlungen im Jahresvergleich leicht zurückgingen (von 892 Mio. USD im Jahr 2024 auf 820 Mio. USD im Jahr 2025), steigen die betrieblichen und wirtschaftlichen Kosten weiter – verstärkt durch identitätsgetriebene Kompromittierungen, die Angreifenden schnelleres und präziseres Vorgehen erlauben.
Infostealer: der verborgene Motor moderner Cyberkriminalität
Infostealer wurden zu den stillen Arbeitstieren der kriminellen Wirtschaft: kleine Werkzeuge, große Probleme. Ausgeliefert über gefälschte Installationsprogramme, Malvertising, Phishing, Archive oder schädliche npm-Pakete, saugen sie alles ab – von Browser-Cookies bis zu Cloud-Token. Diese Daten befeuern dann Ransomware, Betrug und Access-as-a-Service-Geschäfte.
Der Markt für diese Werkzeuge ist vollständig gestaffelt: einfache Varianten für 10–50 USD pro Monat, mittlere Angebote für einige hundert und Premium-Varianten für bis zu 1.000 USD pro Monat. Ein SaaS-Modell, optimiert für Kriminalität.
Auch Infostealer auf Node.js-Basis gewannen an Bedeutung. Indem Kampagnen wie TamperedChef schädliche Laufzeitumgebungen mit KI-Themen- oder Produktivitäts-Apps bündelten, wirkte Zugangsdatendiebstahl wie eine ganz normale Softwareinstallation.
Lieferkette und SaaS: Vertrauen als Angriffsweg
Angriffe auf die Lieferkette nahmen zu und nutzten Automatisierungspipelines und nicht-menschliche Identitäten. Zwei Vorfälle ragten heraus:
Die Salesloft-Kampagne mit OAuth-Missbrauch, die über 700 Organisationen betraf, indem sie vertrauenswürdige App-Integrationen ausnutzte.
Der npm-Wurm Shai Hulud, der bis zu 100 kompromittierte Pakete pro Opfer erneut veröffentlichte und damit Entwickler-Workflows in großem Maßstab zur Waffe machte.
In beiden Fällen brauchten die Angreifenden keine Zero-Days: Sie missbrauchten einfach Vertrauensbeziehungen, die tief in Automatisierung, CI/CD-Prozessen und OAuth-Berechtigungen stecken.
Dienstprinzipale in der Cloud: die neue Schwachstelle der Automatisierung
Zugangsdaten von Dienstprinzipalen – oft in Konfigurationsdateien oder Build-Artefakten gespeichert – wurden zu einem besonders wertvollen Ziel. Werkzeuge wie TruffleHog machten es Angreifenden trivial, diese Geheimnisse zu finden, zu prüfen und auszunutzen. Einmal kompromittiert, ermöglichen Dienstprinzipale reibungslosen Zugriff auf Cloud-APIs ohne MFA, die Erkundung von Ressourcen und langfristige Persistenz.
Da ihre Aktivität oft wie normale Automatisierung aussieht, erfolgt die Erkennung langsam – und Angreifende haben mehr Spielraum.
KI gelangt in den Werkzeugkasten der Angreifenden
Im zweiten Halbjahr 2025 wurde die Wirkung generativer KI auf die Entwicklung von Schadsoftware sichtbar. Die Threat Researcher von Ontinue beobachteten verräterische Anzeichen LLM-gestützten Programmierens: übermäßig ausführliche Kommentare, Codeverdopplung und polierte Oberflächen mit unsicherer Logik.
Diese frühen Hinweise deuten darauf hin: Je zugänglicher KI-gestützte Werkzeuge werden, desto weiter sinkt die Einstiegshürde für ausgefeilte Angriffe.
Der geopolitische Druck steigt – und zivile Ziele spüren es
Staatsnahe Akteure blieben aktiv und aggressiv. Zu den Höhepunkten gehörten:
Der Kryptodiebstahl von 1,5 Mrd. USD durch die Lazarus Group
Wiper-Angriffe auf zivile Infrastruktur in Polen durch Ghost Blizzard
Rekordverdächtige DDoS-Aktivität mit einem Spitzenwert von 31,4 Tbit/s über Botnets mit mehr als 500.000 IP-Adressen
Zivile Einrichtungen – SaaS-Unternehmen, Energieversorger, selbst Einzelpersonen – wurden in geopolitischen Kampagnen zunehmend als hinnehmbare Kollateralschäden behandelt.
Was das für 2026 bedeutet
Über alle Trends hinweg wiederholt sich eine Botschaft: Identität ist jetzt das zentrale Schlachtfeld der Cybersicherheit. Menschliche Identitäten, Maschinenidentitäten, Dienstprinzipale, über OAuth berechtigte Apps und CI/CD-Token sind alle potenzielle Vordertüren zu Ihrer Umgebung.
Erfolgreich werden 2026 jene Organisationen sein, die Identitätssicherheit nicht als Projekt, sondern als fortlaufende Disziplin behandeln – getragen von phishing-resistenter Authentifizierung, starker Governance und einer Überwachung, die auf menschlichen und nicht-menschlichen Zugriff gleichermaßen zugeschnitten ist.
Die identitätszentrierte Bedrohungslandschaft
Identität ist zum Ort geworden, an dem moderne Angriffe tatsächlich Gestalt annehmen. Im zweiten Halbjahr 2025 behandelten Angreifende Identität nicht länger als Nebenkanal, sondern als die Steuerungsebene, die alles andere bestimmt. Wer ein gültiges Token oder ein funktionierendes Paar Zugangsdaten hat, muss gar nicht „einbrechen“: Er fügt sich einfach ein. Dieses Kapitel beschreibt, wie Identität zur dominierenden Angriffsfläche wurde und warum Verteidigende über Identität so denken müssen, wie frühere Generationen über den Perimeter dachten.
Vom Perimeter zum Identitätsperimeter
Die Ära netzwerk- und gerätezentrierter Grenzen ist vorbei. In unserer Telemetrie waren die verlässlichsten Hinweise auf eine laufende Kompromittierung nicht Exploit-Versuche oder Malware-Infektionen – es waren Authentifizierungsereignisse. Echte Bedrohungen kündigten sich durch Password Sprays an, durch AiTM-Phishing-Abläufe mit Kits wie Tycoon2FA und Salty2FA, durch Missbrauch von OAuth-Token und durch offengelegte Zugangsdaten von Dienstprinzipalen.
Angreifende verhalten sich zunehmend wie erfahrene Nutzende statt wie Systemeindringlinge. Sie konzentrieren sich auf Anmeldewege, weil Identitätssysteme es ihnen weiterhin erlauben, Nutzende sauber zu imitieren. Einmal authentifiziert – und sei es unrechtmäßig – erben sie das Vertrauen, das die Organisation dieser Identität gewährt hat. Darin liegt eine unbequeme Wahrheit: Identität ist der neue Perimeter, weil sie die einzige Grenze ist, die Angreifende überschreiten müssen, um sich wie Insider zu verhalten.
Industrialisierter Zugangsdatendiebstahl und die Zugangswirtschaft
Zugangsdatendiebstahl ist kein Nebenprodukt von Schadsoftware mehr, sondern ein Geschäftsmodell. Im zweiten Halbjahr 2025 wuchsen die Märkte für Zugangsdaten an Umfang und Raffinesse. Allein die Angebote im Zusammenhang mit LummaC2 stiegen um 72 %, wobei Zugangsdaten für Cloud-Konsolen mit hohen Rechten für 1.000 bis über 15.000 USD gehandelt wurden.
Getrieben wurde dieses Wachstum von Infostealern, die alles abgriffen – von Browser-Cookies bis zu Artefakten für die MFA-Umgehung. Diese Logs flossen in eine Untergrund-„Zugangswirtschaft“, die Ransomware, Angriffe auf die Lieferkette und Betrug befeuert. Infostealer müssen nicht komplex sein; sie müssen nur die richtigen Daten erfassen. Und sind diese Daten abgeflossen, können Angreifende sie rasch in authentifizierte Cloud-Sitzungen verwandeln – häufig ohne Ihr Netzwerk überhaupt zu berühren.
Stellen Sie sich diesen Markt wie ein digitales Pfandhaus vor: im Betrieb günstig, täglich mit tausenden Infektionen bestückt und besucht von Gegnern, die den Weg des geringsten Widerstands suchen.
Nicht-menschliche Identitäten: das am stärksten unterschätzte Cloud-Risiko
Während menschliche Zugangsdaten die Schlagzeilen bestimmen, treiben nicht-menschliche Identitäten die Kompromittierungen. Dienstprinzipale – etwa Automatisierungskonten, CI/CD-Identitäten und Hintergrundanwendungen – gehörten im zweiten Halbjahr 2025 zu den über Umgebungen hinweg am konsequentesten falsch behandelten Identitätstypen.
Unsere Untersuchungen zeigten wiederkehrende Muster: Geheimnisse wie ClientID und ClientSecret im Klartext in Konfigurationsdateien, Bereitstellungsartefakten oder öffentlichen Repositories; geleakte Token, gefunden über automatisierte Secret-Scanner wie TruffleHog; und Angreifende, die sich über OAuth2-Client-Credential-Flows direkt an Microsoft-Cloud-APIs authentifizierten.
Die Gefahr liegt darin, wie leicht Angreifende Persistenz erreichen. Dienstprinzipale haben oft weitreichende Berechtigungen, arbeiten ohne MFA und erzeugen Verkehr, der wie normale Automatisierung aussieht. Entsprechend erkennen Verteidigende solche Eindringversuche spät – lange nachdem Erkundung oder Rechteausweitung stattgefunden haben.
Wo Authentifizierung bricht: AiTM und Session Hijacking
Adversary-in-the-Middle-Techniken nahmen stark zu, dank immer ausgefeilterer Phishing-Kits wie Tycoon2FA und Salty2FA. Diese Kits erfassten Zugangsdaten und Sitzungscookies in Echtzeit und machten MFA von einer gehärteten Schutzschicht zu einem leicht umgehbaren Hindernis. Angreifende nutzten Infrastrukturschutz wie Cloudflare Turnstile, um schädliche Seiten zu verschleiern, was SOC-Analystinnen und -Analysten die Prüfung während der Untersuchung erschwerte.
AiTM ist wirksam, weil es Identitätsdiebstahl neu rahmt: Statt ein Schloss zu knacken, leiten Angreifende einfach den Authentifizierungsverkehr weiter und sammeln die Schlüssel ein. Sie leihen sich die Sitzung der Nutzenden, nicht nur das Passwort. Das ist kein Versagen von MFA, sondern ein Versagen des Verlasses auf Authentifizierungsereignisse, die Angreifende als Proxy weiterleiten können.
Identitätsmissbrauch als Auslöser für Lieferketten- und SaaS-Kompromittierungen
Kompromittierte Identitäten bleiben nicht bei Nutzerkonten stehen, sie wirken nach außen weiter. Zwei bemerkenswerte Fälle aus dem zweiten Halbjahr 2025 fassen dieses Risiko zusammen:
OAuth-Missbrauch bei Salesloft: Angreifende nutzten vertrauenswürdige OAuth-Verbindungen aus und trafen damit mehr als 700 Organisationen.
npm-Wurm Shai Hulud: Angreifende nutzten gestohlene Entwickler-Token, um bis zu 100 kompromittierte Pakete pro Opfer erneut zu veröffentlichen, und machten Automatisierungspipelines zu Verteilkanälen.
Diese Vorfälle zeigen: Haben Angreifende eine Identität kompromittiert – besonders eine Automatisierungsidentität –, können sie Vertrauensbeziehungen ausnutzen, die tief in SaaS-Anwendungen, DevOps-Workflows und CI/CD-Systemen stecken. Authentifizierung wird zum Reisepass der Angreifenden in eine Lieferkette, die nie dafür gebaut wurde, Absichten zu prüfen.
Identität in der Erkennung: das neue Epizentrum echter Treffer
Dieser Trend bestätigte sich im Cyber Defense Center von Ontinue. Im zweiten Halbjahr 2025 dominierten identitätsgetriebene Ereignisse unsere besonders belastbaren Erkennungen. Password-Spray-Versuche, auffällige Anmeldeabläufe, verdächtige OAuth-Berechtigungen und Missbrauch von Dienstprinzipalen tauchten durchgehend als Alarme höchster Güte auf. Die Signaturen variierten, das Grundmuster blieb: Wenn Authentifizierung seltsam aussah, waren meist Gegner beteiligt.
Der Trend reichte auch in hybride Angriffsketten hinein. So verknüpften Untersuchungen häufig DGA-basierte Kommunikation mit kompromittierten Identitäten, wobei Angreifende Erkundung und Missbrauch von Zugangsdaten in derselben Operation verbanden. Trat Schadsoftware auf, war sie oft Vorstufe oder Begleiterin eines umfassenderen Versuchs der Identitätsübernahme.
Warum Identität zur entscheidenden Grenze geworden ist
Über alle Trends der Cybersicherheit hinweg zeigt sich: Identität ist zum primären Schlachtfeld geworden. Die Daten sind eindeutig – passwortbasierte Kompromittierungen, Tokendiebstahl, Session Hijacking, OAuth-Missbrauch und offengelegte API-Schlüssel sind die von Angreifenden bevorzugten Wege. Identität ist attraktiv, weil sie nicht nur Zugang, sondern Echtheit verleiht.
Kurz gesagt: Angreifende müssen nichts mehr „aufbrechen“, wenn sie sich einfach mit denselben Rechten anmelden können wie Ihre Nutzenden, Anwendungen und Automatisierungssysteme.
Im Detail: die wichtigsten Bedrohungstrends des zweiten Halbjahrs 2025
Die Bedrohungslage im zweiten Halbjahr 2025 wurde nicht von einem „großen“ Gegner oder einer neuen Technik bestimmt. Sie entstand aus der Beschleunigung mehrerer parallel wirkender Kräfte: industrialisierter Zugangsdatendiebstahl, der Aufstieg identitätsgetriebener Cloud-Kompromittierungen, immer professionellere Infostealer-Operationen, sich rasch wandelndes Ransomware-Handwerk, der Durchbruch von Phishing-Kits zur 2FA-Umgehung und die ersten ernstzunehmenden Anzeichen KI-gestützter Malware-Entwicklung.
Beschreibt Kapitel 1 das Was, geht es hier um das Wie. Betrachtet werden die Bedrohungstrends, die durchgehend echte Vorfälle antrieben – keine theoretischen Risiken, sondern Muster, die die ATO- und CDC-Teams von Ontinue wiederholt gesehen haben.
Ransomware: hohes Volumen, strategische Weiterentwicklung
Ransomware blieb einer der störendsten Trends des Zeitraums, mit mehr als 7.000 behaupteten Vorfällen über das Jahr 2025 und mindestens 129 aktiven Gruppen im Ökosystem. Auch wenn die Kryptozahlungen leicht zurückgingen (von 892 Mio. USD im Jahr 2024 auf 820 Mio. USD im Jahr 2025), wuchsen die betrieblichen Folgen für die Betroffenen weiter.
Verändert hat sich nicht die Verschlüsselung, sondern das Geschäftsmodell. Ransomware-Betreiber arbeiten jetzt mit mehrschichtiger Erpressung:
Verschlüsselung (klassische Ransomware)
Geschäftliche Folgen zeigen sich als Ausfallzeit und Wiederherstellungskosten
Druckmittel: Unternehmen müssen für Entschlüsselung bzw. Schlüssel und gelegentlich für „Support“ zahlen
Datendiebstahl
Angreifende führen erst sensible Daten ab und drohen dann, sie auf einer Leak-Seite zu veröffentlichen oder zu verkaufen
Druckmittel: verschiebt sich von der IT-Wiederherstellung auf rechtliche und regulatorische Risiken, Kundenvertrauen, Verlust geistigen Eigentums und Vertragsstrafen
Betriebsstörung
Über das Verschlüsseln von Endpunkten hinaus zerstören Angreifende die Handlungsfähigkeit: Sie löschen Systeme und Backups, sabotieren Virtualisierung, greifen OT/ICS-nahe Dienste an oder brechen Identitäts- und Administrationsebenen
Druckmittel: Selbst nach erfolgreicher Wiederherstellung dauert der Ausfall länger und kostet mehr
Direkter Druck auf Mitarbeitende, Kundschaft oder Partner
Angreifende kontaktieren Mitarbeitende, Führungskräfte, Kundschaft, Partner oder Medien, um Dringlichkeit und Reputationsschaden zu erhöhen
Dazu können Drohungen gehören, Aufsichtsbehörden oder Kundschaft zu informieren, oder „Beweis“-Daten tröpfchenweise zu veröffentlichen, um Ernsthaftigkeit zu zeigen
Druckmittel: macht aus einem internen Vorfall eine öffentliche, zeitkritische Krise
Betrachten Sie moderne Ransomware als mehrschichtige Erpressungsmaschine. Selbst wenn Betroffene nicht zahlen, bleiben Ausfallzeit, regulatorische Risiken, Störungen bei Dritten und lange Wiederherstellungszyklen. Dieses Modell ist wirksam, weil es:
die Optionen der Verteidigenden verringert: Backups lösen nur eine Ebene (Verschlüsselung), nicht Diebstahl und Offenlegung
den Schmerz zur Führungsebene verlagert: rechtliche, Reputations- und Umsatzrisiken wiegen oft schwerer als IT-Fragen
einen Countdown erzeugt: Belästigung und gestaffelte Leaks erzeugen Dringlichkeit
Nichtzahlen teuer macht: Angreifende versuchen sicherzustellen, dass Sie selbst bei möglicher Wiederherstellung zahlen
Warum Ransomware in einer identitätsorientierten Welt gedeiht
Die meisten Ransomware-Operationen beginnen nicht mit Exploits, sondern mit gekauften oder gestohlenen Zugangsdaten. Infostealer-Logs, Zugriff auf Cloud-Konsolen und der Missbrauch nicht-menschlicher Identitäten verschaffen Angreifenden einen sauberen Erstzugang und erlauben ihnen, sich viel schneller seitwärts zu bewegen als bei klassischen, malwaregetriebenen Eindringversuchen.
Infostealer: der Motor der Zugangsdatenwirtschaft
Ist Ransomware die sichtbare Krise, sind Infostealer die unsichtbare Maschinerie, die sie antreibt. Im zweiten Halbjahr 2025 blieben Infostealer die über Kundenvorfälle hinweg durchgehend wirkungsvollste Malware-Kategorie. Diese Werkzeuge lassen sich grob in „Familien“ einteilen, jede mit eigenen Taktiken, eigenem Ökosystem und bevorzugten Zielen. Ihre Namen wechseln häufig, doch eine kleine Zahl dominanter Varianten verantwortet die meisten realen Vorfälle, weil sie günstig, schnell einsetzbar und leicht auszubringen sind. Dazu gehören:
Lumma Stealer (Lumma C2)
Ein bekannter Stealer-as-a-Service, der rasch gewachsen ist und 2025 die größte Bedrohung darstellte
Bekannt für Techniken zur Umgehung der Erkennung und häufige Updates
Zielt auf Browserdaten, Krypto-Wallets und Authentifizierungstoken
Weit verbreitet über gefälschte Installationsprogramme und schädliche Werbung
RedLine
Ein Stealer, der über Malvertising-Kampagnen stark zunahm
Häufig über gefälschte Software-Installationsprogramme ausgeliefert
Stiehlt Browserdaten, Krypto-Wallets und Systeminformationen
Häufig in Logs zu finden, die auf Marktplätzen verkauft werden
RisePro
Einer der am weitesten verbreiteten Stealer auf dem Markt
In Untergrundforen im Abonnement verkauft
Stiehlt Browser-Passwörter, Cookies, Autofill-Daten und Krypto-Wallets
Häufig über gefälschte Installationsprogramme, Cracks und Malvertising ausgeliefert
Oft mit Loadern wie PrivateLoader gebündelt
Vidar
Ein modularer Stealer mit ausgeprägten Persistenzfunktionen.
Häufig über Malvertising und gefälschte Software-Downloads ausgeliefert
Kann weitere Payloads nachladen
Stiehlt Zugangsdaten, Browserdaten, Krypto-Wallets und Telegram-Sitzungen
Raccoon
Ein langlebiger Stealer in mehreren Versionen
Bekannt für extrem schnellen Datenabfluss
Verbreitet über Phishing, gefälschte Software und Exploit-Kits
Stiehlt Zugangsdaten, Cookies, Krypto-Wallets und Systeminformationen
Stealc
Ein stark anpassbarer Stealer, der im Abonnement verkauft wird
Stiehlt Zugangsdaten, Cookies, Krypto-Wallets und Messaging-Token
Ausgeliefert über Loader, Phishing und geknackte Software
Bekannt für sein modulares Plug-in-System
Weitere bemerkenswerte Stealer:
Rhadamanthys
Eine komplexe, mehrfach modulare Schadsoftware, häufig in „ClickFix“-Kampagnen eingesetzt, die Nutzende zum Ausführen von Schadcode verleiten.
MetaStealer (META)
Ein plattformübergreifender Infostealer, der an Beliebtheit gewonnen hat, weil er neben Windows auch macOS-Systeme angreift.
Formbook/xLoader
Eine beständige Bedrohung, bekannt für Keylogging und den Diebstahl von Formulardaten.
Warum Infostealer in diesem Zeitraum so wirksam waren
Infostealer hatten Erfolg, weil sie ausnutzen, wie Menschen natürlicherweise arbeiten:
Nutzende installieren „kostenlose“ Hilfsprogramme, PDF-Werkzeuge, Produktivitäts-Apps und Software mit KI-Bezug.
Angreifende verstecken Payloads in diesen Installationsprogrammen.
Innerhalb von Minuten fließen Browser-Cookies, Passwörter und MFA-Sitzungstoken ab.
Diese Logs speisen einen blühenden Untergrundmarkt – mit Cloud-Zugriff zu Preisen von 1.000 bis über 15.000 USD.
Auch der Markt ist gereift. Wie erwähnt wuchsen allein die LummaC2-Angebote um 72 % und unterstreichen damit die Industrialisierung des Zugangsweiterverkaufs.
Node.js-Infostealer: Vertrauen als Auslieferungskanal
Eine bemerkenswerte Untergruppe von Fällen betraf trojanisierte Installationsprogramme, die eine vollständige Node.js-Laufzeitumgebung mitbrachten – ein geschickter Trick, mit dem Angreifende schädliches JavaScript innerhalb eines bekannten, legitimen Rahmens ausführen konnten. Diese Loader führten unauffällig Skripte aus, um Zugangsdaten zu stehlen, Persistenz zu etablieren und mit der Infrastruktur der Angreifenden zu kommunizieren. Ein in freier Wildbahn beobachtetes Beispiel ist TamperedChef.
Es ist das Äquivalent zum Verstecken in aller Öffentlichkeit: Angreifende nutzen die eigenen Werkzeuge und Ausführungsschichten des Ziels gegen dieses.
Im Vergleich zu Kampagnen, die zu offensichtlichem „Bulletproof Hosting“ funken, nutzt Node.js-Infostealer-Aktivität häufig neu registrierte Domains plus gängiges Cloud- und CDN-Hosting, damit C2- und Payload-Verkehr wie normale SaaS- und Web-Auslieferung aussieht. Cloud-Auslieferung erlaubt zudem den schnellen Wechsel von Domains und Endpunkten ohne große Störung, was reputationsbasierte Kontrollen und statische Blocklisten erschwert und die Erkennung anspruchsvoll macht.
Missbrauch von Cloud-Dienstprinzipalen: Identität ohne Menschen in der Kette
Eines der strategisch wichtigsten Themen des zweiten Halbjahrs 2025 war die Zunahme von Angriffen auf nicht-menschliche Identitäten, besonders auf Cloud-Dienstprinzipale. Diese Identitäten haben oft erhöhte Rechte und nutzen keine MFA – ein ideales Ziel.
Beobachtete typische Angriffskette
Geheimnisse sickern durch
Paare aus ClientID und ClientSecret im Klartext tauchten in appsettings.json-Dateien auf Entwicklerrechnern, Webservern und in CI/CD-Pipelines auf.Automatisierte Entdeckung
Werkzeuge wie TruffleHog durchsuchten Repositories, prüften geleakte Geheimnisse und versuchten sich zu authentifizieren.Beschaffung von OAuth-Token
Angreifende nutzten legitime OAuth2-Abläufe von Azure AD, um Token nur für Anwendungen zu erhalten.Erkundung über die Graph-API
Es folgte die Erkundung des Verzeichnisses; breite 404-Muster deuteten auf systematisches Abtasten hin.Persistenz und Datenzugriff
Angreifende griffen auf Dateien zu, listeten Verzeichnisrollen auf und nutzten die Berechtigungen der Anwendung, um unauffällig Fuß zu behalten.
Alarmierend ist, wie „normal“ dieser Verkehr aussieht. Diese Angriffe nutzen legitime APIs, legitime Abläufe und legitime Zugangsdaten – sie gehören nur der falschen Person.
Shai-Hulud: ein identitätsgetriebener Lieferkettenwurm
Ein weiteres Musterbeispiel für die Ausnutzung nicht-menschlicher Identitäten zeigt sich in der Kompromittierung von CI/CD-Pipelines und Entwickler-Lieferketten. Shai Hulud ist ein aggressiver, auf npm ausgerichteter Lieferkettenwurm, der alles zur Waffe macht, was moderne Entwicklungspipelines reibungslos machen sollte: Automatisierung, Vertrauen und Geschwindigkeit. Frühere Versionen konnten sich bereits verdeckt über schädliche npm-Pakete verbreiten; die neueste Version verbessert Timing und Unauffälligkeit deutlich und kann das CI/CD-Ökosystem selbst kapern.
Statt sich wie XZ oder SolarWinds langsam durch die Lieferkette zu arbeiten, ist Shai Hulud 2.0 schnell, opportunistisch und rücksichtslos effizient – er verbreitet sich über die Identitäten und Werkzeuge der Maintainer selbst.
Hauptziele
Shai Hulud nimmt die weiche Unterseite von Software-Lieferketten ins Visier. Angegriffen werden:
Kleine npm-Maintainer, die weit verbreitete Abhängigkeiten betreuen, aber keine gehärteten Arbeitsabläufe haben
Automatisierte CI/CD-Umgebungen, besonders GitHub-Actions-Runner, in denen Pre-Install-Skripte mit hohem implizitem Vertrauen laufen
Entwicklungs-Ökosysteme, die „latest“-Paketversionen ohne Wartezeit automatisch übernehmen
Organisationen mit offengelegten Token in Build-Logs, Konfigurationsdateien oder flüchtigen Runner-Umgebungen
Diese Ziele bieten dem Wurm eine ideale Mischung aus Allgegenwart, Vertrauen und Automatisierung, um sich mit minimalem Widerstand zu verbreiten.
Bemerkenswerte Fähigkeiten
Die neueste Shai-Hulud-Variante setzt nicht auf exotische Exploits, sie missbraucht, was Entwickelnde längst für „normal“ halten.
Kapern der Pipeline vor der Installation
Die neueste Version von Shai Hulud bringt ein Preinstall-Hook-Skript mit (setup_bun.js / set_bun.js), das ausgelöst wird, bevor Tests, Scanner oder Code-Reviews in GitHub Actions oder vergleichbaren CI-Systemen laufen. Das ist ihre wichtigste Weiterentwicklung.
Was es tut:
Lädt Bun, eine schnelle JavaScript-Laufzeitumgebung
Führt eine „fette“, verschleierte zweite Stufe (bun_environment.js) aus
Läuft vollständig auf flüchtigen CI/CD-Runnern und hinterlässt nach dem Job fast keine Artefakte
Diese Verschiebung im Timing erlaubt der Schadsoftware, nahezu jede frühe Erkennung in der Pipeline zu überholen.
Abgreifen von Zugangsdaten mit täuschend legitimen Werkzeugen
Shai Hulud sucht nach:
npm-Token
GitHub-PATs
Cloud-Zugangsdaten
Lokalen Geheimnisspeichern und Metadaten-Endpunkten
Dabei nutzt er TruffleHog, ein Werkzeug, das normalerweise mit guter Sicherheitshygiene verbunden ist. CI-Logs, in denen TruffleHog auftaucht, erregen keinen Verdacht – eine nahezu perfekte Tarnung, während die Schadsoftware in Ruhe Ihre Geheimnisse einsammelt.
Verdeckter Datenabfluss über die Infrastruktur der Opfer
Shai Hulud führt gestohlene Geheimnisse in neue öffentliche GitHub-Repositories ab, die manchmal unter der Identität eines anderen Opfers angelegt werden. Die Daten versteckt er in doppelt oder dreifach kodierten Blobs, versehen mit frechen Bezeichnungen wie „Sha1 Hulud: The Second Coming“.
Dieses Huckepack über mehrere Opfer erschwert das Verfolgen der Spuren erheblich.
Schnelle, wurmartige Verbreitung
Mit den gestohlenen Token tut der Wurm sofort Folgendes:
Er erhöht Ihre Paketversionen
veröffentlicht sie unter Ihrem Namen erneut
und bringt bis zu rund 100 kompromittierte Pakete pro Opfer in Umlauf
Ihr Konto wird zum unfreiwilligen Verstärker und verteilt Schadsoftware an Ihren gesamten Abhängigkeitsgraphen.
Einschleusen schädlicher Workflows und betrügerische Runner (neues Verhalten)
Eine wesentliche Änderung der aktualisierten Version ist die Fähigkeit:
schädliche GitHub-Workflows für die spätere Ausführung zu platzieren
betrügerische selbstgehostete Runner zu registrieren, häufig mit dem Namen SHA1HULUD
und diese Runner als Standbeine zu nutzen, um noch lange nach der Erstinfektion frische Geheimnisse abzugreifen
Das ist eine deutliche Eskalation: Die Schadsoftware kapert nicht nur Pakete, sie ist ein Persistenzmechanismus im CI/CD-System.
Zerstörerische Rückfalllogik
Findet Shai Hulud wenig zu holen und keinen klaren Weg zur Verbreitung, kann Version 2 versuchen, das Benutzerverzeichnis zu löschen.
Diese nihilistische Taktik der verbrannten Erde ist neu und zeigt die Bereitschaft der Urheber, irreversiblen Schaden anzurichten.
Warum es jetzt funktioniert
Moderne Entwicklungspipelines belohnen Geschwindigkeit, Vertrauen und Automatisierung – genau die Faktoren, die Shai Hulud missbraucht.
Paketinstallationen durch Entwickelnde erzeugen viel „erwartetes Rauschen“, das schädliche Aktivität verdeckt
CI/CD-Pipelines vertrauen Abhängigkeitsupdates implizit und führen beliebige Skripte aus
Automatisierte Runner erlauben flüchtige, nicht protokollierte Ausführungsumgebungen
Kleinen Maintainern fehlt häufig Überwachung, was sie besonders attraktiv macht
In einer Landschaft, die von „move fast“ besessen ist, gedeiht Shai Hulud, indem er noch schneller ist.
Phishing-Kits: 2FA-Umgehung wird zur Massenware
Adversary-in-the-Middle-Phishing (AiTM) nahm im zweiten Halbjahr 2025 stark zu. Kits wie Tycoon2FA, Salty2FA und Evilginx erforderten keine technische Raffinesse mehr. Sie kamen als polierte Werkzeugkästen im Abonnement.
Was sich geändert hat
Angreifende begannen, Rechenzentrums-IP-Adressen systematisch zu blockieren. Lud eine Analystin eine Phishing-URL aus dem Unternehmensnetz, sah sie eine unverdächtige Seite, während Beschäftigte von zuhause eine perfekte Imitation von Microsoft 365 oder Google Workspace zu sehen bekamen.
Cloudflare-Funktionen wie die folgenden wurden durchgehend missbraucht, um schädliche Inhalte vor Untersuchenden zu verbergen und Abschaltungen zu verhindern.
Turnstile-CAPTCHA – eingesetzt, um automatisierte Analysewerkzeuge und Sandboxes auszufiltern, bevor Phishing-Inhalte ausgeliefert werden
IP-Geofencing – IP-Bereiche von Rechenzentren werden systematisch blockiert und liefern Analystinnen und Analysten harmlose Inhalte oder Fehler, während Privatanschlüsse die schädlichen Seiten erhalten
DDoS-Schutz – legitime Cloudflare-Funktionen, umgewidmet zum Schutz schädlicher Infrastruktur vor Abschaltung und Analyse
Für SOC-Teams heißt das: anpassen. Privat-VPNs, mobile Hotspots und Prüfung außerhalb des Unternehmensnetzes wurden nötig, nur um eine verdächtige URL zu validieren.
Schadsoftware mit GenAI-Unterstützung: frühe Anzeichen, echte Wirkung
Ontinue beobachtete im zweiten Halbjahr 2025 die ersten ernstzunehmenden Anzeichen LLM-gestützter Malware-Entwicklung. Das sah nicht nach autonomer Schadsoftware aus, sondern nach menschlichen Entwickelnden, die sich für Tempo, Funktionen und Oberflächenpolitur auf KI stützen.
Was das Team in echten Proben beobachtete
Die Analyse einer sichergestellten PHP-Webshell ergab klare Hinweise auf LLM-gestützte Entwicklung. Die Shell bot polierte Oberflächenelemente (Farbverlauf-Schaltflächen, Hover-Effekte, einheitliche Farbgebung) neben grundlegenden Sicherheitsschwächen. Dieses Muster ist typisch für Entwickelnde, die Funktionen abfragen, ohne das vollständige Bedrohungsmodell zu verstehen.
Hinweise auf LLM-Erzeugung:
Ausführliche Inline-Kommentare, die offensichtliches Codeverhalten erklären
Doppelte oder inkonsistente Funktionen (z. B. gemischte Variablenbenennung), wahrscheinlich aus iterativem Prompten
Ungewöhnlich polierte Oberflächenelemente (CSS-Farbverläufe, Gestaltung)
Falsch umgesetzte „Best Practices“ der Sicherheit (z. B. bcrypt, aber kein CSRF-Schutz)
Sicherheitslücken in der Shell:
XSS-Schwachstellen
Path Traversal
Die LLMs haben die Schadsoftware nicht geschrieben, aber große Teile davon. Das senkt die Hürde drastisch. Gegner mit minimalen Entwicklungsfähigkeiten liefern nun Werkzeuge aus, die professioneller aussehen, aber weiterhin grundlegende Sicherheitsmängel enthalten.

Diese Bedrohungstrends sind miteinander verflochten. Infostealer speisen Cloud-Kompromittierungen. Cloud-Kompromittierungen speisen Ransomware. SaaS- und Lieferkettenangriffe nutzen zuvor abgegriffene Identitäten. AiTM-Phishing befeuert Zugangsdatendiebstahl, der alles Weitere befeuert.
Identität ist der rote Faden, der durch jeden großen Trend des zweiten Halbjahrs 2025 läuft.
Geopolitische Kräfte verändern die Cyberbedrohungslage
Das zweite Halbjahr 2025 setzte die geopolitischen und sicherheitsbezogenen Muster des Jahresbeginns weitgehend fort. Regierungen und kritische Branchen bleiben exponiert, weil locker regulierte kommerzielle Datenpraktiken die operative Sicherheit untergraben. Staatlich geförderte Akteure behandeln zivile Bereiche im geopolitischen Wettbewerb zunehmend als legitime Ziele. Gleichzeitig zeigt China weiter, wie langfristige Planung und koordinierte nationale Strategie den Fortschritt in strategischen Technologiefeldern beschleunigen können.
Datenhändler und die Erosion operativer Sicherheit
Eine Recherche von Le Monde hat gezeigt, wie sich aus Werbung gewonnene Standort- und Verhaltensdaten nutzen lassen, um sensible Regierungsmitarbeitende zu identifizieren – einschließlich Wohnadressen und Tagesabläufen, mit minimalem technischem Aufwand. Die Untersuchung legte außerdem Risiken für Beschäftigte in kritischer nationaler Infrastruktur offen, etwa in Nuklearanlagen.
Diese Erkenntnisse bestätigen eine alte Sorge: Datenhändler schaffen ausnutzbare Sichtbarkeit von Personen, deren Rollen verborgen bleiben sollten. Organisationen in Bereichen mit Bezug zur nationalen Sicherheit oder mit hochwertigem geistigem Eigentum müssen kommerzielle Datenexposition als reale operative Bedrohung behandeln. Maßnahmen wie Einschränkungen für private Geräte am Standort, strikte Social-Media-Richtlinien und ein kleinerer digitaler Fußabdruck begrenzen die Fähigkeit von Gegnern, Schlüsselpersonal zu kartieren und anzugreifen, deutlich.
Zivile Branchen als geopolitische Ziele
Im Dezember 2025 meldete das polnische CERT koordinierte Wiper-Angriffe auf zivile Wärme- und Energieversorger. Microsoft schrieb die Aktivität dem Bedrohungsakteur „Ghost Blizzard“ zu, der für Angriffe auf Industriesysteme bekannt ist.
Obwohl Polen in keinem offenen Konflikt steht, traf der Angriff kritische Dienste für fast eine halbe Million Menschen und stellt eine klare Eskalation hybrider Kriegsführung dar. Zivile Einrichtungen sollten unabhängig von ihrer geopolitischen Lage nicht länger von Immunität gegenüber staatsnahen Operationen ausgehen. Organisationen müssen ihre Bedrohungsmodelle überprüfen, verstehen, wie ihre Branche zu nationalen strategischen Interessen passt, und sich auch außerhalb klassischer Konfliktzonen auf gezielte Aktivität vorbereiten.
Chinas Streben nach Eigenständigkeit bei Halbleitern
Anhaltende Exportkontrollen der USA haben Chinas Bestreben beschleunigt, ein belastbares heimisches Halbleiter-Ökosystem aufzubauen. China liegt bei Leistungsfähigkeit und Umfang weiter hinter westlichen und taiwanischen Herstellern und steht vor demografischen und lieferkettenbezogenen Herausforderungen, nutzt aber weiterhin langfristige Planung und politische Entschlossenheit, um den Abstand zu verkleinern.
Dieser Verlauf zeigt, wie strategische Beschränkungen Staaten motivieren können, asymmetrische Fortschritte zu verfolgen – besonders in Bereichen, die für die nationale Sicherheit grundlegend sind. Er bestätigt zugleich die größere Dynamik: Geopolitischer Wettbewerb verdichtet sich zunehmend um Technologie-Lieferketten, Innovationstempo und den Zugang zu spezialisierten Komponenten.
Fazit
Diese Entwicklungen dürften sich kurzfristig nicht grundlegend verschieben, bereiten aber den Boden für das Verhalten von Gegnern im Jahr 2026. Sicherheits- und Threat-Intelligence-Teams sollten weiterhin bewerten, wie ihre Organisation in nationale, geopolitische Interessen passt, identitäts- und datenzentrierte Abwehr stärken und beobachten, wie Routinen oder digitale Spuren von Mitarbeitenden unbeabsichtigt Angriffsfläche schaffen.
In den Nachrichten
Die Kryptobörse Bybit wurde im Februar 2025 getroffen; rund 1,5 Mrd. USD in Ethereum wurden von der nordkoreanischen Lazarus Group gestohlen. Ben Zhou von Bybit bestätigte den Angriff in einem Beitrag auf X (früher Twitter) und erklärte, eine geplante Transaktion sei manipuliert worden, sodass die Angreifenden die ETH-Cold-Wallet der Börse leeren konnten. Weitere Informationen kamen zutage, nachdem der Rechner eines mit der DVRK verbundenen Malware-Entwicklers vom Infostealer LummaC2 infiziert wurde, was Verbindungen zum Angriff offenlegte.
Im Juli 2025 veröffentlichte Ontinue eine Frühwarnung und Hunting-Query gegen die als „ToolShell“ bezeichnete Bedrohung, die weltweit über 400 Microsoft-SharePoint-Server kompromittierte.
Einer der betrieblich kostspieligsten Cyberangriffe des Jahres 2025 traf Jaguar Land Rover und erzwang wochenlange Produktionsstillstände mit Folgen für die gesamte Automobil-Lieferkette – der geschätzte wirtschaftliche Schaden liegt im Milliardenbereich.
Eine koordinierte Ransomware-Kampagne traf große britische Einzelhändler – darunter Marks & Spencer, Co-op und Harrods – und nutzte dabei Zulieferer aus. Die Folgen umfassten Ausfälle im Onlinehandel und bei kritischen Systemen sowie schwere finanzielle Verluste.
Angreifende sollen Millionen von SSO- und LDAP-Identitätsdatensätzen aus der Oracle-Cloud-Infrastruktur abgeführt haben, womit möglicherweise hunderttausende Mandanten mit offengelegten Verschlüsselungsschlüsseln und Zugangsdaten betroffen sind.
2025 wurden ClickFix-Angriffe von zahlreichen Bedrohungsakteuren breit übernommen, darunter staatlich geförderte Gruppen und Ransomware-Banden. Was als Windows-Malware-Kampagne begann, dehnte sich schnell auf macOS und Linux aus, mit Angriffen, die Infostealer, RATs und weitere Schadsoftware installierten.
ClickFix entwickelte sich weiter zu GlitchFix/ErrFix: Nutzende glauben, ihr Rechner funktioniere nicht mehr richtig. Je nach Host der betroffenen Person werden über das Traffic Distribution System ErrTraffic unterschiedliche Payloads ausgebracht.
2025 gab es weltweit rekordverdächtige verteilte Denial-of-Service-Angriffe (DDoS). Mehrere von Cloudflare abgefangene Vorfälle zeigten die steigende Feuerkraft von DDoS-Plattformen, mit Spitzenwerten von 5,6 Tbit/s, 7,3 Tbit/s, 11,5 Tbit/s und später 22,2 Tbit/s.
Ein großer Teil dieses Wachstums wurde dem Aisuru-Botnet zugeschrieben, das sich als wesentliche Kraft hinter einigen der größten je gemessenen DDoS-Angriffe erwies. Microsoft berichtete, dass Aisuru bei einem Angriff mit 15 Tbit/s auf Azure mehr als 500.000 IP-Adressen nutzte; Cloudflare meldete später, das Botnet sei für einen noch größeren DDoS-Angriff mit 29,7 Tbit/s verantwortlich, der im Januar 2026 erneut einen Spitzenwert von 31,4 Tbit/s erreichte.
2025 wurden nordkoreanische IT-Kräfte, die sich in westliche Unternehmen einschleusen, zu einer massiven Identitätsbedrohung für Organisationen. Die US-Regierung erklärt, dass diese Arbeitskräfte ihre Einnahmen an das Regime der DVRK weiterleiten, um dessen Waffenprogramm und andere Vorhaben zu finanzieren. Statt Softwareschwachstellen auszunutzen, setzten nordkoreanische Akteure zunehmend auf gefälschte Identitäten, Mittelspersonen und reguläre Beschäftigung, um Zugang zu westlichen Unternehmen zu erlangen – oft über lange Zeiträume unentdeckt.
Auch Softwareentwickelnde werden von Lazarus fortlaufend angegriffen, in der als Contagious Interview bezeichneten Kampagne, die bereits 2022 begann. Die Entwickelnden werden im Rahmen eines angeblichen Bewerbungsgesprächs dazu aufgefordert, Schadsoftware herunterzuladen und auszuführen. Wichtige Beschäftigte werden über gefälschte Recruiter und hunderte Domains angegriffen; die Gespräche nutzen immer kreativere Wege wie trojanisierte Installationsprogramme für Videokonferenzsoftware, Fehlermeldungen mit ClickFix-Techniken, das Herunterladen schädlicher npm-Pakete und Backdoors wie BeaverTail oder Invisible Ferret.
Der Salesloft-Cyberangriff 2025 war ein bedeutender SaaS-Lieferkettenvorfall, bei dem Angreifende gestohlene OAuth-Token aus der Integration des Drift AI Chat Agent von Salesloft missbrauchten, um vertrauenswürdigen Zugang zu den Salesforce-Umgebungen von Kunden zu erlangen. Ohne Salesforce selbst auszunutzen, führten sie über legitime API-Zugriffe CRM-Daten von mehr als 700 Organisationen ab. Der Vorfall verdeutlichte das wachsende Risiko überprivilegierter Drittanbieter-Integrationen und nicht-menschlicher Identitäten in Cloud-Umgebungen.
Innentäter hatten 2025 große Wirkung: CrowdStrike gab bekannt, einen Insider entdeckt zu haben, der Informationen an Hacker weitergab, darunter Screenshots interner Systeme. Der Insider soll von einer Gruppe, die sich „Scattered Lapsus$ Hunters“ nennt, 25.000 USD erhalten haben – ein Name, der auf die überlappenden Bedrohungsakteure Scattered Spider, Lapsus$ und ShinyHunters verweist.
Der Abschnitt „Wachsende Bedrohung: staatlich geförderte chinesische Angriffe“ in unserem Bericht zum ersten Halbjahr 2024 warnte vor breiter Netzwerkausnutzung, die weiter zunimmt. Wir erleben beinahe monatlich teils trivial erscheinende Remote Code Executions (RCEs) und Umgehungen der Authentifizierung; die meisten Organisationen dürften allein wegen ihrer ins Internet gerichteten Netzwerkgeräte objektiv zwei- bis achtmal pro Jahr aktiver, breit angelegter Ausnutzung ausgesetzt sein.
Während der Einsatz von Zero-Days leider zur Norm geworden ist, werden der Austausch von Erkenntnissen über aktive Ausnutzung – oder, mitunter zum Ärger aller, auch nur zeitnahe Korrekturen – und detaillierte Veröffentlichungen zur Ausnahme.
Das „Joint Cybersecurity Advisory Countering Chinese State-Sponsored Actors Compromise of Networks Worldwide“ war ein wichtiger Versuch, über die zahlreichen großen Marken für Netzwerksicherheit zu informieren, sie zu schützen und zu überwachen – sie sind in den vergangenen Jahren sehr detailliert auf Schwachstellen hin untersucht worden.
Störungen durch Strafverfolgung und Technologie
Allein 2025 haben wir, vor allem dank internationaler Koordination der Strafverfolgung einschließlich der Operation Endgame, über ein Dutzend Störungsmaßnahmen gesehen – mit Qbot, Rhadamanthys, DanaBot und LummaC2 als festen Größen in der Szene. Einige davon führten sogar zu Anklagen.
Telegram hat 2025 massiv aufgeräumt und zig Millionen Kanäle und Gruppen entfernt, die mit Cyberkriminalität, Betrug, Doxing und Erpressung, Terrorismus und anderen illegalen Aktivitäten verbunden waren. Berichte schätzen, dass im Jahresverlauf 20 bis 44 Millionen solcher Kanäle und Gruppen entfernt wurden. Diese Welle war Teil einer breiteren Verschiebung zu verstärkter Moderation, die Nutzermeldungen, maschinelles Lernen und neue KI-gestützte Erkennungssysteme einsetzt, um illegale Aktivität auf der Plattform zu verringern.
Neben dem Entfernen schädlicher Kanäle ging Telegram auch gegen bekannte kriminelle Marktplätze vor. Zwei der größten illegalen Krypto-Marktökosysteme, Huione Guarantee und Xinbi Guarantee, wurden im Mai 2025 abgeschaltet. Diese Marktplätze hatten gemeinsam Stablecoin-Transaktionen von mehr als 35 Mrd. USD aus illegalen Quellen ermöglicht, was ihre Abschaltung zu einem der schwersten Schläge gegen kryptogestützte Cyberkriminalität in diesem Jahr machte. Diese Maßnahmen zeigen den wachsenden Fokus darauf, die Finanzinfrastruktur hinter groß angelegten kriminellen Operationen zu zerschlagen.
Wohin sind gesperrte Kanäle und Communities abgewandert?
Manche Untergrund-Communities haben Telegram ganz verlassen und sind auf dezentrale oder datenschutzorientierte Messenger wie SimpleX gewechselt, besonders nach mehrfachen Abschaltungen. So wanderte eine Gruppe namens BFRepo im Mai 2025 zu SimpleX ab und baute dort erneut eine Präsenz auf.
Abgeschaltete Gruppen – etwa hacktivistische Gruppen oder Hackerforen – tauchen mitunter in Darknet-Foren oder an Orten wie BreachForums, RAMP, X (früher Twitter) und verwandten Seiten wieder auf, besonders nach mehrfachen Sperren.
Mit zunehmender Moderation bei Telegram (viele illegale Kanäle zu Cyberkriminalität, Doxing und Erpressung werden gesperrt) diskutieren oder nutzen manche Untergrund-Communities Alternativen wie Tox, Signal, Matrix und andere als Ausweichkanäle.
Anklagen und Verhaftungen
Wichtige Administratoren der bekannten Cybercrime-Foren BreachForums und XSS wurden verhaftet, was den Handel mit gestohlenen Daten und Malware-Kits erheblich gestört hat.

Quelle: ic3.gov
Eine große internationale Aktion (Operation Endgame 3.0, etwa 10. bis 13. November 2025) zerschlug die kriminelle Infrastruktur des DanaBot-Malware-Netzwerks – ein wichtiger Schritt gegen weitere Cyberkriminalität mit Schäden von insgesamt 50 Mio. USD und über 300.000 infizierten Geräten.
Die pro-russische hacktivistische Gruppe NoName057(16) wurde durch die von Europol geführte Operation Eastwood gestört, was zu zwei Verhaftungen und Haftbefehlen gegen fünf Kernmitglieder führte. NoName rekrutiert seit Jahren eine „Söldnerarmee“ aus gewöhnlichen Bürgerinnen und Bürgern mit spielerisch aufgemachten Aufgaben und hat vor allem die Ukraine und verschiedene NATO-Staaten in den Bereichen Verwaltung, Verkehr, Logistik, Finanzwesen und Energie sowie Großveranstaltungen mit pro-ukrainischer Haltung gestört und angegriffen.

Quelle: Europol
Maßnahmen von Interpol und Strafverfolgung führten zur Abschaltung von über 2.300 Domains, die als C2-Server für den Infostealer dienten, der für mehr als 10 Millionen Infektionen verantwortlich war. Der verbreitete Infostealer hatte vor der Abschaltung Anfang 2025 einen Anstieg der Angebote mit gestohlenen Daten um 72 % erlebt und war selbst nach dem schweren Schlag weiter aktiv.
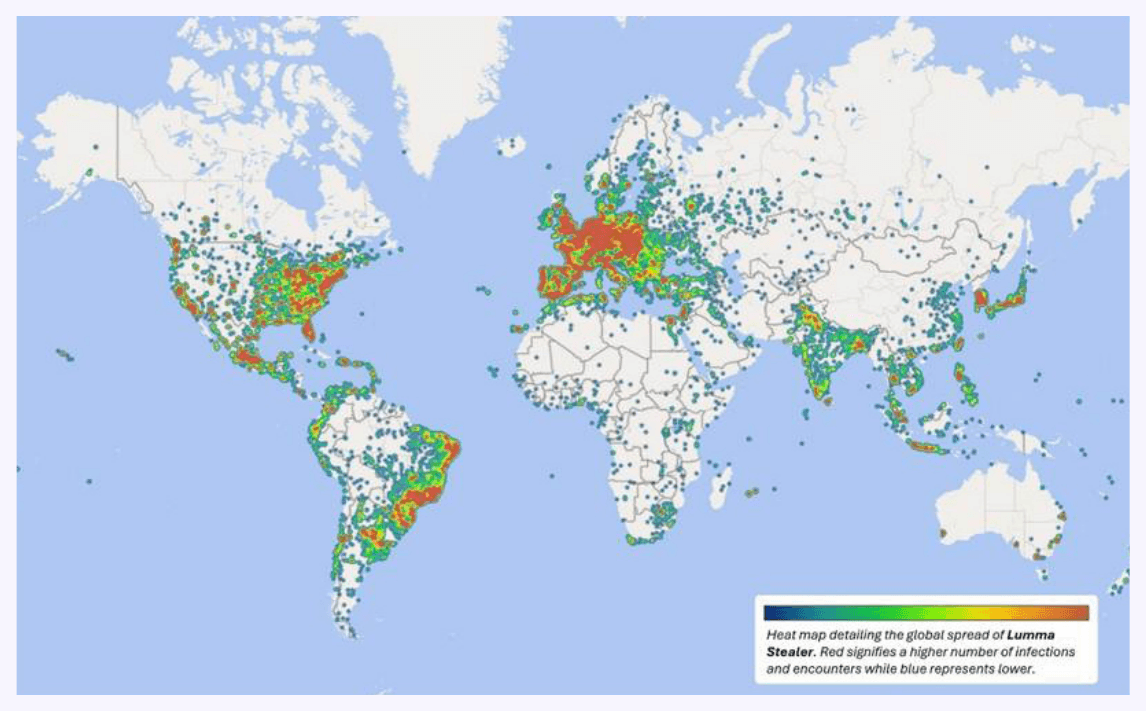
Quelle: https://www.microsoft.com/en-us/security/blog/2025/05/21/lumma-stealer-breaking-down-the-delivery-techniques-and-capabilities-of-a-prolific-infostealer/
Das Vorgehen gegen nordkoreanische IT-Kräfte, eine gemeinsame Anstrengung, legte ein System offen, in dem nordkoreanische Akteure sich als freiberufliche IT-Kräfte von Privatanschlüssen aus ausgaben – sie rekrutierten über Gig-Economy-Apps Bürgerinnen und Bürger, die von zuhause „Laptop-Farmen“ betrieben und so Einnahmen für Nordkoreas Nuklearwaffenprogramm erzeugten, wie die Cyber- und Counterintelligence-Abteilungen des FBI in der Initiative „DPRK RevGen: Domestic Enabler“ untersuchten.
Im Mai 2025 wurde der Anführer der Qakbot-Malware-Verschwörung angeklagt, an einem globalen Ransomware-System beteiligt gewesen zu sein; Kryptowerte im Umfang von 24 Mio. USD (30 BTC und über 700.000 USD in USDT) wurden beschlagnahmt.
Das US-Justizministerium klagte einen ukrainischen Staatsbürger wegen Beteiligung an der Nefilim-Ransomware-Kampagne an, die hunderte Unternehmen weltweit betraf.
Im Dezember 2025 wurde ein früherer leitender Manager eines staatlichen Verteidigungsauftragnehmers wegen Betrugs angeklagt, weil er Bundesbehörden über die Sicherheit einer von der US-Armee genutzten Cloud-Plattform getäuscht hatte.
Betrug bei Ransomware-Verhandlungen: Ein früherer Incident Responder wurde angeklagt, mit der Ransomware-Variante ALPHV/BlackCat selbst Angriffe durchgeführt zu haben.
Ein früherer Beschäftigter eines US-Verteidigungsauftragnehmers hat sich schuldig bekannt, gestohlene Exploit-Werkzeuge an einen russischen Zwischenhändler verkauft zu haben, woraus ein geschätzter Schaden von 35 Mio. USD entstand.
In Bayern wurden über 3.000 illegale Handelsplattformen gemeldet und mehr als 100 Strafanzeigen gestellt; über 25 Mio. Euro an kriminellen Erträgen wurden im Rahmen des Vorgehens gegen falsche Broker und Cyber-Anlagebetrug beschlagnahmt.
Ein Kernmitglied der berüchtigten Cybercrime-Bande Scattered Spider wurde in den USA zu zehn Jahren Bundeshaft verurteilt und zur Zahlung von 13 Mio. USD Schadensersatz verpflichtet – für SIM-Swapping-Systeme und Kryptodiebstahl. Er hatte sich früher im Jahr des Überweisungsbetrugs und Identitätsdiebstahls schuldig bekannt.
Das Zusammenspiel von Identität und Cloud verstehen
Wie in diesem Bericht durchgehend dargelegt, ist Identität zur primären Steuerungsebene der Sicherheit geworden. Ist eine Identität kompromittiert – durch Zugangsdatendiebstahl, Token-Replay oder Phishing –, können Angreifende klassische Abwehr umgehen und sich in der Umgebung wie legitime Nutzende bewegen.
Identität genau dort abzusichern, wo sie mit Cloud-Ressourcen in Berührung kommt, ist daher entscheidend. Authentifizierung muss nicht nur prüfen, wer eine Person zu sein behauptet, sondern auch den Kontext der Anfrage – etwa Gerätezustand, Standort und Risikoniveau.
Wer versteht, wie Authentifizierung bei den großen Cloud-Anbietern funktioniert, und eine starke Identitäts-Governance umsetzt, kann das Risiko unbefugten Zugriffs und seitlicher Bewegung deutlich senken.
Dieses Kapitel gibt einen Überblick über den kritischsten Kontrollpunkt: die Authentifizierungsschicht, an der Identität auf Cloud-Infrastruktur trifft. Es zeigt außerdem, wie Organisationen diesen Punkt in ihren Umgebungen härten sollten.
Authentifizierungsmechanismen in der Cloud
Jeder große Cloud-Anbieter geht bei der Authentifizierung etwas anders vor, doch alle verfolgen dasselbe Ziel: Identität zu prüfen, bevor Zugriff auf sensible Ressourcen gewährt wird.
Microsoft Azure (Microsoft Entra ID)
In Microsoft-Umgebungen sind Richtlinien für bedingten Zugriff der wichtigste Torwächter für Authentifizierungsentscheidungen. Der bedingte Zugriff bewertet mehrere Faktoren – Benutzeridentität, Gerätezustand, Standort und Risikosignale –, bevor er Zugriff auf Ressourcen erlaubt.
Eine häufige Fehlkonfiguration ist zu nachgiebige Logik bei der Definition von Authentifizierungsanforderungen. Zugriff mit MFA ODER einem konformen Gerät zu erlauben, kann etwa unbeabsichtigte Umgehungswege eröffnen. Stärker ist es, MFA UND ein konformes Gerät zu verlangen; so können Angreifende gestohlene Token nicht von nicht verwalteten Systemen wiederverwenden.
Organisationen sollten Richtlinien für bedingten Zugriff außerdem regelmäßig auf Ausnahmen prüfen. Dienstkonten und Ausnahmen für ältere Authentifizierungsverfahren werden häufig zu blinden Flecken, nach denen Angreifende aktiv suchen.
Amazon Web Services (AWS)
In AWS-Umgebungen wird Authentifizierung vor allem über IAM Identity Center verwaltet. Die Plattform setzt auf zentrale Authentifizierung und empfiehlt temporäre Zugangsdaten anstelle langlebiger statischer Zugriffsschlüssel.
Versucht sich eine Person anzumelden, prüft IAM Identity Center die Anfrage gegen definierte Richtlinien, einschließlich der Anforderungen an Multi-Faktor-Authentifizierung und Quellattribute. Für sensible Vorgänge können Organisationen Authentifizierungsabläufe erzwingen, die Hardware-Sicherheitsschlüssel oder zusätzliche Prüfungen verlangen, bevor administrative Handlungen erlaubt werden.
Dieser Ansatz senkt das Risiko kompromittierter Zugangsdaten, indem er Lebensdauer und Reichweite von Zugriffstoken begrenzt.
Google Cloud Platform (GCP)
Google Cloud Platform verfolgt mit Context-Aware Access (CAA) einen kontextgetriebenen Ansatz. Statt nur die Identität zu prüfen, bewertet CAA sowohl die Person als auch die Umgebung, aus der die Zugriffsanfrage stammt.
Selbst wenn gültige Zugangsdaten vorliegen, kann der Zugriff verweigert werden, wenn die Anfrage von einem unerwarteten Standort, einem nicht verwalteten Gerät oder einem Netzwerk kommt, das die Sicherheitsrichtlinien nicht erfüllt. Diese Kombination aus Identität und Kontextprüfung erlaubt eine feinere Steuerung des Zugriffs auf Cloud-Konsolen und APIs.
Die fortlaufende Prüfung der Sitzung stellt zudem sicher, dass die Authentifizierung während der gesamten Interaktion vertrauenswürdig bleibt, nicht nur im Moment der Anmeldung.
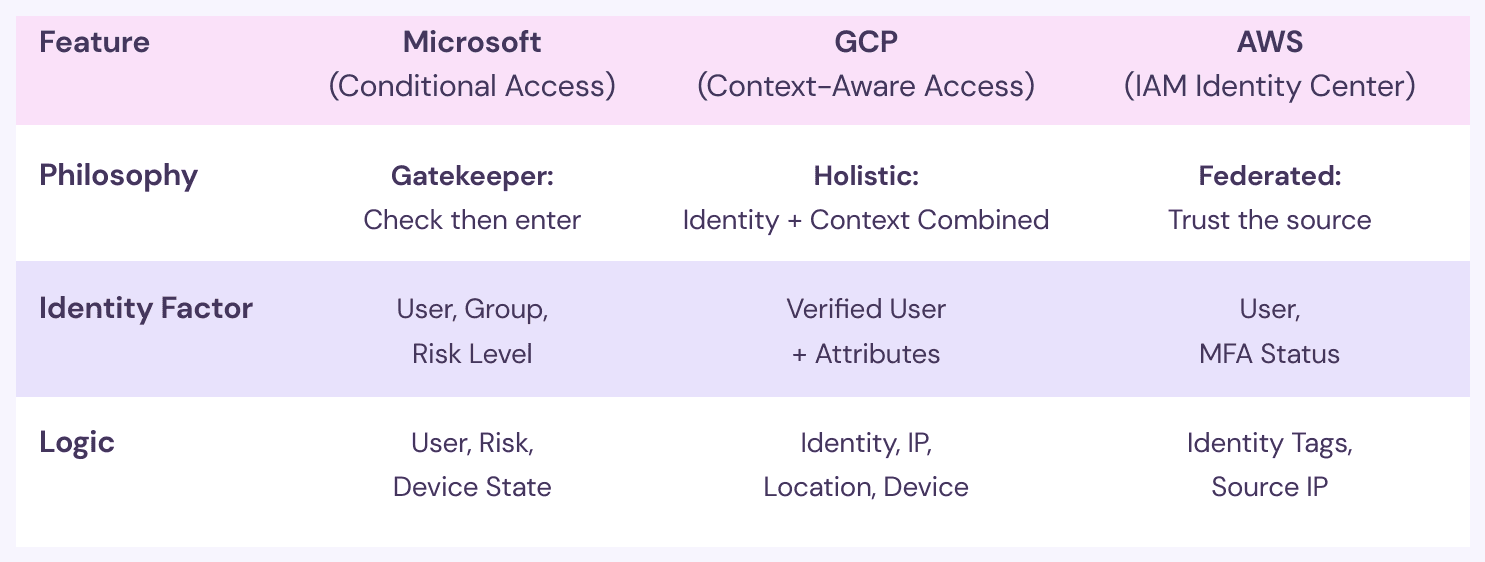
Authentifizierungsansätze der Clouds im Vergleich
Auch wenn jeder Anbieter Identitätskontrollen anders umsetzt, teilen die Authentifizierungsmodelle gemeinsame Ziele.
Microsofts bedingter Zugriff wirkt als richtlinienbasierter Torwächter, der Risikosignale prüft, bevor er Einlass gewährt. Googles Context-Aware Access betont die Kontextprüfung und verbindet Identität mit Umgebungsmerkmalen wie Gerätezustand und Standort. AWS Identity Center setzt auf föderierte Authentifizierung und temporäre Zugangsdaten, mit starkem Gewicht auf Identitätsprüfung und kurzlebigen Zugriffstoken.
Trotz dieser Unterschiede bestärken alle drei Ansätze dasselbe Prinzip: Identität muss fortlaufend validiert werden, nicht nur einmal geprüft.
Eine Multi-Cloud-Identitätsstrategie aufbauen
Für Organisationen, die mehrere Cloud-Plattformen nutzen, ist die Identitätsarchitektur sicherheitsentscheidend. Ohne einheitlichen Ansatz leiden Umgebungen schnell unter Identity Sprawl – mehreren unverbundenen Authentifizierungssystemen, die Komplexität erhöhen und Transparenz verringern.
Eine verbreitete Best Practice ist ein zentraler Identitätsanbieter als einzige verlässliche Quelle. Viele Organisationen nutzen dafür Microsoft Entra ID und föderieren die Authentifizierung von dort in AWS- und Google-Cloud-Umgebungen.
Dieses Modell sorgt für ein einheitliches Anmeldeerlebnis und erlaubt jeder Cloud-Plattform gleichzeitig, ihre eigenen internen Autorisierungskontrollen durchzusetzen. Es vereinfacht zudem die Governance, weil Authentifizierungsrichtlinien an einer Stelle zusammenlaufen.
Eine weitere weit verbreitete Schutzmaßnahme ist das Zwei-Konten-Modell. Beschäftigte haben ein Konto für die täglichen Aufgaben und eine getrennte administrative Identität für die Infrastrukturverwaltung. Das administrative Konto wird durch strengere Authentifizierungsrichtlinien geschützt und nur genutzt, wenn privilegierte Handlungen nötig sind.
Der Wandel im Berechtigungsmanagement
Berechtigungen über Multi-Cloud-Umgebungen hinweg zu verwalten, wurde bislang über Lösungen für Cloud Infrastructure Entitlement Management (CIEM) adressiert. Microsoft bot diese Fähigkeit nach der Übernahme von CloudKnox zuvor über Entra Permissions Management an.
Jüngste Änderungen haben diese Fähigkeiten jedoch in das breitere Microsoft-Defender-Ökosystem verlagert. Da das eigenständige Produkt ausläuft, prüfen Organisationen neu, wie sie Transparenz über cloudübergreifende Berechtigungen behalten.
Die Kernfrage bleibt: Wer kann auf welche Ressourcen zugreifen, und unter welchen Bedingungen? Viele Organisationen setzen inzwischen Identitätsanalyse-Plattformen ein, die Beziehungen zwischen Identitäten, Workloads und Berechtigungen abbilden können. Diese Systeme schaffen eine einheitliche Sicht auf Identitätsaktivität über Infrastruktur- und SaaS-Umgebungen hinweg und helfen Sicherheitsteams, übermäßige Rechte zu erkennen und mögliche Angriffspfade zu verkleinern.
Der Weg zur passwortlosen Authentifizierung
Eine der bedeutendsten Entwicklungen der Identitätssicherheit für 2026 ist Microsofts Umstellung auf passwortlose Authentifizierung als Standard. Ab April 2026 aktiviert Microsoft Entra ID Passkey-Profile für Mandanten automatisch und priorisiert FIDO2-basierte Anmeldeinformationen gegenüber klassischen Passwörtern.
Passkeys binden die Authentifizierung an ein bestimmtes Gerät und eine kryptografische Identität und beseitigen damit viele Schwächen von Passwörtern und klassischen MFA-Verfahren. Da die Authentifizierung über kryptografische Prüfung statt über geteilte Geheimnisse erfolgt, senken Passkeys die Wirksamkeit von Phishing-Angriffen und MFA-Ermüdungskampagnen deutlich.
Organisationen sollten sich auf diesen Übergang vorbereiten, indem sie Nutzende zur Registrierung von Passkeys schulen und sicherstellen, dass Helpdesk-Teams beim Onboarding helfen können. Auch wenn die Umstellung anfangs betriebliche Anpassungen erfordert, ist sie ein wichtiger Schritt, um einen der beständigsten Angriffswege der modernen Cybersicherheit zu verkleinern.
Best Practices für 2026
Widerstandsfähigkeit in einer identitätsorientierten Bedrohungslandschaft aufbauen
Die Trends des zweiten Halbjahrs 2025 bestätigen einen klaren Auftrag: Sicherheitsprogramme müssen über Perimeterabwehr und Endpunkttransparenz hinauswachsen. Organisationen sollten die folgenden Maßnahmen für 2026 priorisieren.
Identität zur Steuerungsebene der Sicherheit machen
Identität ist jetzt die primäre Angriffsfläche.
Verlangen Sie phishing-resistente Authentifizierung (FIDO2/Passkeys) für alle privilegierten Nutzenden.
Beseitigen Sie Ausnahmen beim bedingten Zugriff, wo immer möglich.
Erzwingen Sie strikt die Logik „MFA UND konformes Gerät“ – nicht ODER.
Trennen Sie normale Benutzerkonten von administrativen Identitäten.
Kompromittierte Zugangsdaten sollten nicht automatisch Zugriff bedeuten.
Nicht-menschliche Identitäten absichern
Dienstprinzipale, OAuth-Apps, CI/CD-Token und API-Integrationen werden zunehmend angegriffen.
Entfernen Sie fest einprogrammierte Geheimnisse aus Code-Repositories.
Führen Sie ein Secret-Vault mit automatischer Rotation ein.
Achten Sie auf auffällige anwendungsbasierte Anmeldungen.
Prüfen Sie OAuth-Berechtigungen und beseitigen Sie überprivilegierte Drittanbieter-Integrationen.
Nicht-menschliche Identitäten müssen mit derselben Strenge gesteuert werden wie menschliche Konten.
Angriffsfläche in der Lieferkette verkleinern
Entwicklungspipelines und SaaS-Vertrauensbeziehungen sind heute Angriffsflächen an der Front.
Setzen Sie Richtlinien für Token-Ablauf und schnellen Entzug um.
Erzwingen Sie Governance für Abhängigkeiten und verzögern Sie die automatische Übernahme neu veröffentlichter Pakete.
Halten Sie eine aktuelle Software Bill of Materials (SBOM) vor.
Prüfen Sie CI/CD-Workflows auf eingebettete Geheimnisse und ungewöhnliche Runner-Aktivität.
Geschwindigkeit ist der Vorteil der Angreifenden. Reibung kann die Stärke der Verteidigenden sein.
Die Zugangsdatenwirtschaft stören
Infostealer und Access-as-a-Service leben von schlechter Zugangsdatenhygiene.
Setzen Sie Endpunktkontrollen ein, die das Abgreifen von Browser-Zugangsdaten erkennen.
Entziehen Sie bei Passwortzurücksetzungen aktive Sitzungen und Refresh-Token.
Beobachten Sie Darknet-Marktplätze auf offengelegte Unternehmenszugänge.
Führen Sie gerätebasiertes Risiko-Scoring ein, bevor Sie Cloud-Zugriff gewähren.
Gehen Sie davon aus, dass Zugangsdaten abgegriffen werden. Bauen Sie Kontrollen, die sie schnell entwerten.
Mit Identitätskontrollen gegen Ransomware härten
Moderne Ransomware beginnt häufig mit gekauftem Zugang.
Beschränken Sie administrative Rechte und erzwingen Sie bedarfsgerechte Rechteerhöhung.
Achten Sie auf auffällige Tokennutzung und Muster der Rechteausweitung.
Prüfen Sie die Integrität von Backups und trennen Sie die Wiederherstellungsinfrastruktur von Domänenvertrauen.
Führen Sie Tabletop-Übungen durch, die kompromittierte Identitäten simulieren, nicht nur die Zündung von Schadsoftware.
Den Wirkungsradius zu verkleinern ist genauso wichtig wie den Zugang zu verhindern.
Auf KI-beschleunigte Bedrohungsaktivität vorbereiten
KI senkt die Hürde, Werkzeuge zu erstellen, und erhöht die Raffinesse von Phishing.
Schulen Sie SOC-Teams darin, KI-gestütztes Phishing und Deepfake-Techniken zu erkennen.
Härten Sie Abläufe zur Identitätsprüfung über Stimm- oder SMS-Verifizierung hinaus.
Schützen Sie interne KI-Systeme gegen Prompt Injection und Datenvergiftung.
Die Governance defensiver KI muss parallel zur Fähigkeit der Gegner reifen.
Abschließende Einordnung
Die prägende Lehre des zweiten Halbjahrs 2025 ist, dass Angreifende Vertrauen ausnutzen – Vertrauen in Identitäten, Integrationen, Automatisierung und Entwicklungs-Ökosysteme. Sie handeln schnell, nutzen legitime Authentifizierungsabläufe und monetarisieren Zugang in großem Maßstab. Klassische Perimeterabwehr und reaktive Incident-Response-Modelle genügen für sich allein nicht mehr.
Organisationen, die Identitäts-Governance, die Durchsetzung bedingten Zugriffs und cloud-native Transparenz als grundlegende Architektur statt als ergänzende Kontrollen behandeln, werden 2026 und darüber hinaus am besten aufgestellt sein, um Risiken zu senken. Diese Wachsamkeit aufrechtzuerhalten erfordert jedoch dauerhafte Überwachung, schnelle Untersuchung und fortlaufende Feinabstimmung der Sicherheitskontrollen über Identität, Endpunkte, Cloud und SaaS hinweg.
Für viele Organisationen übersteigt dieser Aufwand die eigenen Kapazitäten. Moderne Services für Managed Extended Detection and Response (MXDR) können diesen Druck mindern: mit fortlaufender Überwachung der Identitäts- und Cloud-Steuerungsebenen, schneller Untersuchung auffälliger Authentifizierungsaktivität und dem proaktiven Unterbrechen von Zugangsdatenmissbrauch, bevor daraus Ransomware oder eine großflächige Kompromittierung wird. Durch die Verbindung von Plattformtelemetrie, Threat Intelligence in Echtzeit und erfahrenen Sicherheitsanalystinnen und -analysten hilft ein MXDR-Ansatz, die Lücke zwischen Erkennung und Reaktion zu schließen – besonders in identitätsgetriebenen Angriffsszenarien, in denen Minuten zählen.
In einer Zeit, in der Angreifende sich anmelden statt einzubrechen, sind fortlaufende Validierung, schnelle Reaktion und fachliche Aufsicht nicht länger optional. Sie sind unverzichtbar, um einem Gegner voraus zu bleiben, der immer stärker automatisiert, opportunistisch und identitätsorientiert agiert.
Mitwirkende
Um Cyberbedrohungen und wichtigen Trends voraus zu sein und unsere Threat-Research-Beiträge zu lesen, besuchen Sie den Ontinue-Blog
Threat Research
Rhys Downing
Domenico de Vitto
Balazs Greksza
Manupriya Sharma
Usha Sree Yannapu
Johnson Manual
Sharon NG
Ardit Hereqi
Kaan Varturk
Daley Oladapo
Paul Ducklin
Design und Redaktion
Alison Raymond
Alberto Martinez
Alex Berger
Marketing und Veröffentlichung
Blogbeiträge der Sicherheitsforschung von Advanced Threat Operations


