
Auf einen Blick
50 %
der zehn meistdiskutierten Schwachstellen Anfang 2024 stammen aus dem Jahr 2023
Zusammenfassung für Entscheider
Der Bericht zeigt: Obwohl Patches verfügbar sind, werden ältere Schwachstellen weiterhin stark ausgenutzt – 50 % der zehn meistdiskutierten Schwachstellen Anfang 2024 stammen aus dem Jahr 2023. LockBit bleibt die aktivste Ransomware-Gruppe, während neue Akteure wie Hunters International erhebliche Bedrohungen darstellen. Die Branche Fertigung und Industrie erlebte einen starken Anstieg der Angriffe, während Technologie- und IT-Dienstleistungen dank verbesserter Cyberabwehr einen Rückgang verzeichneten.
Das ATO-Team beleuchtet außerdem den Aufstieg raffinierter Phishing-Techniken über Microsoft-eigene Domains, die anhaltende Bedrohung durch Infostealer und die fortbestehende Gefahr des PlugX-RAT, besonders in Behörden. Zudem verstärken sich staatlich geförderte chinesische Cyberoperationen, mit Schwerpunkt auf Informationskontrolle und dem Einsatz von Zero-Day-Exploits. Ontinue betont, wie wichtig proaktives Handeln ist – etwa sich über Advisories auf dem Laufenden zu halten und die Cybersicherheitsreife mit Best Practices zu erhöhen.
Cybertrends im Blick
Am häufigsten ausgenutzte Schwachstellen
Die zehn meistdiskutierten Schwachstellen seit Januar 2024
Allein im ersten Quartal wurden 8.967 CVE-Einträge veröffentlicht, mehr als 13.400 weitere warteten auf Veröffentlichung. Die am breitesten publizierten Schwachstellen sind jedoch nicht immer die am stärksten ausgenutzten.
Von den zehn meistdiskutierten Schwachstellen stammen fünf aus dem Jahr 2023 – obwohl bereits zum Zeitpunkt ihrer Offenlegung Patches verfügbar waren. Bedrohungsakteure nehmen diese Schwachstellen weiter ins Visier, weil sie wissen, dass viele Organisationen Patches nicht konsequent einspielen.
Zu Beginn des Jahres 2024 erlebten wir eine Welle von Zero-Day-Schwachstellen in Ivanti-Produkten; drei davon werden bis heute aktiv ausgenutzt. Das zeigt, wie entscheidend es für Organisationen ist, den Überblick über ihre eingesetzte Software und Hardware zu behalten, zeitnah zu patchen und Sicherheitsmeldungen der Anbieter zu abonnieren. Einmal pro Monat oder Quartal zu patchen genügt für angemessene Sicherheit nicht mehr.
CVE-2023-36025
Umgehung der Sicherheitsfunktion Windows SmartScreenCVE-2024-21887
Command-Injection-Schwachstelle in Ivanti Connect Secure und Policy SecureCVE-2024-3400
Command-Injection-Schwachstelle in der PAN-OS-Software von Palo Alto NetworksCVE-2023-6295
In realen Angriffen von unbekannten Akteuren ausgenutzte SchwachstelleCVE-2023-51281
Cross-Site-Scripting-Schwachstelle in Customer Support System 1.0CVE-2023-31036
Directory-Traversal-Schwachstelle im NVIDIA Triton Inference ServerCVE-2024-21412
Umgehung der Sicherheitsfunktion in Microsoft Defender SmartScreenCVE-2023-7024
Zero-Day-Schwachstelle, die aktiv in freier Wildbahn ausgenutzt wirdCVE-2024-1709
Aktiv ausgenutzte Schwachstelle in Ivanti Connect SecureCVE-2024-1708
Aktiv ausgenutzte Schwachstelle in Ivanti Connect Secure.
Quelle: Recorded Future
Aktivste Ransomware-Gruppen
LockBit dominiert 2024 weiter als aktivste Ransomware. Clop und AlphV sind von den Spitzenplätzen verdrängt worden – von Akira und den Neueinsteigern Hunters International.
Im Ontinue Threat Intelligence Report 2023 trat LockBit als aktivste Ransomware-Gruppe hervor und war das Jahr über an zahlreichen aufsehenerregenden Angriffen beteiligt. Mit ihrer Methode des „Name and Shame“ drohte LockBit, gestohlene Daten der Betroffenen zu veröffentlichen, wenn die Lösegeldforderungen nicht erfüllt würden. Trotz der Bemühungen von Strafverfolgung und Sicherheitsunternehmen hält LockBit seine Position als eine der aktivsten und gefährlichsten Ransomware-Gruppen.
Es ist zu erwarten, dass Clop im vierten Quartal 2024 zurückkehrt – passend zu ihrem Muster, in Schüben zu arbeiten. Ihr letzter großer Erfolg bestand darin, zwischen Juli und November 2023 Zero-Day-Schwachstellen in den Dateiübertragungslösungen MOVEit, GoAnywhere und Accellion auszunutzen.
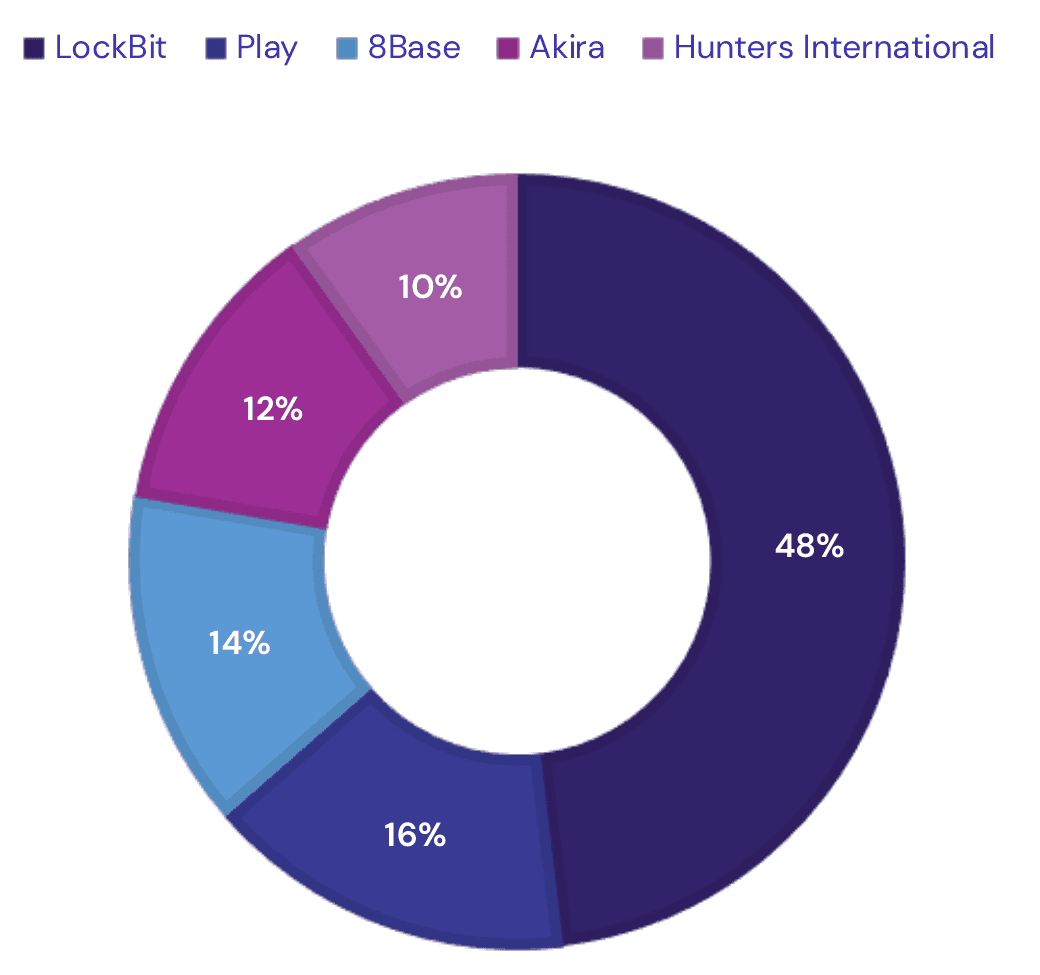
Quelle: https://cybernews.com/ransomlooker/
Profil einer Ransomware-Gruppe
Hunters International
Herkunft
Die Domainregistrierung einer Data-Leak-Seite sowie E-Mail- und IP-Spuren verweisen auf den Namen OYEWOLE LAWRENCE und deuten auf Nigeria hin.Angegriffene Branchen
Weltweit: Gesundheitswesen, Automobil, Fertigung, Logistik, Finanzwesen, Bildung und Lebensmittel – ein wahlloses Vorgehen, das auf jede angreifbare Einrichtung zielt.Motive
Finanziell. Die breite Opferverteilung unterstreicht den opportunistischen Charakter der Gruppe und ihre Fähigkeit, sich anzupassen und in verschiedene Branchen einzudringen. Damit stellt sie weltweit eine erhebliche Bedrohung für Organisationen jeder Größe und Ausrichtung dar.
Hunters International, eine Ransomware-as-a-Service-Operation (RaaS), trat Ende 2023 auf, nachdem die Strafverfolgung die Ransomware-Gruppe HIVE zerschlagen hatte. Es wird vermutet, dass dieselben Personen hinter der neuen Operation stehen und Hunters International damit eine umbenannte Version von HIVE sein könnte.
Eine Analyse der Schadsoftware ergab, dass der Verschlüsseler von Hunters International 60 % seines Codes mit der HIVE-Variante Version 6 teilt. Dennoch gibt sich Hunters International als neuer Akteur im RaaS-Markt aus und erklärt, HIVE-Verschlüsseler vor der Abschaltung von HIVE erworben zu haben.
Besteht eine Verbindung zu HIVE, ist das besorgniserregend: HIVE hat mehr als 1.300 Organisationen erfolgreich erpresst und rund 100 Mio. USD an Lösegeldzahlungen eingenommen.
Ransomware-Profil: Hunters International
Beobachtete Aktivität
Ausführung
Native API (T1106), Shared Modules (T1129)Persistenz
Boot or Logon Autostart Execution (T1547.001)Umgehung der Abwehr
Obfuscated Files or Information (T1027), Impair Defenses (T1562.001)Erkundung
Process Discovery (T1057), System Information Discovery (T1082), File and Directory Discovery (T1083)Command and Control
Application Layer Protocol (T1071), speziell Web Protocols (T1071.001)Auswirkung
Data Encrypted for Impact (T1486)
Die Erkennung dieser Aktivität beschränkt sich nicht auf die Ransomware selbst. Als Verteidigende versuchen wir, die Vorstufen einer Ransomware-Ausbringung zu erkennen und zu verhindern. Im Folgenden einige Erkennungs- und Präventionsregeln, die für Aktivitäten rund um Hunters International greifen.
Backdoor:Win32/SuspAadInternalsUsage
Behavior:Win32/CobaltStrike
Backdoor:Win64/CobaltStrike
HackTool:Win64/CobaltStrike
Trojan:Win32/Gozi
Microsoft Defender Antivirus erkennt mehrere Varianten von IcedID.
Behavior:Win32/BlackCatExec
Ransom:Win32/Blackcat
DDoS:Win32/Blackcat
TrojanDropper:Win32/Blackcat
Ransom:Linux/BlackCat
Behavior:Win32/BlackCat
Ransom:Win64/BlackCat
Behavior:Win64/Hunters
Behavior:Win32/RansomHalt
Beachten Sie, dass einige dieser Alarme die Namen anderer Bedrohungsgruppen tragen, etwa Blackcat, weil es bei den TTPs der Gruppen viele Überschneidungen gibt.
Von Cyberangriffen am stärksten betroffene Branchen
2024 ist die Branche Fertigung und Industrie zur am stärksten angegriffenen geworden; ihr Anteil an den Angriffen stieg von 20 % im Jahr 2023 auf 41 % in diesem Jahr.
Interessant ist, dass Technologie- und IT-Dienstleistungen einen Rückgang des Angriffsvolumens erlebt haben. Dieser Rückgang dürfte darauf zurückgehen, dass IT-Organisationen beim Patch-Management und in der Cyberabwehr proaktiver vorgehen und damit eine höhere Cyberreife erreichen als andere Branchen.
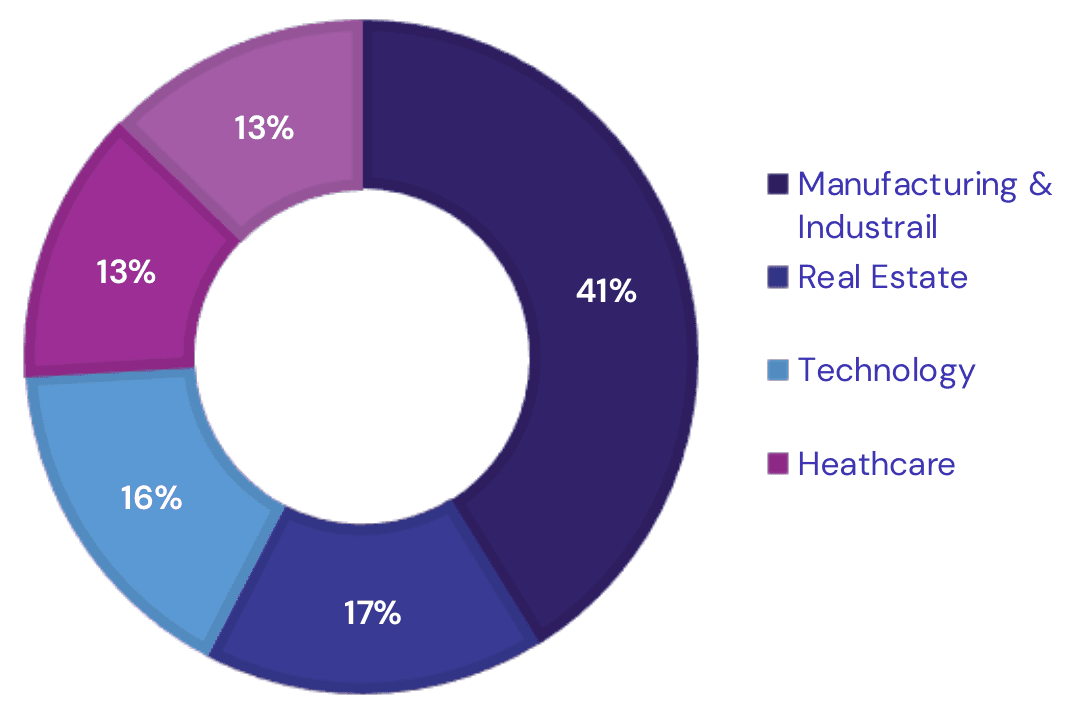
JAN – JUN 2024
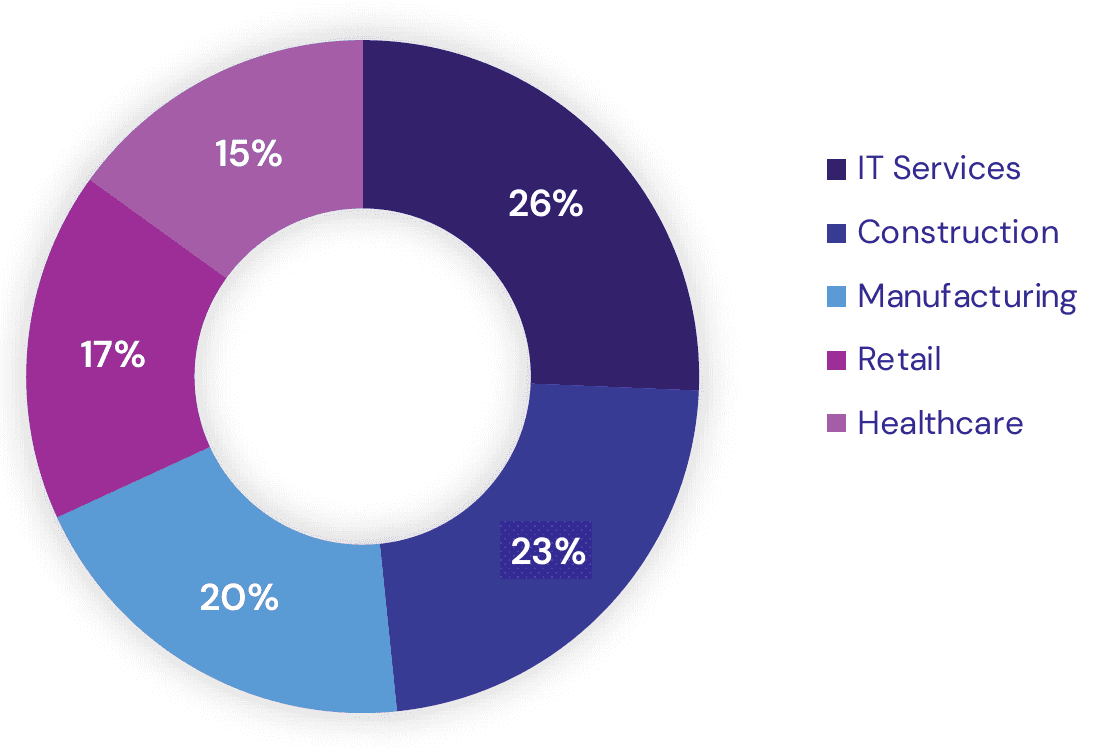
2023
Quelle: https://cybernews.com/ransomlooker/
Am häufigsten beobachtete MITRE-ATT&CK-Techniken
Echte Treffer in der ION-Plattform
Authentifizierungsaktivität an einem Honeytoken
Art der Erkennung: Wird ausgelöst, wenn auf einen Honeytoken zugegriffen wird – ein Lockobjekt im System, das unbefugten Zugriff erkennbar macht.
MITRE-ATT&CK-Technik: T1589 – Gather Victim Identity Information. Honeytoken können erkennen, wenn Angreifende versuchen, Identitätsinformationen zu sammeln.Nutzende haben einen Link in einer von ZAP isolierten E-Mail aufgerufen
Art der Erkennung: Wird ausgelöst, wenn eine Person mit einem Link in einer E-Mail interagiert, die vom System Zero-hour Auto Purge (ZAP) isoliert wurde.
MITRE-ATT&CK-Technik: T1566.002 – Spearphishing Link. Das Klicken auf schädliche Links in E-Mails ist eine verbreitete Phishing-Taktik.Eine verdächtige Datei wurde beobachtet
Art der Erkennung: Greift, wenn eine Datei aufgrund ungewöhnlicher Merkmale oder Verhaltensweisen verdächtig ist.
MITRE-ATT&CK-Technik: T1203 – Exploitation for Client Execution. Verdächtige Dateien nutzen häufig Schwachstellen aus, um schädlichen Code auszuführen.Mögliche PlugX-Aktivität
Art der Erkennung: Wird durch mögliche Aktivität der PlugX-Schadsoftware ausgelöst, die für Datenabfluss und Fernsteuerung genutzt wird.
MITRE-ATT&CK-Technik: T1219 – Remote Access Software. PlugX ist eine Art Fernzugriffswerkzeug.Verbindung zu einer Adversary-in-the-Middle-Phishing-Seite (AiTM)
Art der Erkennung: Weist auf eine Verbindung zu einer Phishing-Seite hin, die Kommunikation abfangen soll.
MITRE-ATT&CK-Technik: T1557.002 – Adversary-in-the-Middle. Phishing-Seiten können Man-in-the-Middle-Angriffe ausführen.Unbekannte Anmeldeeigenschaften
Art der Erkennung: Entsteht, wenn Anmeldeversuche Eigenschaften aufweisen, die nicht zum typischen Verhalten der Person passen.
MITRE-ATT&CK-Technik: T1078 – Valid Accounts. Ungewöhnliche Anmeldeeigenschaften können auf den Missbrauch gültiger Konten hindeuten.AO-INA-AADIP-03: Korrelation unbekannter Anmeldeeigenschaften mit Alarmen zu atypischen Reisen
Art der Erkennung: Korrelationsalarm, der unbekannte Anmeldeeigenschaften mit Alarmen zu atypischen Reisen verbindet.
MITRE-ATT&CK-Technik: T1078 – Valid Accounts. Diese Technik dient dem Erkennen von Missbrauch gültiger Konten an unterschiedlichen Orten.AO-INA-MDO-AADIP-01: Korrelation von Klicks auf potenziell schädliche URLs mit AADIP-Alarmen
Art der Erkennung: Korrelationsalarm, der Klicks auf schädliche URLs mit Alarmen von Azure Active Directory Identity Protection (AADIP) verknüpft.
MITRE-ATT&CK-Technik: T1566.002 – Spearphishing Link. Dem Klick auf schädliche URLs folgen oft weitere schädliche Handlungen.EX-INA-AAD-02: Möglicher AiTM-Phishing-Versuch gegen Microsoft Entra ID
Art der Erkennung: Weist auf einen möglichen Adversary-in-the-Middle-Phishing-Versuch gegen Microsoft Entra ID hin.
MITRE-ATT&CK-Technik: T1557.002 – Adversary-in-the-Middle. Solche Versuche zielen darauf ab, Authentifizierungstoken abzufangen.Verdächtige URL angeklickt
Art der Erkennung: Wird ausgelöst, wenn eine Person eine verdächtige URL anklickt, was auf einen möglichen Besuch einer Phishing- oder Schadseite hindeutet.
MITRE-ATT&CK-Technik: T1566.002 – Spearphishing Link. Das Klicken auf verdächtige URLs ist ein zentraler Weg für Spear-Phishing-Angriffe.
Bedrohungen im Fokus
Im Fokus: LOLSites
Signierte Microsoft-Domains für schädliche Zwecke
In letzter Zeit werden Microsoft-eigene Domains verstärkt genutzt, um klassische Sicherheitskontrollen zu umgehen. Dabei kommt powerappsportals[.]com zum Einsatz, das über ein gültiges Zertifikat verfügt und Angreifenden mit „Attacker-in-the-Middle“-Techniken erlaubt, MFA-Codes der Nutzenden zu stehlen.
Wie funktioniert das?
Nutzende erhalten eine Phishing-E-Mail mit Anhang
Der Anhang enthält eine URL (powerappsportal) zu einer nachgebauten Microsoft-Anmeldung
Das Zertifikat wird als legitim bestätigt (die Erkennung greift nicht)
Nutzende geben Benutzernamen und Passwort ein
Die MFA-Eingabe wird vom Bedrohungsakteur abgefangen
Der Bedrohungsakteur verfügt nun über alle abgegriffenen Zugangsdaten

Anders als bei der Proxy-Variante, bei der die MFA-Eingabe der Betroffenen zum Abgreifen auf einen externen Server umgeleitet oder dort abgefangen wird. Dort enthält die Adressleiste zwar die korrekte URL, die Betroffenen kommunizieren aber mit dem falschen Server (Proxy), was unweigerlich zu einem Zertifikatsfehler und möglicherweise zu einem Alarm oder einer Blockierung führt.
Empfohlene Maßnahmen
Geben Sie niemals ein Passwort oder eine Kreditkartennummer auf einer Seite ein, die Sie über einen Link in einer Nachricht erreicht haben. Höchstwahrscheinlich handelt es sich um einen Phishing-Versuch.
Prüfen Sie jede Website, die Ihre Anmeldedaten verlangt, sehr genau. Zwei-Faktor-Authentifizierung schützt nicht vor Echtzeit-Phishing.
Im Fokus: Phishing über SharePoint
Kompromittierte Konten und SharePoint für weiterführendes Phishing
Passend zum Trend des Microsoft-Phishings wird häufig beobachtet, dass SharePoint genutzt wird, um Nutzende auf AiTM-Seiten umzuleiten.
Wie funktioniert das?
Eine Person wird durch einen vorangegangenen AiTM-Angriff kompromittiert
Die Akteure erstellen mit dem kompromittierten Konto eine SharePoint-Seite, die als Dateifreigabe erscheint und auf eine Seite zum Abgreifen von Zugangsdaten umleitet
Die kompromittierte Person leitet die SharePoint-Seite an interne und externe Empfangende weiter
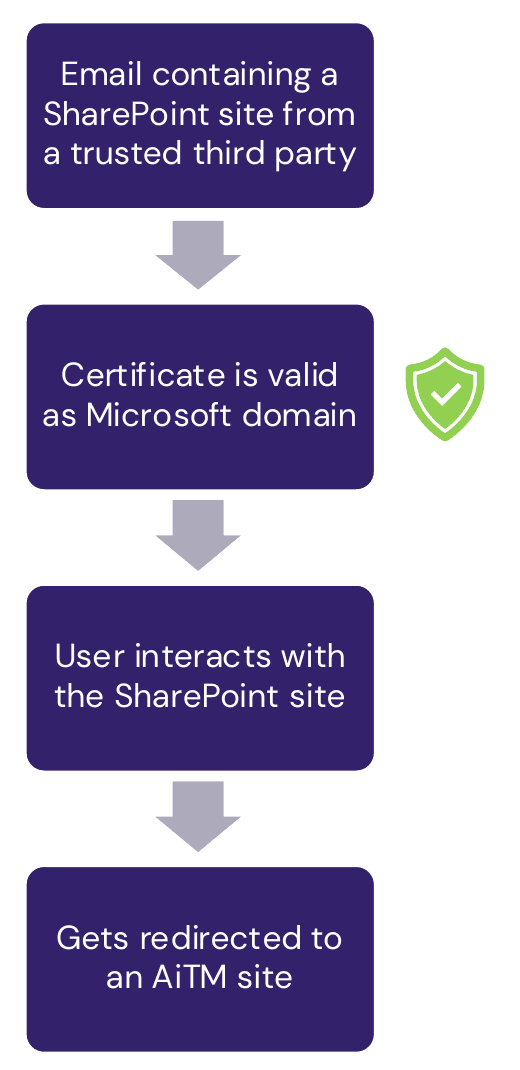
Diese Technik ist sehr wirksam, weil E-Mail-Abwehrmechanismen SharePoint-Seiten seltener als verdächtig markieren und Nutzende dem zugehörigen, kompromittierten Absender eher vertrauen. Damit steigt die Wahrscheinlichkeit, dass sie mit der Seite zum Abgreifen von Zugangsdaten interagieren.
Empfohlene Maßnahmen
Behandeln Sie SharePoint-Seiten stets als verdächtig, auch wenn sie von internen oder vertrauenswürdigen externen Personen kommen
Zögern Sie nicht, Absender vorübergehend zu sperren und E-Mails vertrauenswürdiger Dritter zu löschen, wenn der Verdacht besteht, dass über sie Ihre Nutzenden weiter angephisht werden
Im Fokus: Infostealer
Malware-as-a-Service (MaaS)
Infostealer sind eine Art Schadsoftware, die Cyberkriminelle häufig nutzen, um Zugangsdaten, Finanzdaten oder persönliche Informationen zu sammeln. Oft über Malvertising, Phishing und Dropper ausgeliefert, werden die gestohlenen Daten anschließend an einen C2-Server abgeführt. Das MaaS-Modell macht Verbreitung und Einsatz für ein breites Spektrum von Cyberkriminellen einfach.
Ein Beispiel ist Raccoon Stealer, der im Abonnement verkauft wird. Er stiehlt Daten wie im Browser gespeicherte Passwörter aus dem Autofill, Verlauf und Cookies, Benutzernamen, Passwörter, Kreditkarten und Krypto-Wallets. In Untergrundforen lässt er sich für durchschnittlich 75 USD pro Woche mieten.
Empfohlene Maßnahmen
Nutzen Sie einen Passwort-Manager, speichern Sie dessen Passwort aber nicht im Browser
Aktualisieren Sie Ihren Browser regelmäßig, um sich zu schützen gegen:
JavaScript in anfälligen Browsern (Malvertising) und Infektionen ohne Klick
unoffizielle, gefälschte oder schädliche Browsererweiterungen
Prüfen Sie eingehende E-Mails auf Schadsoftware und Dateimakros
Laden Sie keine raubkopierten App-Versionen herunter
Öffnen Sie keine verdächtigen Dateien und klicken Sie keine verdächtigen Links an
Laden Sie Software nur aus vertrauenswürdigen Quellen
Im Fokus: PlugX
RAT mit Ursprung in China
PlugX bleibt eine anhaltende Bedrohung und verbreitet sich über seine USB-Wurm-Varianten mit einfallsreichen Techniken, die schädliche Dateien auf infizierten USB-Geräten verbergen und für Windows-Systeme unsichtbar machen. Es erstellt ein verstecktes Verzeichnis namens „RECYCLER BIN“, in dem gestohlene Dateien liegen, bevor sie über Command-and-Control-Kanäle (C2) abgeführt werden. Über diese C2-Kanäle lassen sich zudem Befehle aus der Ferne auf einem infizierten Host ausführen. Ist PlugX in einem Netzwerk aktiv, sucht es zudem fortlaufend nach weiteren USB-Geräten, die es infizieren kann, und breitet sich so weiter aus.
Behörden sind die häufigsten Opfer von PlugX-Angriffen; die Bedrohungsakteure zeigen besonderes Interesse an militärischen Informationen sowie an Erkenntnissen über Außenpolitik und diplomatische Aktivitäten.
Unternehmen der Privatwirtschaft sollten PlugX dennoch als aktive Bedrohung einstufen.
Empfohlene Maßnahmen
Hash-basiertes Blockieren bleibt eine sehr gute Methode, um die weitere Ausbreitung von PlugX in Umgebungen zu verhindern, da es keine neuen Dateien und damit keine neuen Hashes erzeugen kann. Wir haben beobachtet, dass einzelne Blockierungsindikatoren Hunderte weiterer Infektionen in Kundenumgebungen verhindert haben.
Schaffen Sie Bewusstsein für den Umgang mit USB-Geräten. Idealerweise sollten sie überhaupt nicht genutzt werden. Ermutigen Sie Nutzende, Dateien über Plattformen wie SharePoint, OneDrive oder auch über Teams und Outlook zu teilen.
Bemerkenswerte Nachrichten und wachsende Bedrohungen
Bemerkenswerte Nachricht: Störung von Bedrohungsgruppen
Strafverfolgung nimmt die Ransomware-Gruppe LockBit ins Visier
Operationen internationaler Strafverfolgungsbehörden haben die berüchtigte Ransomware-Gruppe LockBit, einen der weltweit aktivsten Ransomware-Betreiber, erfolgreich gestört. Dieser Einsatz unter Führung der britischen National Crime Agency (NCA), des FBI, von Europol und weiterer internationaler Polizeibehörden war Teil der „Operation Cronos“. Zur Abschaltung gehörte, die Server von LockBit zu beschlagnahmen, Schlüsselmitglieder zu verhaften und Entschlüsselungsschlüssel zu erlangen, damit Betroffene ihre Daten ohne Lösegeldzahlung wiederherstellen können.
LockBit ist seit seinem Auftreten Ende 2019 für über 2.000 Ransomware-Angriffe verantwortlich, hat Organisationen weltweit angegriffen und mehr als 120 Mio. USD an Lösegeld erpresst. Im Rahmen der Operation wurden 34 Server in mehreren Ländern beschlagnahmt und mehrere Schlüsselmitglieder in Polen und der Ukraine verhaftet. Zudem wurden über 200 Krypto-Wallets der Gruppe eingezogen, was Betroffenen möglicherweise erlaubt, Teile ihrer Zahlungen zurückzuerhalten.
Das US-Justizministerium hat betont, dass diese Störung Teil einer breiteren Strategie ist, das Ökosystem hinter Ransomware-Operationen zu zerschlagen, mit Vorrang für die Unterstützung Betroffener und für Prävention. Im Rahmen dieser Bemühungen hat die Strafverfolgung ein Entschlüsselungswerkzeug für LockBit 3.0 entwickelt, das über das Portal „No More Ransom“ verfügbar ist und Betroffenen erlaubt, ihre verschlüsselten Dateien kostenlos wiederherzustellen.
Diese bedeutende Operation zeigt das internationale Engagement im Kampf gegen Ransomware und unterstreicht die laufenden Bemühungen, Cyberkriminelle zur Verantwortung zu ziehen, ihre Aktivitäten zu stören und betroffenen Organisationen zu helfen.
Quellen:
Bemerkenswerte Nachricht: der i-Soon-Leak
Verteidigungsaufträge im Visier
Einer der aufschlussreichsten Leaks dieses Jahres hat enge Verbindungen zwischen dem Unternehmen i-Soon und 32 staatlichen Kunden offengelegt.
Der Leak beleuchtet die mögliche Rolle und die Fähigkeiten privater Unternehmen in globalen Cyberinitiativen, einschließlich gemieteter Advanced-Persistent-Threat-Operationen (APT) gegen staatliche und private Stellen weltweit. Allein im Fall i-Soon sind rund 100 namentlich genannte mutmaßliche Opfer betroffen. Die geleakten Informationen umfassen interne Gespräche zwischen 37 Nutzenden über vier Jahre.
Trotz der unterschiedlichen Qualität von Werkzeugen und Fähigkeiten hat i-Soon umfangreiche, erfolgreiche Operationen durchgeführt. Das deutet darauf hin, dass die Cyberkriegsindustrie immer stärker organisiert ist.
Beworbene Fähigkeiten
Offensive Toolkits gegen die wichtigsten Plattformen (macOS, Windows, Linux, Android, iOS)
Automatisierte Plattform für offensive Tests (Aggregation von Schwachstellen-Scans)
Erzeugung schädlicher Dokumente und Payloads
4G-Router als Hardware, um sich hinter Relay-Netzen zu verbergen
Plattform zur Analyse der E-Mails von Zielpersonen mit Texterkennung
DDoS as a Service
System für WLAN-Angriffe aus der Nähe
Überwachung der wichtigsten Social-Media-Plattformen
System zur Lenkung und Kontrolle der öffentlichen Meinung
Plattform für mobile Implantate und Hacking
Cloud-Intelligence-Datenplattform, die Identitäts-, Kommunikations-, Netzwerk-, Standort- und weitere Daten zusammenführt
Cyber-Range für Schulungen
Wachsende Bedrohung: staatlich geförderte chinesische Angriffe
China durchläuft seine größte militärische und cyberbezogene Umstrukturierung mit dem Ziel, die militärischen Cyberfähigkeiten zu stärken – mit einem eigenen Ansatz für den Cyberraum. Statt sich allein auf die Kontrolle des Cyberraums zu konzentrieren, priorisiert China nun die Kontrolle von Informationen als strategischen Schwerpunkt der Fähigkeitsentwicklung. Mehrere spezialisierte Nachrichtendienstleister und Regierungsanalysen stützen diese Richtungsänderung.
Aktuelle Veränderungen deuten darauf hin, dass Chinas Cyberoperationen produktiver werden, besonders beim Entdecken neuer Schwachstellen und beim Entwickeln von Zero-Day-Exploits. Einsatz und Weiterverteilung dieser Zero-Days sind über verschiedene Stellen hinweg für den allgemeinen Gebrauch stärker standardisiert, was ihren offensiven Wert maximiert. Sind diese Exploits „verbrannt“ – also von Betroffenen entdeckt und öffentlich gemeldet –, werden sie häufig von verschiedenen militärischen Stellen und, so die Annahme, auch von offensiven Auftragnehmern weiterverwendet.
Ein aktueller Bericht bestätigt eine deutliche Verschiebung, die die Zuordnung sowie die Verbreitung von Indicators of Compromise (IOCs) und von Taktiken, Techniken und Vorgehensweisen (TTPs) erschwert. Cyberoperationen werden nicht mehr von einzelnen Akteuren mit gezielten Botnets ausgeführt; stattdessen gibt es eigene Stellen, die Angreiferinfrastruktur verwalten sowie kompromittieren oder aufbauen. Diese Infrastrukturen werden entweder bereitgestellt – häufig von mehreren APT-Stellen in kurzen Zwei-Wochen-Zyklen bei renommierten ISPs und VPS-Anbietern weltweit wiederverwendet – oder sie sind nicht bereitgestellt und auf kompromittierter Zivilinfrastruktur mit sehr vielen Knoten aufgebaut, ähnlich wie TOR.
Diese komplexen Netze, die schnell umgeschichtet werden, erschweren Verfolgung und Zuordnung erheblich. Der mehrschichtige Ansatz macht es zudem schwieriger, die von den Gegnern kontrollierten Operationsserver jenseits von Exit-Knoten, Staging-Knoten und Relays aufzudecken. Verschiedene Gruppen innerhalb dieses Rahmens haben eigene Ziele, was nach der ersten Entdeckung oft zu einer breiteren Welle der Ausnutzung führt. Dieses Umfeld erhöht die Bedeutung von Notfall-Patches als entscheidende Verteidigungsmaßnahme für Organisationen.
Dieses Vorgehen wurde im vergangenen Jahr wiederholt beobachtet, mit hohen Angriffszahlen gegen mehrere Marken und Netzwerkgeräte als Einstiegspunkte. Analystinnen und Analysten berichten, dass die Zuordnung nach der ersten Entdeckung immer schwieriger wird.
Auftragnehmer – viele mit dokumentierten Beziehungen über geleakte Verträge oder Marketingmaterial zu offensiven Fähigkeiten – spielen in verschiedenen Bereichen eine größere Rolle, darunter bei der Entwicklung von Schadsoftware und Exploits.
Zuletzt kamen Skandale um Auftragnehmer des öffentlichen Sektors auf, etwa ein E-Mail- und WeChat-Leak bei China Far East International Tendering, der zur Beendigung der angenommenen Beziehungen zur Volksbefreiungsarmee führte. Ein weiterer berüchtigter und vielsagender Leak kam von i-Soon und lieferte wertvolle operative Erkenntnisse.
Bedrohungen einen Schritt voraus
Proaktiv handeln: die Bedeutung von Advisories
Neuen und aufkommenden Bedrohungen voraus sein
Die Partnerschaft mit einem Anbieter gemanagter Sicherheitsdienste bringt fachliche Begleitung, fortgeschrittene Bedrohungserkennung und Überwachung rund um die Uhr – und stellt sicher, dass Ihre Organisation auf sich wandelnde Cyberbedrohungen schnell reagieren kann.
Bei Ontinue liefern wir fortgeschrittene Sicherheitslösungen sowie das Wissen und die Werkzeuge, die Organisationen brauchen, um ihre Sicherheitslandschaft zu steuern. Indem wir den täglichen Sicherheitsbetrieb übernehmen und dauerhaft für Ruhe sorgen, können Organisationen sich darauf konzentrieren, ihr Geschäft voranzubringen, und gewinnen Zeit zurück.
Während wir unseren Teil leisten, muss auch Ihre Organisation proaktiv bleiben. Es ist entscheidend, über aufkommende Bedrohungen informiert zu sein, Advisories zu lesen und die nötigen Verfahren und Patches umzusetzen.
Unser Team hält Kunden bei neuen, relevanten Schwachstellen mit hohem Risiko, die ihre Umgebung betreffen könnten, auf dem aktuellen Stand und veröffentlicht dazu regelmäßig Threat Advisories, die das potenzielle Risiko beschreiben. Im ersten Halbjahr 2024 hat unser Team 20 Threat Advisories veröffentlicht.
Zeichnet sich eine neue Bedrohung ab, liefern diese Advisories sofort handlungsrelevante Erkenntnisse und helfen, sich gegen die nächste Bedrohung zu schützen oder neu entdeckte Schwachstellen zu adressieren. Nachfolgend Beispiele für Threat Advisories, die wir teilen – oft noch vor den öffentlich verfügbaren Informationen.
Es folgen Beispiele für Threat Advisories, die wir teilen, oft noch vor den öffentlich verfügbaren Informationen.
Regelmäßiger monatlicher Microsoft Patch Tuesday
Schwachstelle im VMware-ESXi-Hypervisor CVE-2024-37085
OilAlpha: schädliche Android-Apps gegen humanitäre Hilfsorganisationen
SSH-Schwachstelle regreSSHion
Kompromittierung von TeamViewer
CVE-2024-30103 in Microsoft Outlook
Ablauf der SessionLifeTimePolicy
AiTM über die PowerApps-Domain
CVE-2024-3400: nicht authentifizierte RCE in Palo Alto GlobalProtect
JetBrains TeamCity – CVE-2024-27198 und CVE-2024-27199
Umgehung der Authentifizierung in ConnectWise ScreenConnect
Ausgenutzte Schwachstellen bei Fortinet, Google, Roundcube
Cyberangriff auf AnyDesk
CVE-2023-46805 (Umgehung der Authentifizierung) und CVE-2024-21887 (Command Injection) für Ivanti Connect Secure und Ivanti Policy Secure Gateways
Citrix, Chrome, Ivanti, VMware und Laravel aktiv ausgenutzt
CVE-2024-23897: kritische RCE-Lücke in Jenkins
Angriff von Midnight Blizzard auf Unternehmenssysteme von Microsoft
CVE-2023-22527: RCE-Schwachstelle in Confluence Data Center und Confluence Server
Außerdem regelmäßige Updates zu aktiv ausgenutzten und meistdiskutierten Schwachstellen mit Bezug auf den CISA-KEV-Katalog
Proaktiv handeln: Ihre Cyber-Sicherheitslage stärken
Best Practices, um Betriebsunterbrechungen zu verhindern
Die folgenden Best Practices der Cybersicherheit helfen Organisationen, ihre Sicherheitslage zu härten und das Risiko von Cyberbedrohungen und Datenschutzvorfällen zu senken.
Beim Patch-Management auf dem aktuellen Stand bleiben
Stellen Sie sicher, dass Patches direkt nach ihrer Veröffentlichung eingespielt werden, besonders bei kritischen Schwachstellen. Bedrohungsakteure nutzen bekannte Schwachstellen aus, weil Organisationen das Patchen aufschieben.Multi-Faktor-Authentifizierung mit Bedacht einführen
MFA ist unverzichtbar; achten Sie jedoch auf eine korrekte Konfiguration, um Echtzeit-Phishing-Angriffe zu vermeiden, die MFA-Codes abfangen. Klären Sie Nutzende darüber auf, wie sie legitime von vorgetäuschten MFA-Aufforderungen unterscheiden.Schulung und Sensibilisierung der Mitarbeitenden
Schaffen Sie eine Kultur, in der Sicherheit mitgedacht wird. Schulen Sie laufend zu Phishing, Social Engineering und sicherer Internetnutzung. Führen Sie einen sicheren Passwort-Manager ein, halten Sie Browser aktuell und prüfen Sie E-Mails auf verdächtige Dateien oder Makros, um Infostealer-Infektionen zu verhindern. Beschränken oder deaktivieren Sie die Nutzung von USB-Geräten, damit sich Schadsoftware wie PlugX nicht darüber verbreitet. Fördern Sie stattdessen cloudbasierte Dateifreigabe über Plattformen wie SharePoint oder OneDrive.Ransomware-Abwehr durch regelmäßige Backups und Planung stärken
Sichern Sie kritische Daten regelmäßig und stellen Sie sicher, dass diese Backups offline liegen und nicht von Ransomware verschlüsselt werden können. Isolieren Sie kritische Systeme, um die Ausbreitung zu begrenzen. Ein Vorfall in einem Teil des Netzwerks darf nicht zur vollständigen Kompromittierung führen. Entwickeln und testen Sie zudem einen Incident-Response-Plan speziell für Ransomware-Angriffe, um Ausfallzeiten zu minimieren.Netzwerksegmentierung
Segmentieren Sie Ihr Netzwerk, um kritische Systeme und sensible Daten zu isolieren und die möglichen Folgen eines Vorfalls zu begrenzen. Setzen Sie Werkzeuge zur Netzwerküberwachung ein, um verdächtige Aktivitäten in Echtzeit zu erkennen und darauf zu reagieren. Überwachen Sie Netzwerkverkehr, Nutzerverhalten und Systemprotokolle auf Anzeichen unbefugten Zugriffs oder schädlicher Aktivität.Erstellen Sie jetzt einen Incident-Response-Plan.
Entwickeln und testen Sie einen Incident-Response-Plan speziell für Ransomware-Angriffe, um Ausfallzeiten zu minimieren. Arbeiten Sie mit einem Anbieter gemanagter Sicherheitsdienste wie Ontinue zusammen, um Threat Intelligence in Echtzeit, Advisories und fortlaufende Überwachung zu erhalten. Prüfen Sie Threat Advisories regelmäßig, um Ihre Abwehr an neue Bedrohungen anzupassen – etwa an die Zunahme staatlich geförderter chinesischer Cyberoperationen.
Quellen
Liste der Quellen usw.
https://www.justice.gov/opa/pr/us-and-uk-disrupt-lockbit-ransomware-variant
The Record von https://therecord.media/lockbit-ransomware-disrupted-international-operation Future
https://www.helpnetsecurity.com/2024/03/07/2024-x-force-threat-intelligence-index-video/
https://thehackernews.com/2024/07/microsoft-defender-flaw-exploited-to.html
https://www.japantimes.co.jp/news/2024/04/21/asia-pacific/politics/china-military-reorganization/
Besonderer Dank gilt William Bailey, ION Senior SOC Analyst, für seine Beiträge.


