Risiken reduzieren und Aufwand minimieren mit Schwachstellenbehebung

Erfahren Sie, wie ein risikobasierter Ansatz zur Schwachstellenbeseitigung die Sicherheitsanstrengungen Ihres Unternehmens optimieren kann. Entdecken Sie die Vorteile der Priorisierung von Schwachstellen mit hohem Risiko.

André van der Walt

Direktor für Bedrohungsanalyse

4 Min. Lesezeit

Risiken reduzieren und Aufwand minimieren mit Schwachstellenbehebung

Bessere Risikominderung. Weniger verschwendeter Aufwand.Das ist es, was Sicherheitsverantwortliche bei der Beseitigung von IT-Sicherheitsschwachstellen wollen und brauchen. Und wie erreichen wir das? Mit risikobasierter Schadensbegrenzung.

Mit dem herkömmlichen All-in-Ansatz wurde versucht, jede entdeckte Schwachstelle zu beheben. Im Gegensatz dazu werden bei einem risikobasierten Ansatz die Schwachstellen nach dem spezifischen Risiko für das Unternehmen priorisiert. Die Abarbeitung dieser Rangliste gewährleistet eine maximale Risikominderung, so dass Schwachstellen mit höherem Risiko zuerst angegangen werden. Außerdem wird der Aufwand für die Schadensbegrenzung besser genutzt, da die Schwachstellen mit geringerem Risiko erst dann behoben werden, wenn die Schwachstellen mit höherem Risiko vollständig behoben sind.

Wie man das Cybersicherheitsrisiko bewertet

Dieser Schwerpunkt auf der Prioritätensetzung ist in der Theorie elegant einfach - aber wie können wir das Risiko genau bewerten? Das Risiko ist die Kombination aus der Wahrscheinlichkeit eines Ereignisses und seiner Folgen. Übertragen auf IT-Schwachstellen bedeutet dies, dass wir die Wahrscheinlichkeit, dass eine Schwachstelle ausgenutzt wird, sowie die potenziellen Auswirkungen ihrer Ausnutzung prognostizieren müssen.

Dank der Fülle der verfügbaren Bedrohungsdaten können wir heute die Ausnutzbarkeit jeder Schwachstelle beurteilen. Dazu gehört die Untersuchung von Beständen bekannter, ausgenutzter Schwachstellen sowie die Beobachtung der Entwicklung von Exploit-Tools. Eine genaue Einschätzung der potenziellen Auswirkungen erfordert ein gründliches Verständnis der Umgebung. Sie benötigen eine geschäftsorientierte Sicht auf die IT-Ressourcen eines Unternehmens, mit einer klaren Zuordnung, wie die Ressourcen zueinander stehen und welche Bedeutung sie für das gesamte Unternehmen haben. Das Verständnis der Wahrscheinlichkeit und der potenziellen Auswirkungen dient dann als Grundlage für den modernen Ansatz zur Abschwächung von Schwachstellen.

Operationalisierung der Sicherheit

Was hat uns also aufgehalten? Wie in vielen Bereichen der Sicherheit liegt die größte Herausforderung in der Umsetzung der verschiedenen Elemente.In einer perfekten Welt würden Sie alle IT-Schwachstellen beseitigen, sobald sie aufgedeckt werden, oder zumindest kompensierende Kontrollen einrichten. In der realen Welt gibt es jedoch eine Reihe von Hindernissen, die im Weg stehen.

Ein wesentliches Hindernis ist die Menge der neuen Sicherheitslücken. In den letzten Jahren wurden über 20.000 neue Sicherheitslücken bekannt. Multiplizieren Sie diese Zahl mit der Verbreitung von Geräten in den heutigen IT-Umgebungen, und Sie werden sehen, dass Unternehmen oft mit Hunderttausenden, wenn nicht gar Millionen von Schwachstellen konfrontiert sind, die es zu entschärfen gilt.

Ein weiteres großes Hindernis ist die Möglichkeit einer Betriebsunterbrechung. Das Risiko steht in direktem Verhältnis zur Kritikalität des Unternehmens, weshalb sich die risikoreichsten Schwachstellen in der Regel in unternehmenskritischen Systemen befinden. Dies bedeutet oft, dass nur begrenzte Zeitfenster für Patches zur Verfügung stehen, mehr Tests erforderlich sind und die Anfälligkeit für Betriebsunterbrechungen insgesamt steigt. Das Endergebnis ist oft Untätigkeit. Sicherheitsteams fangen nicht an, weil es viel mehr zu tun gibt, als realistischerweise möglich ist, und weil unklar ist, was am wichtigsten ist.

Managed Vulnerability Mitigation

Die Maximierung der Risikominderung bei gleichzeitiger Minimierung des Aufwands steht im Mittelpunkt des Wertes, den der neue Zusatzdienst Ontinue bietet: Verwaltete Schwachstellenminderung (MVM). MVM nutzt Microsoft Defender for Endpoint (MDE), um Schwachstellen in der Umgebung zu erkennen. Da Kunden von Ontinue ION bereits über den MDE-Agenten verfügen, sind keine zusätzlichen Technologielizenzen oder Implementierungen erforderlich.

Der MVM-Dienst verwendet dann einen risikobasierten Ansatz, um die entdeckten Schwachstellen mit dem höchsten Risiko zu ermitteln. Dabei handelt es sich häufig um kritische oder schwerwiegende Schwachstellen, aber auch um Schwachstellen mittleren oder sogar geringen Schweregrads, die ein ganz spezielles Risiko für die Umgebung darstellen, entweder aufgrund der hohen Ausnutzbarkeit, der hohen potenziellen Auswirkungen oder beidem.
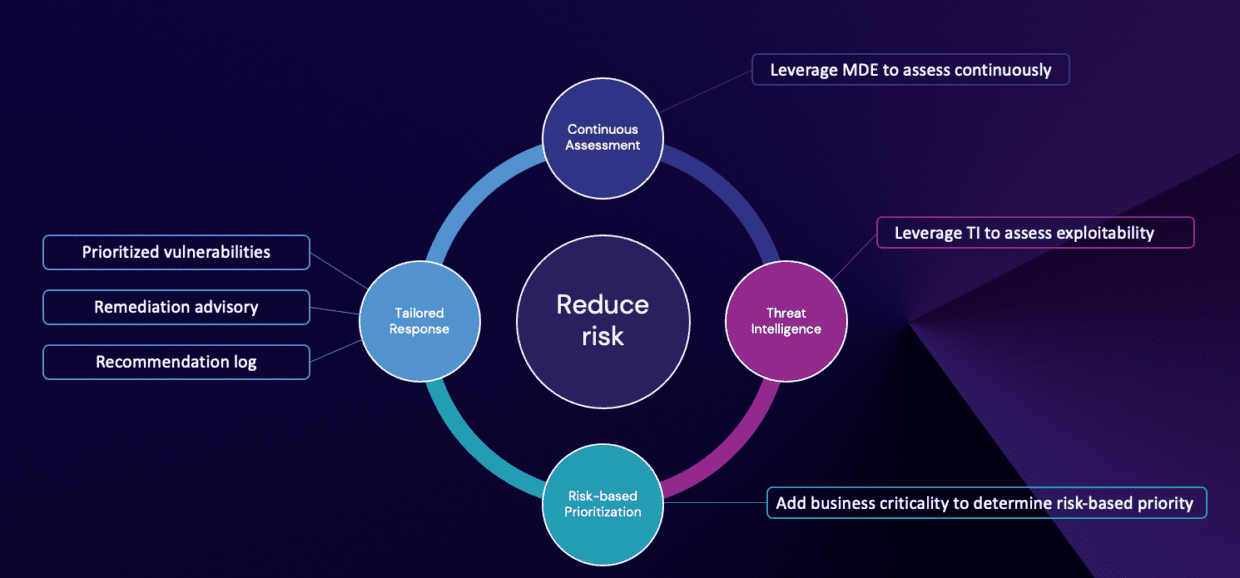
MVM-Kreislauf zur Risikominderung: laufende Bewertung mit MDE, Bedrohungsdaten zur Bewertung der Ausnutzbarkeit, risikobasierte Priorisierung unter Einbeziehung der Geschäftskritikalität und eine gezielte Reaktion (priorisierte Schwachstellen, Remediation Advisory, Empfehlungsprotokoll).

Dank der nativen Integration von MVM mit unserem ION-Dienst, Der MVM-Service nutzt das umfassende Wissen von ION über die Umgebung eines Kunden, um eine hervorragende Risikopriorisierung zu liefern. Die monatlichen Schwachstellenberichte listen nur die Handvoll Schwachstellen auf, die das größte Risiko darstellen - anstelle endloser Listen von Assets und CVEs.

MVM geht noch einen Schritt weiter als diese gezielte Liste. Der Service bietet auch Remediation Advisory, bei dem unsere Schwachstellenanalysten den IT-Teams der Kunden direkte technische Unterstützung bei der Behebung von Schwachstellen bieten. Dazu gehören die Beantwortung von Fragen, die Bereitstellung von Anleitungen zu Patches und kompensierenden Kontrollen, die Analyse von Fehlalarmen und andere Ad-hoc-Beratungsleistungen zur Behebung von Schwachstellen. MVM verwaltet auch ein Empfehlungsprotokoll im Namen der Kunden, um Risiken, die nicht gemindert werden können, systematisch zu dokumentieren.

Schwerpunkt: Der Schlüssel zur Verringerung von Schwachstellen

Bei unserer Aufgabe, Schwachstellen zu entschärfen, lassen wir uns leicht von den neuesten Zero-Days und “prominenten” Schwachstellen ablenken. Diese stellen zwar ein Risiko dar, doch in Wirklichkeit nutzen Bedrohungsakteure oft ganz gewöhnliche Schwachstellen aus, um in Unternehmen einzudringen. Schwachstellen, die angesichts der Leichtigkeit, mit der sie ausgenutzt werden können, und der Systeme, in denen sie sich befinden, eindeutig riskant sind, aber aufgrund der überwältigenden Natur der Herausforderung nie angegangen wurden.

MVM ermöglicht eine neue Realität für Kunden: Schnelle und effektive Umsetzung eines Programms zur Schwachstellenbekämpfung, das sich auf die risikoreichsten Schwachstellen konzentriert, und das ohne zusätzliche Lizenzen oder Technologien. Das Endergebnis? Mehr Sicherheit durch Konzentration auf die richtigen Dinge - nicht auf alles.

Empfohlen für Sie.

Alle Ressourcen

eBook

Threat-Intelligence-Bericht für das 1. Halbjahr 2026

Die Ergebnisse des ersten Halbjahres 2026 zeigen einen zunehmenden Missbrauch vertrauenswürdiger Identitäten, KI-gestützter Tools, SaaS-Plattformen und geschäftlicher Arbeitsabläufe, da Angreifer mit geringerem Aufwand immer größere Schäden anrichten.

20 Min. Lesezeit

Lesen

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Blog

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Durch einen Datenleck bei einem Drittanbieter offengelegte Anmeldedaten und die Vortäuschung einer Markenidentität sind zwei Methoden, mit denen Angreifer Unternehmen ausnutzen.

5 Min. Lesezeit

Lesen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Das ist Nonstop SecOps.

Weiter

Europäische Zentrale

Grubenstrasse 54
8045 Zürich

Nordamerika-Zentrale

450 Maple Street
Redwood City, CA 94063

Büro in Großbritannien

9 Holborn
London, EC1N 2LL

APAC-Büro

World Trade Tower, Sector 16
Noida, Uttar Pradesh 201301

Büro Düsseldorf

Speditionstraße 2
40221 Düsseldorf, Deutschland

Büro Wien

Kohlmarkt 8-10
1010 Wien, Österreich

Büro Toronto

6060-3080 Yonge St
Toronto, ON M4N 3N1

Weiter

© 2026 Ontinue. Alle Rechte vorbehalten.

Ontinue bietet Nonstop-SecOps durch einen KI-gestützten Managed Extended Detection and Response (MXDR)-Service. Ontinue ION MXDR kombiniert leistungsstarke, proprietäre KI mit der branchenweit ersten Microsoft Teams-Integration, um kontinuierlich ein tiefes Verständnis der Kundenumgebungen aufzubauen. So wird gesteuert, wie wir Bedrohungen verhindern, erkennen und darauf reagieren.

Kontinuierlicher Schutz. KI-gestützte Nonstop-SecOps. Das ist Ontinue.