Navigieren durch Microsofts neueste Preisaktualisierungen und Sentinel Data Lake

Erfahren Sie, wie sich die jüngsten Preisaktualisierungen von Microsoft und die Änderungen an Sentinel Data Lake auf die Kosten für Lizenzierung, Dateneingabe und Sicherheit auswirken. Sehen Sie sich die vollständige Aufzeichnung des Webinars an.

Kürzlich hat Microsoft die Aufnahme von Sicherheits-Copilot als Teil von Microsoft 365 E5, und ermöglicht so einen breiten Zugang zu agentenbasierter Sicherheits-KI im gesamten Unternehmen, ohne dass zusätzliche Lizenzen erforderlich sind.

Und am 12. August 2025 wird Microsoft kündigte eine bedeutende Aktualisierung seines Preismodells an für Online-Dienste im Rahmen von Volumenlizenzierungsprogrammen. 

Im obigen Webinar erläutern Daniel Morris und Yannick Horvat die jüngsten Änderungen am Preismodell von Microsoft, einschließlich der Anpassungen bei der Lizenzierung und der Überarbeitung der Service-Tiers, und geben Einblicke in den neuen Microsoft Sentinel Data Lake, einschließlich seiner Preisstruktur und der strategischen Auswirkungen auf Sicherheitsabläufe.

Die Änderungen verstehen: Microsoft Preis- und Namensänderungen

Microsoft hat mehrere Updates eingeführt, die sich auf seine Produktnamen und Lizenzmodelle auswirken. Insbesondere die Microsoft 365 E5 Security-Lizenz ist jetzt als Microsoft Defender Suite bekannt, und die Microsoft 365 E5 Compliance-Lizenz wurde in Microsoft Purview Suite umbenannt. Diese Änderungen können sich in Ihrem Tenant widerspiegeln, und es ist ratsam, über diese Entwicklungen auf dem Laufenden zu bleiben, insbesondere wenn Sie sich Lizenzverlängerungen nähern oder mit einem Cloud Solution Provider (CSP) arbeiten.
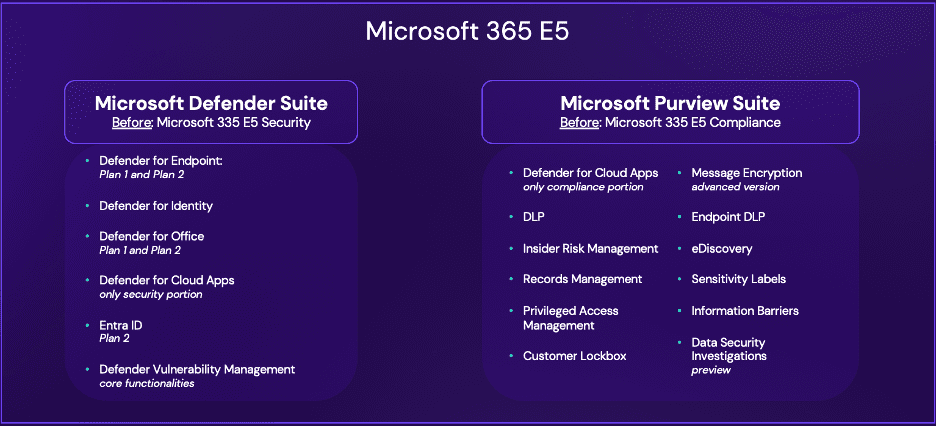
Folie: Microsoft 365 E5 umfasst zwei Suites. Microsoft Defender Suite (früher E5 Security): Defender for Endpoint Plan 1 und 2, Defender for Identity, Defender for Office Plan 1 und 2, Defender for Cloud Apps (nur Security-Anteil), Entra ID Plan 2, Defender Vulnerability Management (Kernfunktionen). Microsoft Purview Suite (früher E5 Compliance): Defender for Cloud Apps (nur Compliance-Anteil), DLP, Endpoint DLP, Insider Risk Management, Records Management, Privileged Access Management, Customer Lockbox, Message Encryption (erweiterte Version), eDiscovery, Sensitivity Labels, Information Barriers, Data Security Investigations (Vorschau).

Microsofts jüngste Einführung eines dreijährigen Abonnementplans für die Microsoft 365 E5-Lizenz gewährleistet Preiskonsistenz über die gesamte Vertragslaufzeit. Unternehmen sollten jedoch die Anforderungen an die Anzahl der Lizenzen, wie z. B. eine Mindestanzahl von 100 Lizenzen, beachten, da die Flexibilität innerhalb dieses Vertrags begrenzt ist.
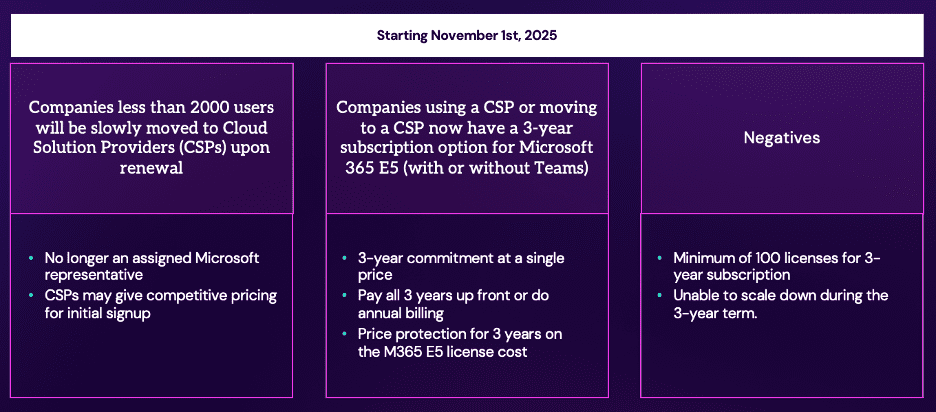
Folie zu den Änderungen ab 1. November 2025. Unternehmen mit weniger als 2.000 Nutzern werden bei der Verlängerung nach und nach zu Cloud Solution Providern (CSPs) überführt: Sie haben dann keinen festen Microsoft-Ansprechpartner mehr, CSPs bieten zum Einstieg aber womöglich wettbewerbsfähige Preise. Unternehmen, die einen CSP nutzen oder zu einem CSP wechseln, können Microsoft 365 E5 (mit oder ohne Teams) jetzt für drei Jahre abonnieren: ein fester Preis für drei Jahre mit Preisschutz, im Voraus oder jährlich bezahlt. Nachteile: mindestens 100 Lizenzen und keine Reduzierung während der dreijährigen Laufzeit.

Implementierung von KI- und Sicherheits-Copilot-Funktionen

Microsoft hat mit dem Security Copilot KI-Funktionen hinzugefügt, die den Sicherheitsbetrieb zu verbessern versprechen. Für diejenigen, die eine Microsoft 365 E5-Lizenz haben, gibt es die Integration von 400 Security Compute Units (SCUs) pro Monat und tausend Lizenzen. Diese Ergänzung erweitert den Spielraum für die Integration von KI in Ihre Sicherheitsstrategie, die für die fortschrittliche Erkennung von und Reaktion auf Bedrohungen entscheidend ist.

Nutzen Sie den Microsoft Sentinel Data Lake

Für Kunden, die ihre Kosten im Griff haben wollen, ohne Kompromisse bei der Datenerfassung einzugehen, ist die Einführung des Microsoft Sentinel Data Lake eine wichtige Entwicklung. Sentinel, die SIEM-Lösung (Security Information and Event Management) von Microsoft, kann hohe Kosten verursachen, wenn die Datenverwaltungsstrategien nicht sorgfältig eingesetzt werden. Hier erfahren Sie, wie Sie Ihren Ansatz optimieren können:

  1. Trennen Sie die Datentypen: Klassifizieren Sie Ihre Daten in zwei Kategorien: High-Fidelity-Daten (Primärdaten) und High-Volume-Daten (Sekundärdaten). High-Fidelity-Daten sollten im Mittelpunkt aktiver Sicherheitsoperationen stehen, während High-Volume-Daten, die oft weniger häufig abgefragt werden, für tiefergehende forensische Untersuchungen reserviert werden sollten.

  2. Optimieren Sie die Datenspeicherung: Im Rahmen von Sentinel sollten die High-Fidelity-Daten in die Analyseschicht integriert werden, während Daten mit hohem Volumen effizient im Data Lake archiviert werden können. Aus Nutzersicht zielen diese Maßnahmen darauf ab, die Kosten zu optimieren, ohne die Verfügbarkeit oder den Nutzen der Daten zu beeinträchtigen.

  3. Nutzen Sie die Einsparungen bei der Nahrungsaufnahme: Die Nutzung von Microsofts Ingestion-Sparoptionen kann auch zu Kostenvorteilen führen. So erhalten Kunden mit Microsoft 365 E5- oder Microsoft Defender-Suite-Tarifen (vormals E5 Security) einen Zuschuss von 5 MB pro Nutzer und Tag für das Ingesting von Microsoft 365-Daten.

Diagramm: High-Fidelity-Daten gehen in die Analytics Logs: sicherheitskritische Logs für Echtzeit-Überwachung, Warnungen und Erkennungen, etwa EDR- oder Antivirus-Logs, Authentifizierungs-Logs, Audit-Trails aus Cloud-Plattformen, DLP-Logs, Threat Intelligence und Warnungen externer Systeme. High-Volume-Daten gehen in den Data Lake: Logs mit geringem Sicherheitswert, die helfen, das Gesamtbild eines Vorfalls zu vervollständigen, und die nicht für Echtzeitwarnungen genutzt, sondern bei Bedarf für Untersuchungen und langfristiges Threat Hunting abgefragt werden, etwa NetFlow-, TLS/SSL-Zertifikats-, Firewall- und Proxy-Logs.

Planen Sie Ihren Übergang gut durchdacht

Da die Datenspeicherung einen großen Einfluss auf die Kosten hat, sollten Sie darauf achten, welche Daten Sie für die Aufnahme auswählen. Durch eine sorgfältige Planung der Datenübergänge können Sie sicherstellen, dass Sie nicht für Daten zahlen, die nur einen begrenzten Sicherheitswert bieten, und dass Ereignisse mit niedriger Priorität und Fehlalarme für die Sicherheitsanalysten auf ein Minimum reduziert werden. Aufbewahrungs- und Speicherstrategien müssen sorgfältig geplant werden, um die Optimierungsoptionen von Microsoft wie Data Lake und Ingestion-Sparoptionen zu nutzen.

Zusätzliche Ressourcen

  1. Demo Video - Neuer Datensee in Microsoft Sentinel - YouTube

  2. Erste Schritte - Einarbeitung in Microsoft Sentinel Data Lake und Graph (Vorschau) | Microsoft Learn

  3. Mehr Details über Data Lake - Überblick über Microsoft Sentinel Data Lake | Microsoft Learn

  4. Schließen Sie sich den über 600 anderen MDE-Nutzern im Defender-Benutzer Gruppe auf LinkedIn

Empfohlen für Sie.

Alle Ressourcen
Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Blog

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Durch einen Datenleck bei einem Drittanbieter offengelegte Anmeldedaten und die Vortäuschung einer Markenidentität sind zwei Methoden, mit denen Angreifer Unternehmen ausnutzen.

5 Min. Lesezeit

Lesen

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Blog

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Durch einen Datenleck bei einem Drittanbieter offengelegte Anmeldedaten und die Vortäuschung einer Markenidentität sind zwei Methoden, mit denen Angreifer Unternehmen ausnutzen.

5 Min. Lesezeit

Lesen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Blog

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Unternehmen benötigen 24/7-Erkennung, fundierte Reaktionsmaßnahmen und einen stärkeren Schutz. Hier erfahren Sie alles Wissenswerte über die ISOC-Ankündigung von Microsoft.

4 Min. Lesezeit

Lesen

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Blog

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Unternehmen benötigen 24/7-Erkennung, fundierte Reaktionsmaßnahmen und einen stärkeren Schutz. Hier erfahren Sie alles Wissenswerte über die ISOC-Ankündigung von Microsoft.

4 Min. Lesezeit

Lesen

Das ist Nonstop SecOps.

Weiter

Europäische Zentrale

Grubenstrasse 54
8045 Zürich

Nordamerika-Zentrale

450 Maple Street
Redwood City, CA 94063

Büro in Großbritannien

9 Holborn
London, EC1N 2LL

APAC-Büro

World Trade Tower, Sector 16
Noida, Uttar Pradesh 201301

Büro Düsseldorf

Speditionstraße 2
40221 Düsseldorf, Deutschland

Büro Wien

Kohlmarkt 8-10
1010 Wien, Österreich

Büro Toronto

6060-3080 Yonge St
Toronto, ON M4N 3N1

Weiter

© 2026 Ontinue. Alle Rechte vorbehalten.

Ontinue bietet Nonstop-SecOps durch einen KI-gestützten Managed Extended Detection and Response (MXDR)-Service. Ontinue ION MXDR kombiniert leistungsstarke, proprietäre KI mit der branchenweit ersten Microsoft Teams-Integration, um kontinuierlich ein tiefes Verständnis der Kundenumgebungen aufzubauen. So wird gesteuert, wie wir Bedrohungen verhindern, erkennen und darauf reagieren.

Kontinuierlicher Schutz. KI-gestützte Nonstop-SecOps. Das ist Ontinue.