
Zusammenfassung für Entscheider
Ein wichtiger Hinweis: Microsoft ändert Produktnamen und zugehörige Lizenzen häufig – durch das Hinzufügen oder Entfernen von Produkten oder einfach durch das Anlegen neuer Kategorien. Ontinue aktualisiert diesen Leitfaden daher regelmäßig mit den jeweils aktuellen öffentlich verfügbaren Informationen. Letzte Aktualisierung dieses Leitfadens: 25. November 2024.
Für konkrete, detaillierte Empfehlungen zu Ihren Lizenzen und dazu, wie Sie Shelfware abbauen, Kosten senken und Ihre Sicherheit verbessern können, bietet Ontinue eine kostenlose Bewertung Ihres Portfolios und seiner optimalen Nutzung an.
Grundlagen der Microsoft-Lizenzierung
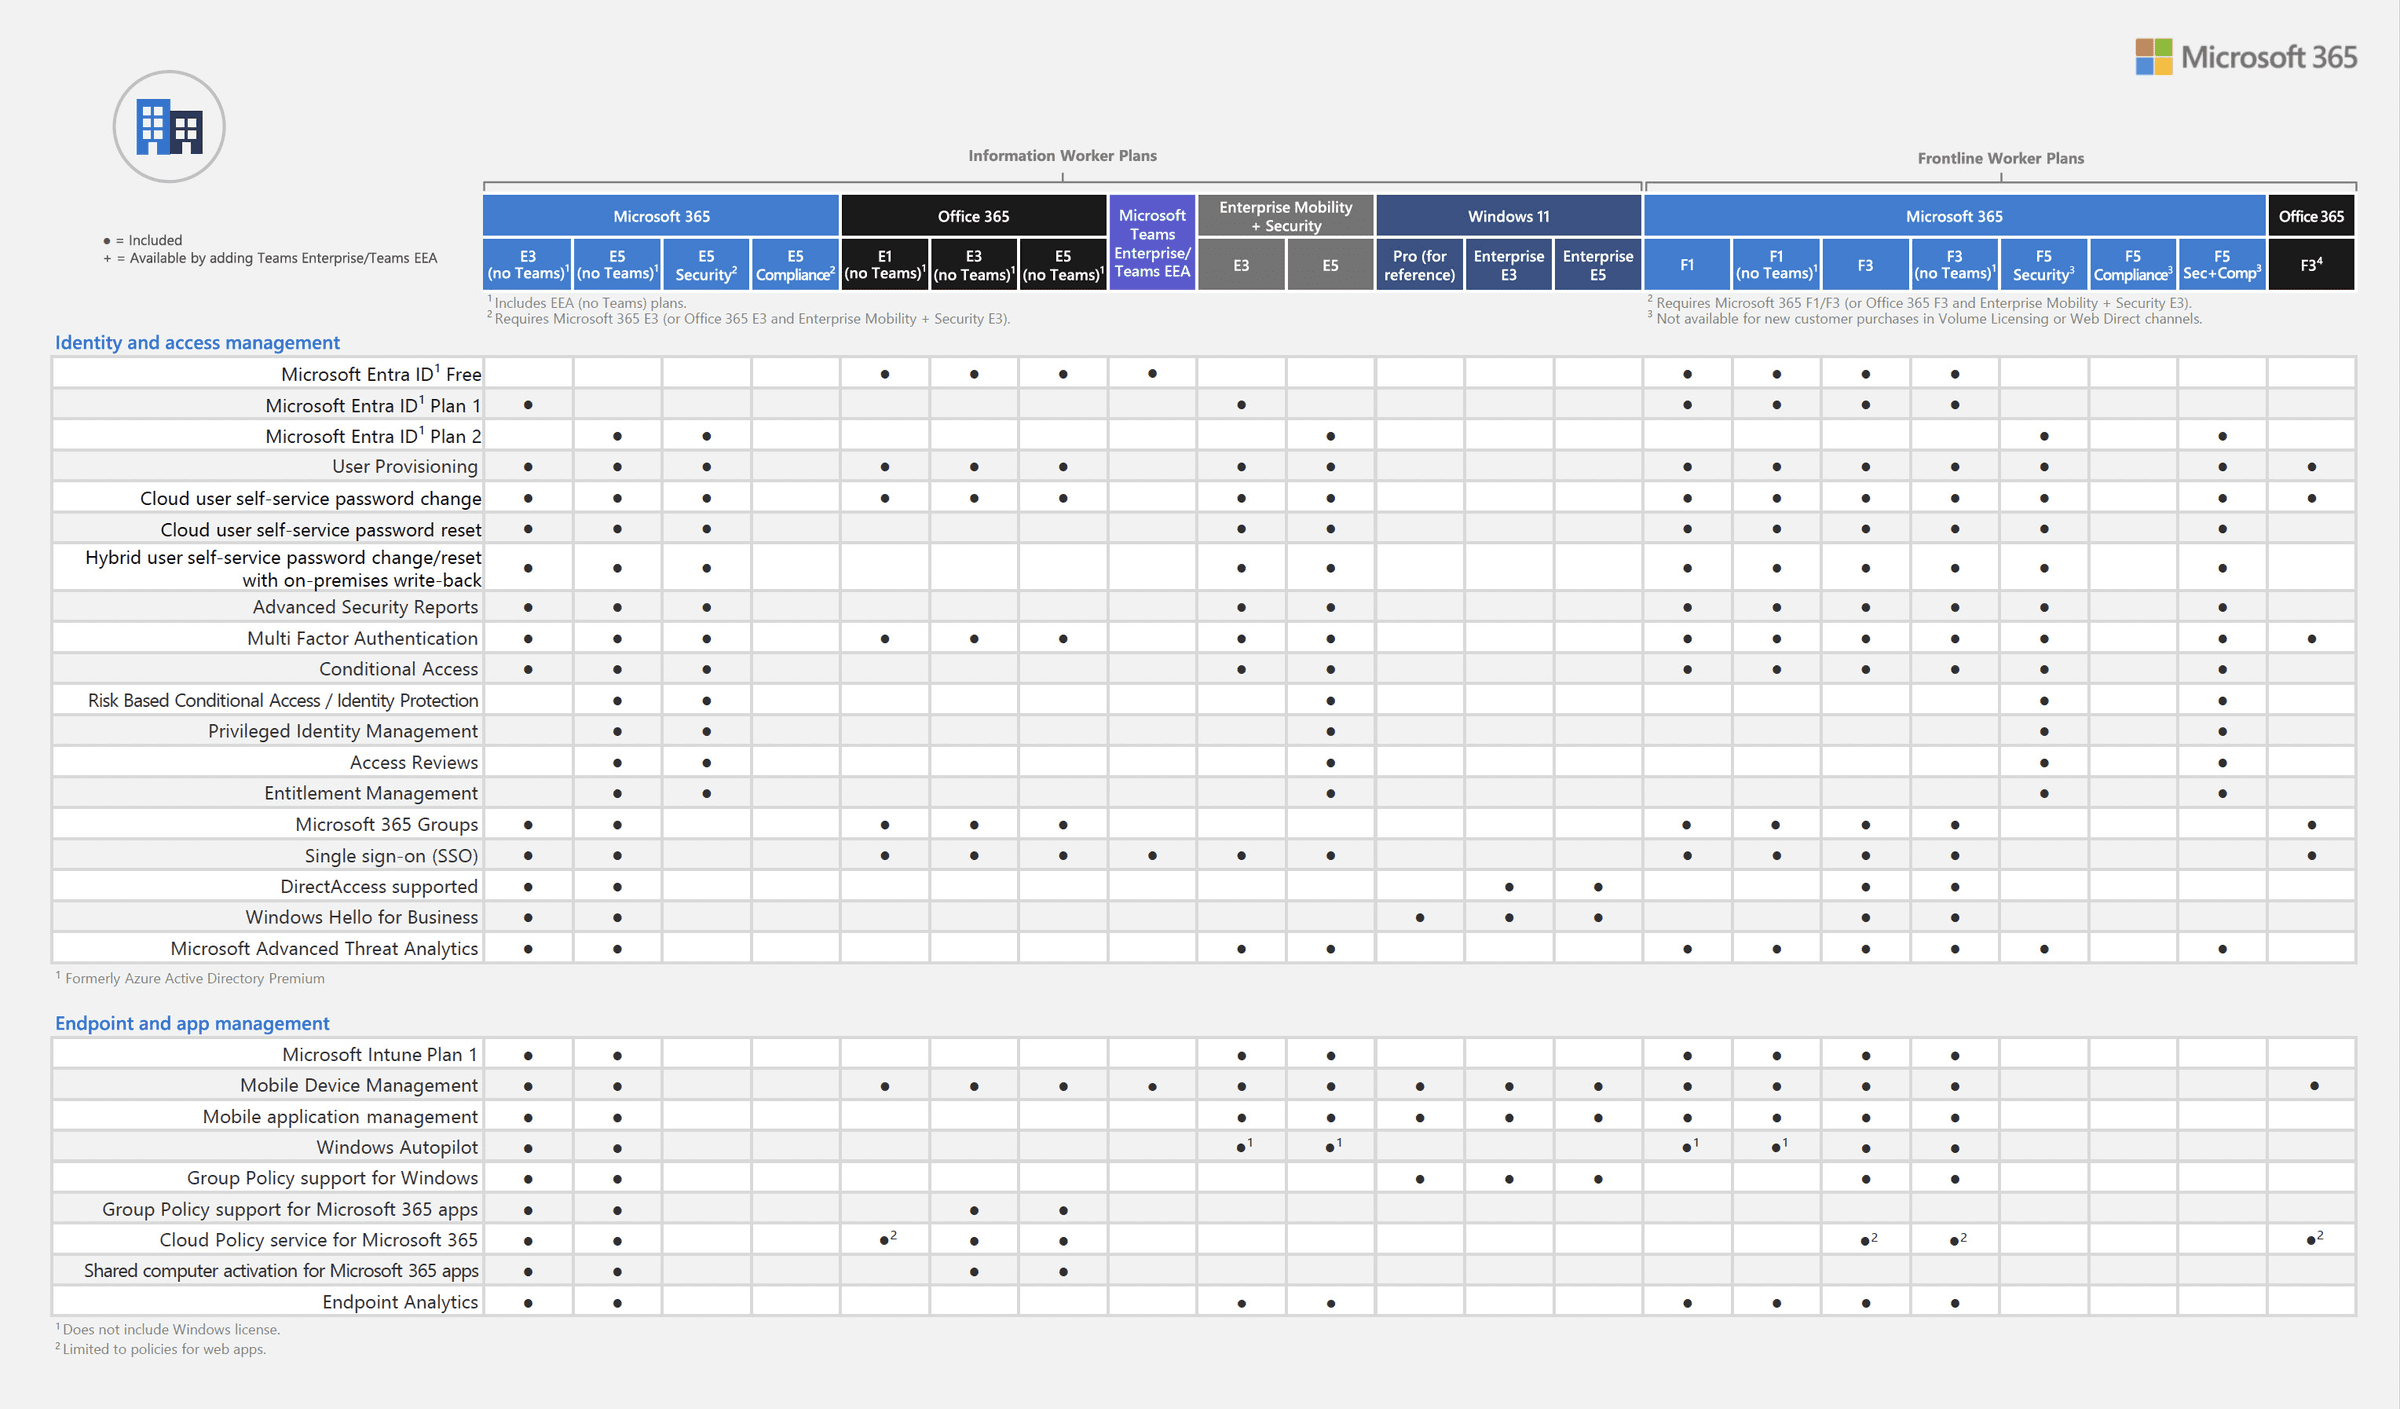
Der Inhalt der Lizenzpakete ändert sich häufig. Die folgenden Abbildungen zeigen, welche Identitäts- und Sicherheitsprodukte mit welchen Lizenzen enthalten sind – Stand 1. September 2024. Da sich dies häufig ändert, wenden Sie sich für aktuelle Informationen bitte an Ontinue.


Identitätsschutz
Identitätsschutz sollte für jede Organisation höchste Priorität haben. Ganz gleich, wie viel Geld in Firewalls, Virenschutz und andere Sicherheitsmaßnahmen geflossen ist: Kompromittiert ein Angreifer eine Identität, hat er vollen Zugriff auf die Unternehmensressourcen. Denn die Sicherheitsinfrastruktur sieht den Angreifer als die Identität der kompromittierten Person und gewährt ihm genau dieselben Rechte. Heute sind 80 % aller Angriffsversuche identitätsbasiert.
Die meisten Organisationen nutzen Microsoft Entra ID (früher Azure AD) bereits für ihr Identitäts- und Zugriffsmanagement (IAM). Die Verwaltung von Nutzenden und Passwörtern war für die IT immer ein Ärgernis. Zur Lösung dieses Problems führen Organisationen Multi-Faktor-Authentifizierung (MFA) und bedingten Zugriff ein. Damit müssen Nutzende sich über ein zweites Medium authentifizieren – typischerweise ihr Mobiltelefon – und zusätzliche Variablen wie Gerätekonfiguration und Standort werden berücksichtigt. Das Problem mit Entra ID in E3: Es unterstützt zwar inzwischen MFA und bedingten Zugriff, kann aber nicht erkennen, ob ein Konto kompromittiert ist. Dieses Defizit hat die IT in der Vergangenheit dazu gezwungen, zusätzliche Produkte wie Okta oder Ping zu kaufen, um die Lücken von Entra ID in E3 zu schließen. Mit den erweiterten Funktionen von E5 lassen sich diese Produkte abschaffen und Kosten sparen.

Mit E5 enthält Entra ID auch Identity Protection. Damit können Organisationen identitätsbasierte Risiken erkennen, untersuchen und beheben. Diese Risiken lassen sich anschließend für risikobasierten bedingten Zugriff nutzen. Administratoren können so Zugriffsrichtlinien erstellen, indem sie Risikobedingungen für Anmeldung und Konto konfigurieren und eine Methode der Zugriffssteuerung wählen. Bei jeder Anmeldung übermittelt Identity Protection die erkannten Risikostufen an den bedingten Zugriff, und die risikobasierten Richtlinien greifen, sobald ihre Bedingungen erfüllt sind. Zusätzlich können Organisationen mit Privileged Identity Management den Zugriff auf wichtige Ressourcen verwalten, steuern und überwachen.
Endpunkt- und Netzwerkschutz
Identität sollte für eine Organisation an erster Stelle stehen – dicht gefolgt von Endpunkt- und Netzwerkschutz. Das Problem dabei: Dieser Schutz erfordert erheblichen Zeit- und Ressourcenaufwand, um ihn korrekt bereitzustellen, zu pflegen und zu überwachen. Gartner hat festgestellt, dass weniger als 10 % der Großkunden dazu überhaupt in der Lage waren – mit höherem Risiko und häufigeren Sicherheitsvorfällen als Folge. Viele Organisationen setzen ausschließlich auf Desktop-Virenschutz. Virenschutz allein auf dem Gerät erkennt verbreitete Schadsoftware, kann aber fortgeschrittene Bedrohungen wie Ransomware nicht erkennen und deren Ausbreitung im Netzwerk im Infektionsfall nicht stoppen.
Die E3-Lizenz enthält nur einfachen Desktop-Virenschutz. Endpoint Detection and Response (EDR) ist nicht enthalten. EDR ermöglicht die Korrelation aller Ereignisse über alle Endgeräte der Organisation hinweg – PC, Mac und mobile Geräte. Da alle Ereignisse an einer Stelle zusammenlaufen, kann die IT sehr viel mehr Bedrohungen finden und beheben und auf Unternehmensebene reagieren, statt jedes Gerät für sich erkennen und reagieren zu lassen. Damit das funktioniert, muss IT-Personal das EDR-System 24 Stunden am Tag, 7 Tage in der Woche überwachen, denn die meisten Angriffe finden außerhalb der üblichen Geschäftszeiten statt. Da die meisten mittleren und großen Unternehmen diese Ressourcen nicht haben, wenden sie sich an Ontinue für Managed Detection and Response (MDR). Damit entfällt der Bedarf an zusätzlichem IT-Personal – bei Sicherheitsschutz auf behördlichem Niveau.
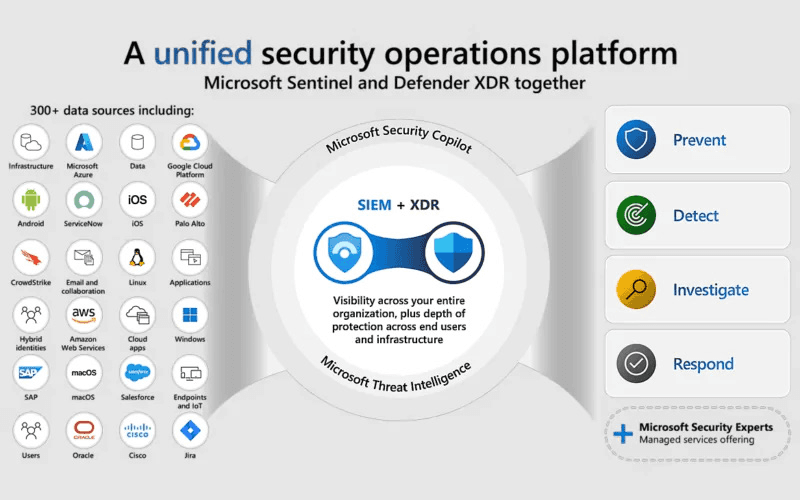
Für eine weitere Schutzebene lassen sich die Daten aus einem EDR-System heute mit allen Daten von Netzwerkgeräten verbinden. Das nennt man Extended Detection and Response (XDR). Mit XDR kann Ontinue eine größere Zahl von Bedrohungen schneller und organisationsweit finden und beheben. Mit einer gemanagten XDR-Lösung können Organisationen darauf vertrauen, dass deutlich mehr Bedrohungen wie Ransomware erkannt und behoben werden, bevor daraus ein weitaus größeres Problem wird.
Data Loss Prevention (DLP) und Spam-Schutz
Fragen Sie einen CIO, ob Sicherheit wichtig ist, und die meisten sagen Ja – oberste Priorität hat sie aber nicht. Fragen Sie denselben CIO nach Datenverlust, und alle nennen das Thema äußerst wichtig. Entsprechend sind DLP- und Anti-Spam-Werkzeuge wie Proofpoint, Digital Guardian, Mimecast oder Zscaler im Einsatz. Mit E5 sind diese Produkte nicht mehr erforderlich und können abgeschafft werden, um Kosten zu sparen.
Microsoft Defender for Office ermöglicht manuelle, voreingestellte, automatische und verpflichtende Vertraulichkeitskennzeichnungen in Office 365, Exchange, SharePoint und OneDrive. Außerdem bietet es DLP für E-Mails und Dateien.
Die Anti-Spam-Funktion reduziert unerwünschte E-Mails mit proprietären Spamfilter-Technologien (auch Inhaltsfilterung genannt), die Junk-Mail von legitimer Post trennen. Der Spamfilter lernt aus bekannten Spam- und Phishing-Bedrohungen sowie aus dem Feedback der Nutzenden von Microsofts Verbraucherplattform Outlook.com.
Schutz für Cloud-Anwendungen
Angetrieben nicht zuletzt von der Pandemie haben Organisationen ihren Weg in die Cloud beschleunigt und nutzen verstärkt cloudbasierte Anwendungen von Drittanbietern. Das Kernproblem dabei: Die IT steuert nicht mehr, wie Daten in der Anwendung gespeichert, abgerufen oder verwaltet werden, und hat weit weniger Kontrolle über das Verhalten der Nutzenden. So könnte eine Person vor der Kündigung alle Daten auf den lokalen PC herunterladen. Dagegen hat sich eine Technologie namens Cloud Access Security Broker (CASB) als verbreitetes Mittel zur Steuerung von Cloud-Anwendungen etabliert.
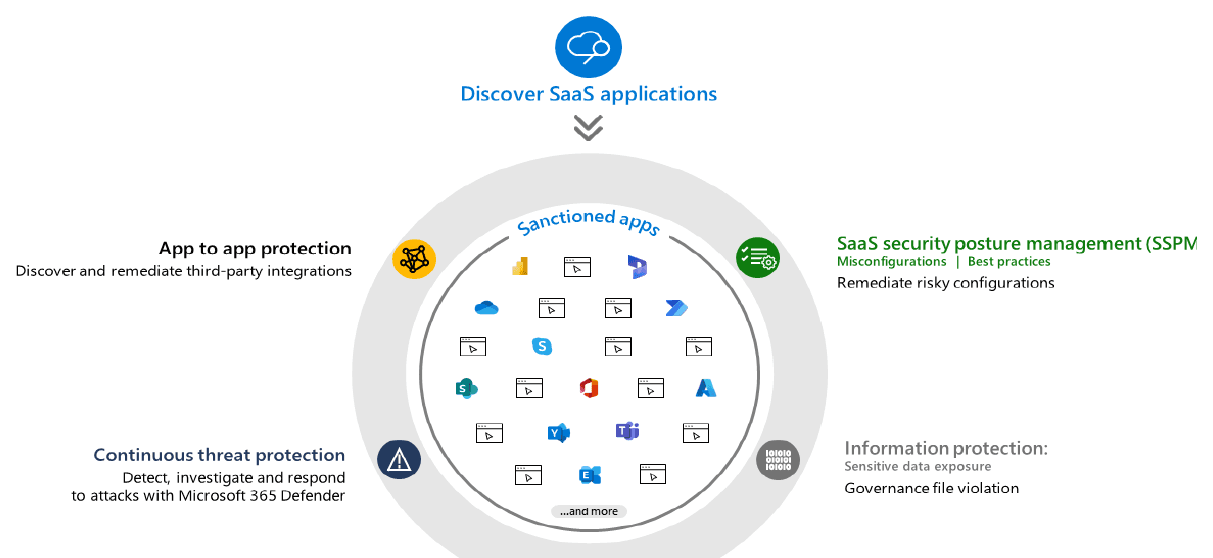
Ein CASB gibt der IT Einblick, welche Anwendungen wie genutzt werden. Er kann Apps erkennen, steuern und konfigurieren, damit Mitarbeitende vertrauenswürdige und konforme Anwendungen nutzen. Er schützt vor Datenabfluss, indem er sensible Informationen im Ruhezustand, in der Nutzung und in Übertragung klassifiziert und schützt. Zudem steuert er, wie und unter welchen Bedingungen – etwa Gerät, Standort und Uhrzeit – auf Anwendungen zugegriffen wird. CASBs können außerdem regeln, wie Apps miteinander interagieren. Microsofts CASB heißt Defender for Cloud Apps und ist Teil der E5-Lizenz. Damit können Sie Ihren bestehenden CASB – etwa Netskope, Zscaler oder Skyhigh CASB – abschaffen und Kosten senken.
Compliance und Auditing
Fragen Sie einen CISO, was mehr zählt – Sicherheit oder Compliance –, lautet die Antwort allzu oft Compliance, wegen der rechtlichen Folgen einer nicht konformen Organisation. Verbreitete Werkzeuge wie OneTrust, Resolver und Vanta lassen sich jetzt durch eine E5-Lizenz ersetzen, die Purview enthält (eine Kombination aus Azure Purview und den Compliance-Lösungen von Microsoft 365).
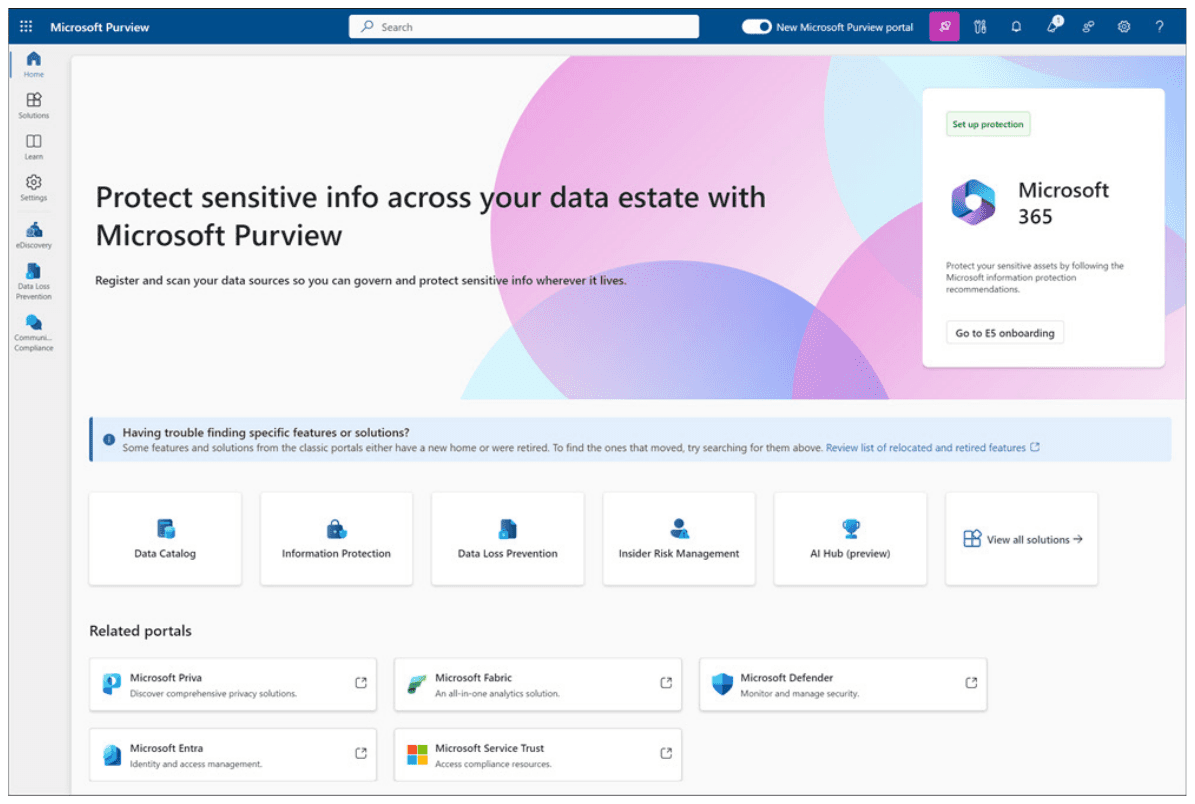
Purview hilft Organisationen, Daten zu steuern, zu schützen und zu verwalten – unabhängig davon, wo sie liegen. Es bietet integrierte Abdeckung und wirkt der Fragmentierung der Datentransparenz in Organisationen entgegen. Es hilft, sensible Daten über ihren gesamten Lebenszyklus hinweg und an jedem Ort zu schützen und zu verwalten, sorgt für Daten-Governance und ermöglicht den Umgang mit kritischen Risiken und regulatorischen Anforderungen.
Konfiguration, Bereitstellung und Verwaltung
Es mag überraschen, aber das häufigste Problem, das Ontinue bei neuen Kunden sieht, sind fehlkonfigurierte Sicherheitsprodukte. Diese Fehlkonfigurationen reichen von einfachen Richtlinienfehlern bis zu Sicherheitsregeln, die niemand im Unternehmen mehr vollständig erklären kann. Häufig entstehen sie, weil selbst erfahrene Sicherheitsteams die vielfältigen Wege nicht vollständig überblicken, auf denen unterschiedliche Best-of-Breed-Lösungen miteinander zusammenspielen müssen. Jede Sicherheitskonfiguration und -richtlinie sollte fortlaufend geprüft und als aktuell und korrekt bestätigt werden, um Nutzbarkeit und Sicherheit gleichermaßen zu maximieren.
Wird ein so komplexes System wie Microsoft Entra ID, Defender for Cloud Apps oder Sentinel falsch bereitgestellt, kann das im schlimmsten Fall zu Sicherheitsvorfällen und zu Betriebsausfällen führen. Bereitstellung und Konfiguration sollten mit Unterstützung zertifizierter Fachleute erfolgen, die Erfahrung mit den eingesetzten Produkten haben.
Wenn Sie an einem kostenlosen Security Strategy Review interessiert sind, wenden Sie sich an Ontinue.
Fazit
Microsofts Namensgebung und Lizenzierung ist unübersichtlich und ändert sich regelmäßig. Daraus entsteht Unklarheit darüber, welche Funktionen tatsächlich verfügbar sind – und in der Folge werden unnötige Produkte gekauft. Um das zu vermeiden, sind einige grundlegende Fragen zu beantworten, um festzustellen, ob eine Organisation das Maximum aus ihren Produkten und ihrer Microsoft-Lizenz holt:
Welche Produktlizenzen sind vorhanden?
Was ist heute im Einsatz?
Welche der aktuell eingesetzten Drittanbieterprodukte lassen sich zu Microsoft migrieren?
Wie häufig werden die Produkte aktualisiert?
Wie viele Personen betreuen diese Produkte?
Zu welchen Zeiten werden die Produkte überwacht und gepflegt? 24/7/365?
Wann wurde Infrastruktur und Sicherheit zuletzt geprüft?
Diese Fragen zu beantworten, ist oft unmöglich. Ontinue kann Ihre Lizenzen und Infrastruktur kostenlos prüfen. Sprechen Sie uns an, um einen Beratungstermin zu vereinbaren.
Ontinue MXDR holt mehr aus Microsoft heraus
Der Ontinue ION Managed Extended Detection and Response (MXDR) Service versteht Ihre Microsoft-Umgebung und gibt Ihnen mehr. Wir verschaffen Ihnen höhere Effizienz, kontinuierlichen Schutz und schnellere Reaktionszeiten – mit einem KI-gestützten MXDR, das überlegenen Schutz bietet.
Wir haben unsere Plattform und unsere Services bewusst auf den branchenweit anerkannten Marktführer für integrierte Sicherheitslösungen ausgerichtet: Microsoft. Unsere leistungsfähige Ontinue ION Platform wurde speziell für Microsofts Sicherheits- und Kollaborationswerkzeuge entwickelt, darunter Defender, Sentinel, Azure und Teams.
Was unsere Kunden sagen
„Der Service basiert auf Sentinel und ist gut in M365 eingebettet. Sie helfen Ihnen dabei, alle erforderlichen Logs zu aktivieren und zu konfigurieren (falls noch nicht geschehen).“
Head of IT Infrastructure – Energie und Versorgung
„Hat uns geholfen, die vorhandene Microsoft-Umgebung zu verstehen und zu nutzen, deren Möglichkeiten wir nie voll ausgeschöpft hatten.“
IT Security & Risk Management – IT-Dienstleistungen
„Innerhalb von 10–15 Minuten stellt Ontinue Ressourcen in der Teams-Bridge bereit. Die Empfehlungen der Advisors sind erstklassig, und wir konnten unsere Microsoft-E5-Lizenzen deutlich besser nutzen.“
IT Security & Risk Management – IT-Dienstleistungen
„Wir sind ein Microsoft-Haus und der Service nutzt genau diese Werkzeuge, was für uns gut passt. Die Teams-Integration gefällt uns ebenfalls.“
CIO – Konsumgüter


