
ADVANCED THREAT OPERATIONS · RESEARCH H2 2025
CISO INTELLIGENCE BRIEF
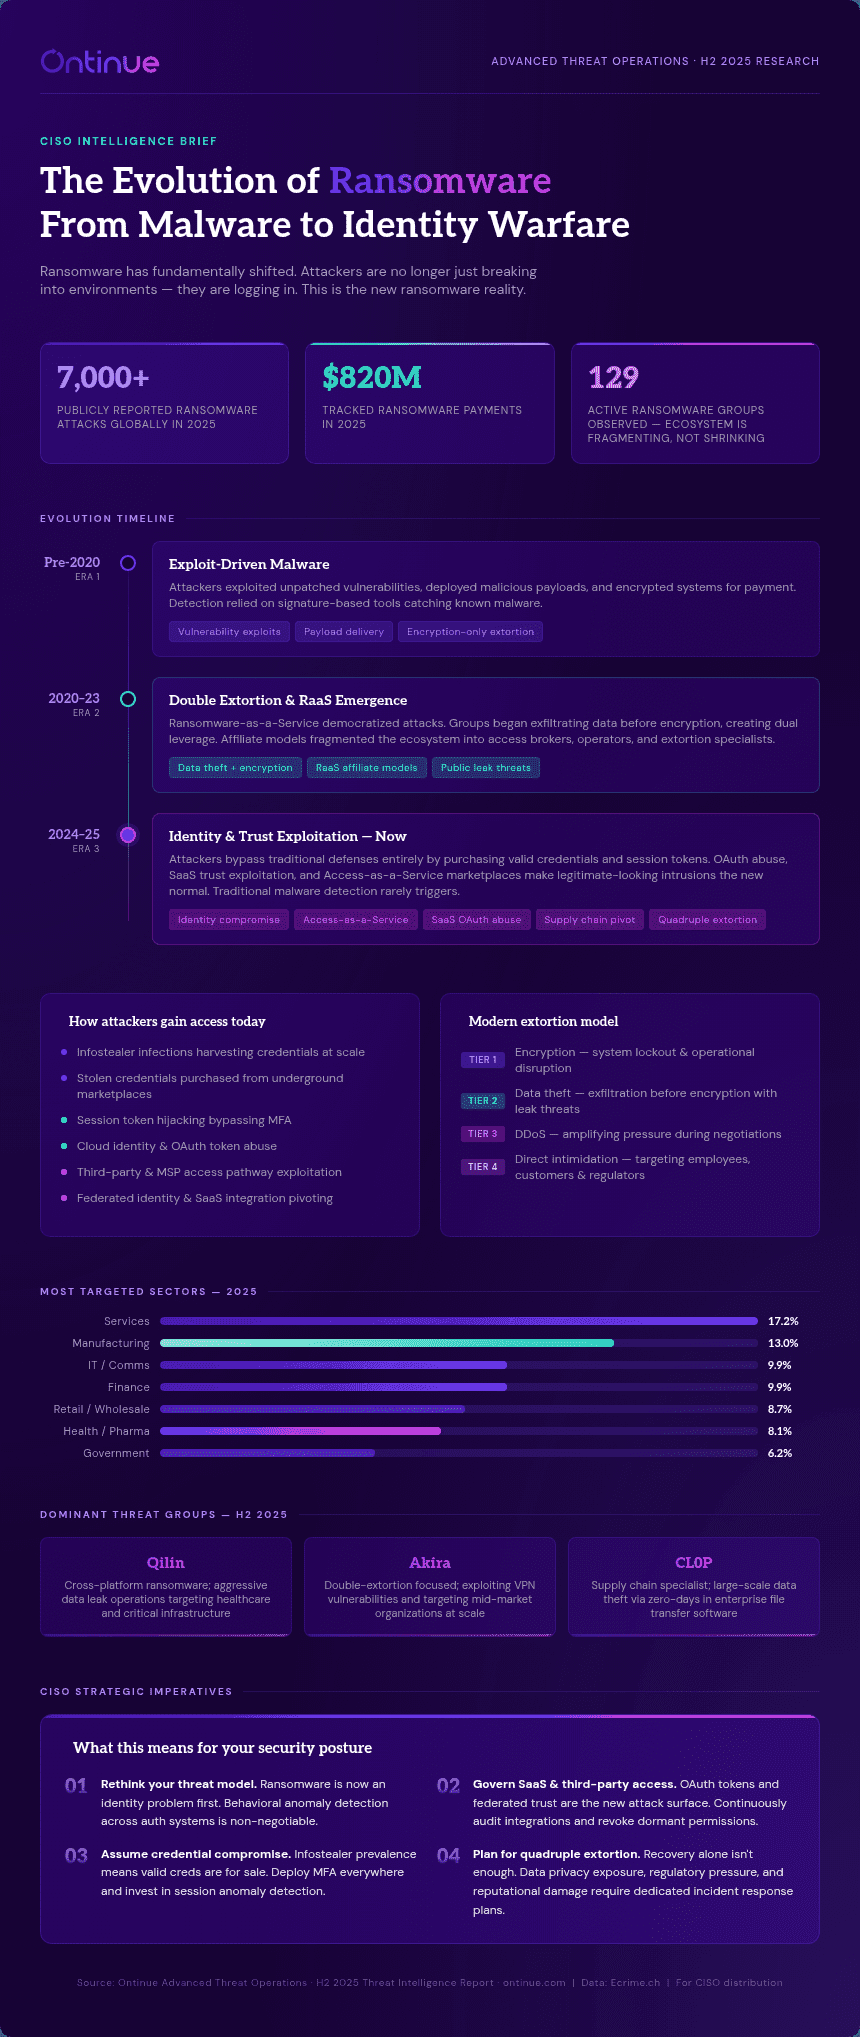
7.000+
WELTWEIT ÖFFENTLICH GEMELDETE RANSOMWARE-ANGRIFFE IM JAHR 2025
820 MIO. USD
NACHVERFOLGTE RANSOMWARE-ZAHLUNGEN IM JAHR 2025
129
AKTIVE RANSOMWARE-GRUPPEN BEOBACHTET – DAS ÖKOSYSTEM FRAGMENTIERT SICH, ES SCHRUMPFT NICHT
ZEITLEISTE DER ENTWICKLUNG
Exploit-getriebene Malware
Vor 2020
EPOCHE 1
Angreifer nutzten ungepatchte Schwachstellen aus, brachten Schadcode ein und verschlüsselten Systeme gegen Lösegeld. Die Erkennung stützte sich auf signaturbasierte Werkzeuge, die bekannte Malware abfingen.
Ausnutzung von Schwachstellen
Einbringen von Schadcode
Erpressung allein durch Verschlüsselung
Doppelte Erpressung & Aufkommen von RaaS
2020–23
EPOCHE 2
Ransomware-as-a-Service machte Angriffe für viele zugänglich. Gruppen begannen, Daten vor der Verschlüsselung abzuziehen, und schufen so ein doppeltes Druckmittel. Affiliate-Modelle fragmentierten das Ökosystem in Access Broker, Betreiber und Erpressungsspezialisten.
Datendiebstahl + Verschlüsselung
RaaS-Affiliate-Modelle
Drohung mit Veröffentlichung
Ausnutzung von Identität & Vertrauen – heute
2024–25
EPOCHE 3
Angreifer umgehen klassische Abwehr vollständig, indem sie gültige Zugangsdaten und Sitzungstoken kaufen. OAuth-Missbrauch, die Ausnutzung von SaaS-Vertrauensbeziehungen und Access-as-a-Service-Marktplätze machen legitim wirkende Eindringversuche zur neuen Normalität. Klassische Malware-Erkennung schlägt nur selten an.
Kompromittierung von Identitäten
Access-as-a-Service
OAuth-Missbrauch in SaaS
Pivot über die Lieferkette
Vierfache Erpressung
Wie Angreifer heute Zugang erhalten
Infostealer-Infektionen, die Zugangsdaten in großem Umfang abgreifen
Gestohlene Zugangsdaten, gekauft auf Untergrundmarktplätzen
Übernahme von Sitzungstoken zur Umgehung von MFA
Missbrauch von Cloud-Identitäten & OAuth-Token
Ausnutzung von Zugängen über Dritte & MSPs
Pivot über föderierte Identitäten & SaaS-Integrationen
Modernes Erpressungsmodell
STUFE 1 Verschlüsselung – Systemsperre & Betriebsunterbrechung
STUFE 2 Datendiebstahl – Abfluss vor der Verschlüsselung, verbunden mit Veröffentlichungsdrohungen
STUFE 3 DDoS – zusätzlicher Druck während der Verhandlungen
STUFE 4 Direkte Einschüchterung – gerichtet auf Mitarbeitende, Kundschaft & Aufsichtsbehörden
AM STÄRKSTEN BETROFFENE BRANCHEN – 2025
Dienstleistungen 17,2 %
Fertigung 13,0 %
IT / Telekommunikation 9,9 %
Finanzwesen 9,9 %
Handel / Großhandel 8,7 %
Gesundheit / Pharma 8,1 %
Öffentlicher Sektor 6,2 %
DOMINIERENDE BEDROHUNGSGRUPPEN – H2 2025
Qilin
Plattformübergreifende Ransomware; aggressive Leak-Operationen mit Fokus auf Gesundheitswesen und kritische Infrastruktur
Akira
Fokus auf doppelte Erpressung; nutzt VPN-Schwachstellen aus und zielt in großem Umfang auf mittelständische Organisationen
CL0P
Spezialist für die Lieferkette; groß angelegter Datendiebstahl über Zero-Days in Unternehmenssoftware für Dateiübertragung
STRATEGISCHE HANDLUNGSGEBOTE FÜR CISOs
Was das für Ihre Sicherheitslage bedeutet
Denken Sie Ihr Bedrohungsmodell neu. Ransomware ist heute zuerst ein Identitätsproblem. Verhaltensbasierte Anomalieerkennung über alle Authentifizierungssysteme hinweg ist nicht verhandelbar.
Steuern Sie SaaS- & Drittanbieterzugänge. OAuth-Token und föderiertes Vertrauen sind die neue Angriffsfläche. Prüfen Sie Integrationen laufend und entziehen Sie ungenutzte Berechtigungen.
Gehen Sie von kompromittierten Zugangsdaten aus. Angesichts der Verbreitung von Infostealern sind gültige Zugangsdaten käuflich. Setzen Sie MFA überall ein und investieren Sie in die Erkennung von Sitzungsanomalien.
Planen Sie für vierfache Erpressung. Wiederherstellung allein genügt nicht. Datenschutzrisiken, regulatorischer Druck und Reputationsschäden erfordern eigene Incident-Response-Pläne.
Quelle: Ontinue Advanced Threat Operations · Threat Intelligence Report H2 2025 · ontinue.com | Daten: Ecrime.ch | Zur Verteilung an CISOs


