Cybersecurity ist eine Priorität auf CFO-Ebene: Die wichtigsten Erkenntnisse aus dem CFO Cybersecurity Bootcamp

Die wichtigsten Erkenntnisse aus dem CFO Cybersecurity Bootcamp - wie Sie bessere Cybersecurity-Ergebnisse und eine bessere Unternehmensleistung erzielen können.

Finanz- und Sicherheitsverantwortliche aus verschiedenen Branchen trafen sich kürzlich mit Ontinue und Interlink Cloud Advisors beim CFO Cybersecurity Bootcamp zu einem offenen und praktischen Gespräch über eine der dringendsten geschäftlichen Herausforderungen unserer Zeit: die Abstimmung zwischen CFOs und CISOs, um bessere Ergebnisse im Bereich der Cybersicherheit und eine bessere Unternehmensleistung zu erzielen.

Cybersicherheit ist zu einer geschäftlichen Notwendigkeit geworden

Cybersicherheit ist jetzt direkt mit Liquidität, Gewinnspannen, Unternehmensbewertung, regulatorischer Belastung und Kundenvertrauen verbunden. Mit der SEC verlangt Offenlegung der wesentlichen Cyber-Risiken innerhalb von vier Tagen und Verluste durch Cyber-Kriminalität in Höhe von geschätzte $17 Milliarden, Die Cybersicherheit ist heute ein zentrales Thema für den CFO. Das Gespräch hat sich verlagert von Kostenvermeidung zu unternehmerische Wertschöpfung, unterstützt durch Untersuchungen, die zeigen, dass Unternehmen, die eine hohe Cyber-Resilienz aufweisen mehr Kunden, Investoren und Partner zu gewinnen.

Warum die Abstimmung zwischen CFO und CISO so schwierig (und so notwendig) ist

CFOs und CISOs haben die gleichen Ziele, sprechen aber oft eine grundverschiedene Sprache. Einer der aufschlussreichsten Momente war, als Alex Berger von Ontinue in die Rolle von “Dr. Alex” schlüpfte und CFO Andreas Seidl und CISO Gareth Lindahl-Wise durch eine Live-“Therapie” führte, um den Ursachen der angespannten CFO-CISO-Dynamik auf den Grund zu gehen:

  • CISOs denken in Risikominderung, Kontrollen und operative Reife.

  • CFOs denken in Cashflow, ROI und messbare Geschäftsergebnisse.

Beide Seiten äußerten den Wunsch nach Transparenz, klareren KPIs und gemeinsamen Business Cases, die Sicherheitsinvestitionen in quantifizierbarer Geschäftswert.

Die größte Freischaltung?
Schaffung eines gemeinsamen Lexikons, das betriebliche Sicherheitskennzahlen in finanzielle Ergebnisse übersetzt, denen CFOs vertrauen können.
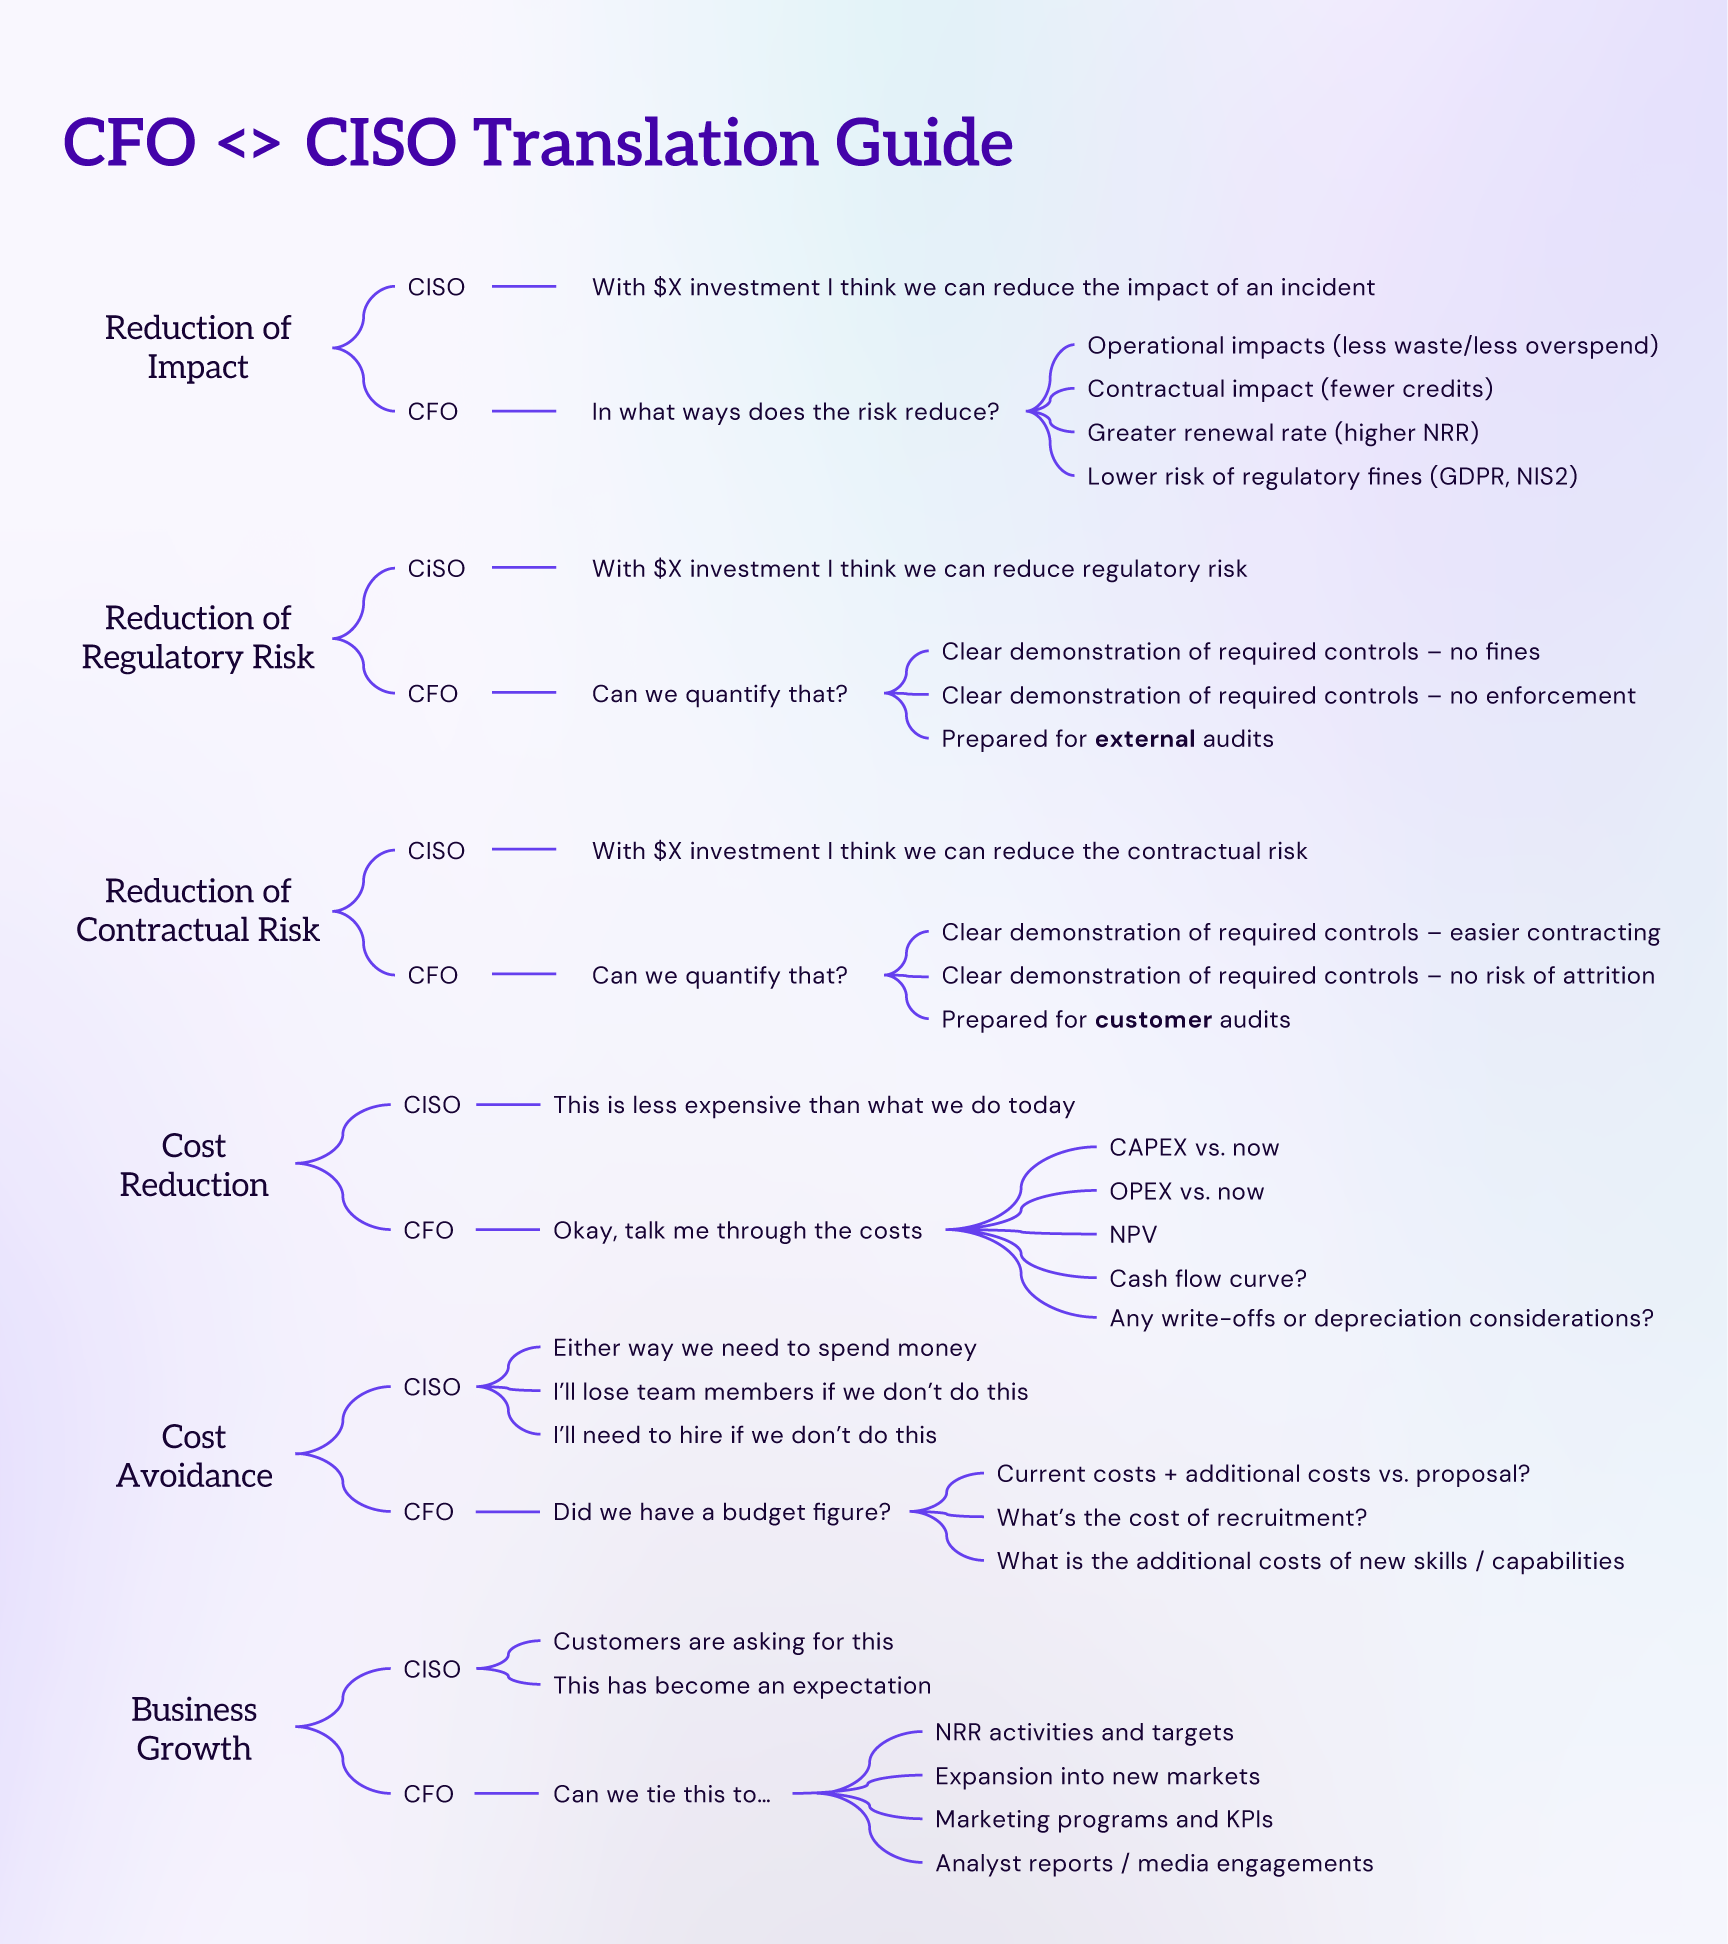
„CFO <> CISO Translation Guide“: Für sechs Themen zeigt der Leitfaden, was der CISO sagt und was der CFO zurückfragt. Reduzierung der Auswirkungen: CISO „Mit einer Investition von $X können wir meiner Meinung nach die Auswirkungen eines Vorfalls verringern“; CFO „Inwiefern sinkt das Risiko?“: operative Auswirkungen (weniger Verschwendung/weniger Mehrausgaben), vertragliche Auswirkungen (weniger Gutschriften), höhere Verlängerungsrate (höhere NRR), geringeres Risiko regulatorischer Bußgelder (DSGVO, NIS2). Reduzierung des regulatorischen Risikos: CISO „Mit einer Investition von $X können wir meiner Meinung nach das regulatorische Risiko verringern“; CFO „Lässt sich das beziffern?“: klarer Nachweis der erforderlichen Kontrollen (keine Bußgelder, keine Durchsetzungsmaßnahmen), vorbereitet auf externe Audits. Reduzierung des vertraglichen Risikos: CISO „Mit einer Investition von $X können wir meiner Meinung nach das vertragliche Risiko verringern“; CFO „Lässt sich das beziffern?“: klarer Nachweis der erforderlichen Kontrollen (einfachere Vertragsabschlüsse, kein Abwanderungsrisiko), vorbereitet auf Kundenaudits. Kostensenkung: CISO „Das ist günstiger als das, was wir heute tun“; CFO „Okay, gehen Sie die Kosten mit mir durch“: CAPEX im Vergleich zu heute, OPEX im Vergleich zu heute, Kapitalwert (NPV), Cashflow-Verlauf, etwaige Ausbuchungen oder Abschreibungen. Kostenvermeidung: CISO „Wir müssen so oder so Geld ausgeben“, „Ich verliere Teammitglieder, wenn wir das nicht tun“, „Ich muss neue Leute einstellen, wenn wir das nicht tun“; CFO „Hatten wir einen Budgetbetrag?“: aktuelle Kosten + zusätzliche Kosten im Vergleich zum Vorschlag, Kosten der Personalgewinnung, zusätzliche Kosten für neue Fähigkeiten/Kompetenzen. Geschäftswachstum: CISO „Kunden fragen danach“, „Das wird inzwischen erwartet“; CFO „Können wir das verknüpfen mit …“: NRR-Aktivitäten und -Zielen, der Expansion in neue Märkte, Marketingprogrammen und KPIs, Analystenberichten/Medienauftritten.

Der Business Case für die Modernisierung der Cybersicherheit (und warum MDR wichtig ist)

In der Mitte der Sitzung wurde das Gespräch taktisch: Wie sieht eine effektive, finanziell solide Cybersicherheitsstrategie heute eigentlich aus?

Mike Wilson, CTO von Interlink, erläuterte dies anhand von Beispielen aus der Praxis:

  • Das alte “Schloss-und-Mutter”-Modell ist in einer Cloud-first-, Hybrid-Arbeitswelt zusammengebrochen

  • Von Menschen betriebene Ransomware ist zum vorherrschenden Bedrohungsmodell geworden

  • Angreifer zielen jetzt auf Identitäts-, E-Mail- und Cloud-Dienste als erste Einstiegspunkte ab

  • Fragmentierte Tools und isolierte Telemetrie verlangsamen die Teams und treiben die Kosten in die Höhe

Aus diesem Grund konsolidieren immer mehr Organisationen auf integrierte Sicherheits-Suites und Partnerschaften mit MDR-Anbietern wie Ontinue.

Die finanziellen Vorteile der Konsolidierung von MDR und Microsoft umfassen:

  • Niedrigere Gesamtbetriebskosten

  • Geringere Ausbreitung der Anbieter

  • Schnellere Erkennung und Reaktion

  • Geringeres Risiko von Sicherheitsverletzungen und damit verbundene finanzielle Verluste

  • Bessere Bindung der knappen Sicherheitskräfte

  • Höherer ROI durch bereits vorhandene, aber nicht ausreichend genutzte Microsoft E5-Funktionen

Für CFOs bedeutet dies Vorhersehbarkeit, Effizienz und quantifizierbarer Wert.

Wie CFOs eine strategischere Cybersicherheitsagenda anführen können

Für CFOs, die eine stärkere Ausrichtung und bessere Ergebnisse anstreben, ergaben sich drei klare Empfehlungen:

  1. Behandeln Sie Cybersicherheit als strategische Investition und nicht als Ermessensausgabe. Verwendung von ROSI/ROI-Rahmenwerken zur Messung von Risikominderung, Widerstandsfähigkeit und Geschäftsauswirkungen.

  2. Erstellen Sie einen gemeinsamen Geschäftsplan mit Ihrem CISO.Dadurch wird das Problem des “Aneinandervorbeiredens” vermieden und geklärt:

    1. Was das Unternehmen zu erreichen versucht

    1. Wie Sicherheit diese Ziele unterstützt

    1. Welche Metriken für beide Funktionen wichtig sind

  3. Wählen Sie Partner, die Ihr Vertrauen verdienen. 

    1. CFOs sollten Transparenz, Beweise und eine sinnvolle Zusammenarbeit erwarten - keine Blackboxen oder Jargon. 

    1. Die besten Partner sind nicht einfach nur Anbieter, sondern helfen Ihnen bei der Erstellung Ihres Business Case, übersetzen komplexe Sicherheitskonzepte in finanzielle Begriffe und unterstützen messbare Ergebnisse.

Warum Ontinue + Interlink für CFOs sinnvoll ist

Ein Hauptthema während des gesamten Bootcamps war die Bedeutung der Paarung technische Tiefe mit geschäftliche Klarheit.

Interlink hilft Unternehmen, sich in der komplexen Microsoft-Lizenzierungslandschaft zurechtzufinden, den Wert der bereits vorhandenen Tools zu maximieren und die richtigen Funktionen auf die richtige Weise einzusetzen.

Ontinue erweitert diesen Wert auf 24/7 verwaltete Erkennung und Reaktion, abgestimmt auf Microsoft-Sicherheit, Organisationen zu helfen:

  • Geringeres Risiko

  • Stärkung der Körperhaltung

  • Verringerung der betrieblichen Gemeinkosten

  • Messbare Auswirkungen auf das Geschäft nachweisen

Gemeinsam bieten Ontinue und Interlink eine kontinuierliches Sicherheitsbetriebsmodell für die Erwartungen der CFOs entwickelt: transparent, effizient, vorhersehbar und direkt mit den Geschäftsergebnissen verbunden.

Zusätzliche Cybersecurity-Ressourcen für CFOs

Titel

Autor

Asset-Typ

Cybersecurity Playbook für CFOs

Der Gründerkreis 

Spielbuch und Scorekarte

Cybersecurity für CFOs: Verteidigung gegen eine wachsende Bedrohung

Inside the Strategy Room von McKinsey und Company

Podcast

Bewahrung der Bilanz: Ein CFO-Leitfaden zur Cybersicherheit im Jahr 2025

Bevorzugter CFO

Artikel

Den Hype durchschauen: Was agentenbasierte KI wirklich bedeutet und die Zukunft der Sicherheitsoperationen

Weiter

Weißbuch

Entwicklung einer wirksamen Cybersicherheitsstrategie durch Benchmarking

Gartner

Webinar

Verteidige deine Zeit-Podcast: “Rendite der Risikominderung” mit dem CISO des Tampa General Hospital 

Weiter

Podcast

Empfohlen für Sie.

Alle Ressourcen
Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Blog

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Durch einen Datenleck bei einem Drittanbieter offengelegte Anmeldedaten und die Vortäuschung einer Markenidentität sind zwei Methoden, mit denen Angreifer Unternehmen ausnutzen.

5 Min. Lesezeit

Lesen

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Blog

Jenseits der Perimeter-Sicherheit: Was Sicherheitsteams übersehen

Durch einen Datenleck bei einem Drittanbieter offengelegte Anmeldedaten und die Vortäuschung einer Markenidentität sind zwei Methoden, mit denen Angreifer Unternehmen ausnutzen.

5 Min. Lesezeit

Lesen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Webinar

Ontinue bietet einen neuen Dark-Web-Überwachungsdienst für ION-MXDR-Kunden an

Offengelegte Anmeldedaten und Lookalike-Domains tauchen schon lange vor dem ersten Angriff eines Angreifers auf. Erfahren Sie, wie ION für die Dark-Web-Überwachung diese Erkenntnisse in Ihren MXDR-Betrieb einbindet.

23 Min. Spieldauer

Ansehen

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Blog

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Unternehmen benötigen 24/7-Erkennung, fundierte Reaktionsmaßnahmen und einen stärkeren Schutz. Hier erfahren Sie alles Wissenswerte über die ISOC-Ankündigung von Microsoft.

4 Min. Lesezeit

Lesen

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Blog

Microsoft ISOC läutet eine neue Ära für den Sicherheitsbetrieb ein

Unternehmen benötigen 24/7-Erkennung, fundierte Reaktionsmaßnahmen und einen stärkeren Schutz. Hier erfahren Sie alles Wissenswerte über die ISOC-Ankündigung von Microsoft.

4 Min. Lesezeit

Lesen

Das ist Nonstop SecOps.

Weiter

Europäische Zentrale

Grubenstrasse 54
8045 Zürich

Nordamerika-Zentrale

450 Maple Street
Redwood City, CA 94063

Büro in Großbritannien

9 Holborn
London, EC1N 2LL

APAC-Büro

World Trade Tower, Sector 16
Noida, Uttar Pradesh 201301

Büro Düsseldorf

Speditionstraße 2
40221 Düsseldorf, Deutschland

Büro Wien

Kohlmarkt 8-10
1010 Wien, Österreich

Büro Toronto

6060-3080 Yonge St
Toronto, ON M4N 3N1

Weiter

© 2026 Ontinue. Alle Rechte vorbehalten.

Ontinue bietet Nonstop-SecOps durch einen KI-gestützten Managed Extended Detection and Response (MXDR)-Service. Ontinue ION MXDR kombiniert leistungsstarke, proprietäre KI mit der branchenweit ersten Microsoft Teams-Integration, um kontinuierlich ein tiefes Verständnis der Kundenumgebungen aufzubauen. So wird gesteuert, wie wir Bedrohungen verhindern, erkennen und darauf reagieren.

Kontinuierlicher Schutz. KI-gestützte Nonstop-SecOps. Das ist Ontinue.