
Agentische künstliche Intelligenz (KI) steht im Rampenlicht der Cybersicherheit und ist schnell zum Schlagwort des Jahres geworden – in Konferenz-Keynotes und Anbieter-Roadmaps hat sie „generative KI“ verdrängt. Während viele Organisationen eifrig dabei sind, ihre Lösungen als „agentisch“ zu etikettieren oder umzuetikettieren, herrscht viel Verwirrung über KI-Technologien, über die Unterschiede ihrer Fähigkeiten und darüber, wie sie menschliche Intelligenz in einem Security Operations Center (SOC) erweitern.
Bei Ontinue nutzen wir agentische KI (neben anderen Formen von KI und Automatisierung), um gemanagte Security Operations (SecOps) in großem Maßstab mit der Geschwindigkeit und Qualität zu liefern, die nötig sind, um interne Sicherheitsteams zu entlasten, die ihre Organisationen gegen die heutige Bedrohungslandschaft verteidigen. In diesem Whitepaper erläutern wir das Spektrum der KI und ihre Entwicklung, was agentische KI agentisch macht und wie Ontinue die Technologie einsetzt, um die Sicherheitsergebnisse für Kunden zu verbessern.
Das Whitepaper erklärt außerdem die Zukunft agentischer KI und den unvermeidlichen Paradigmenwechsel, der sich zwischen gemanagten SOCs, Kunden und Werkzeugen und Technologien von Drittanbietern vollziehen wird.
Die Entwicklung der Automatisierung in Security Operations.
Jahrzehntelang hat die Cybersicherheitsbranche Automatisierung als Antwort auf Alarmfluten und knappes Personal verstanden. Deterministische Workflows, Playbooks per Skript und der Einsatz von maschinellem Lernen haben Sicherheitsfachleuten geholfen, schneller auf Cyberangriffe zu reagieren. Diese Werkzeuge filtern Rauschen, markieren Anomalien, erkennen bekannte Bedrohungen und können in bestimmten Situationen vorgegebene automatisierte Reaktionen auslösen. Auf dem Erfolg dieser Welle aufbauend, begann die Branche anschließend generative KI einzusetzen.
In der Cybersicherheit wurde generative KI vor allem genutzt, um a) Fragen in Alltagssprache in strukturierte Abfragen zu übersetzen und b) Empfehlungen für die nächsten Schritte bei der Untersuchung von Vorfällen zu erzeugen.
Eine Person ohne Fachhintergrund könnte etwa fragen: „Welche Browser wurden letzte Woche verwendet?“ Generative KI kann helfen, das komplexe KQL oder SQL zu schreiben, das nötig ist, um Logs abzufragen, nach bestimmten Headerfeldern wie User-Agent zu filtern und ein brauchbares Ergebnis zurückzugeben. Sie synthetisiert Daten anhand statistischer Muster. Diese reaktive Unterstützung hat die technische Hürde für viele SecOps-Aufgaben gesenkt – darunter die Untersuchung und Zusammenfassung von Vorfällen – und Werkzeuge zugänglicher gemacht.
Das Aufkommen generativer KI und deren Weiterentwicklung brachte auch agentische KI hervor. Auf dem Fundament generativer KI führte agentische KI kognitive Autonomie ein: die Fähigkeit, Absichten zu deuten, mehrstufige Handlungen zu planen, sich dynamisch an veränderte Informationen anzupassen und autonome Handlungen auf definierte Ziele hin zu ermöglichen.
Wichtig vorab: Jede dieser Technologien hat in einem modernen SOC ihren wichtigen Anwendungsbereich. Wie bei jedem Werkzeug liegt der Schlüssel zum Erfolg darin, das richtige Werkzeug auf die richtige Aufgabe anzuwenden.
Um diese Entwicklung und die Anwendungsfälle der drei Technologien besser zu verstehen, hier eine Zusammenfassung und ein Diagramm in Grundzügen:
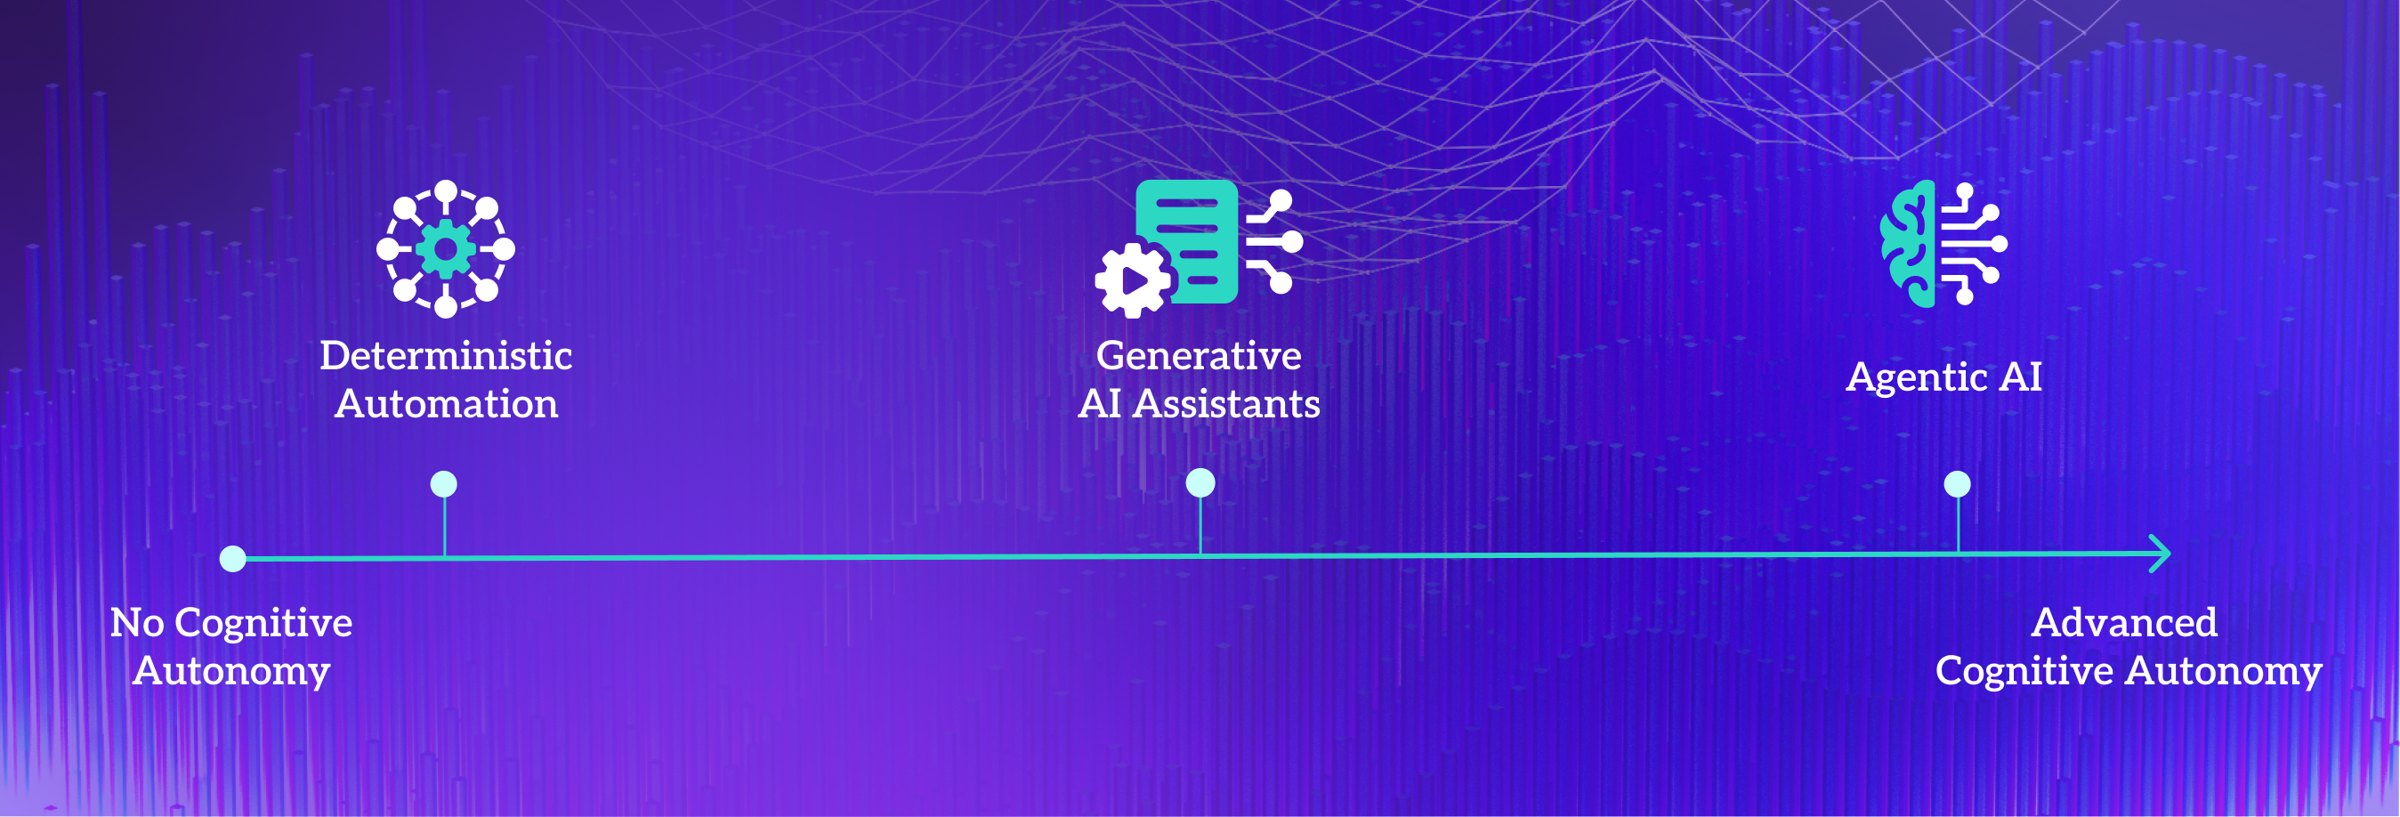
Deterministische Automatisierung übernimmt wiederkehrende, regelbasierte Handlungen. Sie ist schnell und präzise, aber starr – mit Ambiguität oder neuartigen Szenarien kann sie nicht umgehen. Ideal ist sie dort, wo wiederkehrende Ereignisse abgearbeitet werden.
Assistenten mit generativer KI schlagen die Brücke zwischen menschlicher Sprache und Maschinenlogik. Die Technologie unterstützt und beschleunigt Abfragen und Berichte auf Grundlage von Eingaben der Nutzenden. Es sind LLM-basierte, aufgabenorientierte Werkzeuge, die Inhalte erzeugen können – etwa SQL-Abfragen, Antworten auf Fragen und Empfehlungen in bestimmten Situationen.
Agentische KI, ermöglicht durch generative KI, bringt kognitive Autonomie. Sie wartet nicht darauf, dass man ihr sagt, was sie fragen soll – sie findet die richtigen Fragen selbst, beantwortet sie, passt sich an und löst Probleme in Echtzeit, und das alles proaktiv.
Den Hype entzaubern.
Mit dem Aufkommen agentischer KI haben viele Anbieter in der Cybersicherheit eilig damit begonnen, Assistenten mit generativer KI als „KI-Agenten“ umzuetikettieren. Daraus ist eine verwirrende Lage entstanden, in der KI-Agenten auf einem Spektrum der Autonomie liegen. Das hat außerdem Zweifel an der Glaubwürdigkeit wirklich agentischer Systeme gesät, die komplexe Aufgaben autonom erledigen können, für die früher ausschließlich Menschen nötig waren.
Man sollte im Blick behalten, dass Assistenten mit generativer KI dafür gebaut sind, bestimmte Aufgaben zu erledigen: Sie erhalten ein konkretes Ziel als Eingabe und erzeugen Ausgaben, doch ihre innere Logik ist programmiert, und deshalb arbeiten sie in einem engen Rahmen. Damit eignen sie sich am besten für einfachere Anwendungsfälle – etwa Fragen innerhalb eines vorgegebenen Datensatzes zu beantworten, Code zu erzeugen oder Empfehlungen auf Basis einer bestimmten Wissensbasis zu geben.
4 einfache Fragen, mit denen Sie einen KI-Assistenten von agentischer KI unterscheiden.
Kann Ihre KI auf Basis von Kontext oder Ereignissen proaktiv Handlungen anstoßen, ohne menschliche Eingabe?
Können Sie eine Situation beschreiben, in der Ihre KI ohne menschliches Zutun eine Entscheidung getroffen oder gehandelt hat?
Wartet Ihre KI auf Anweisungen, oder kann sie Datenströme überwachen und Workflows autonom auslösen?
Welche Sicherungen oder Genehmigungsprozesse greifen, wenn Ihre KI autonom handelt?
Agentische KI geht in der Autonomie weiter und erlaubt Anwendungen, die komplexere Anwendungsfälle lösen.
So lässt sich agentische KI etwa einsetzen, um Sicherheitsvorfälle der Stufen 2 und 3 zu untersuchen – bislang ausschließlich Domäne von Menschen. Dafür muss agentische KI in der Lage sein:
Bedrohungen anhand von Eingaben aus mehreren Quellen zu klassifizieren (z. B. EDR, Logs, Telemetrie).
autonom zu untersuchen, also zu bestimmen, welche Belege nötig sind, und diese ohne menschliches Zutun zu beschaffen.
ihre Hypothese im Lernen zu verfeinern, False Positives zu entfernen, neue Erkenntnisse aufzunehmen und ihre Schlüsse anzupassen.
Ergebnisse in einem strukturierten Plan zu priorisieren, der zur Freigabe oder Ausführung durch Menschen bereitsteht.
sich fortlaufend zu verbessern, indem sie menschliches Feedback einbezieht – explizit (z. B. „freigeben“, „verwerfen“) und implizit (z. B. welche Handlungen Analystinnen und Analysten vornehmen).
Diese Art von Autonomie spiegelt die Arbeitsweise erfahrener menschlicher Analystinnen, Analysten und Threat Hunter. Agentische KI liest Alarme nicht nur, sie denkt sie durch. Sie fasst Daten nicht bloß zusammen, sie versteht sie – lernt laufend, entscheidet und handelt selbstständig. Wie das genau funktioniert, sehen wir uns später in diesem Papier an. Zunächst aber: Was macht agentische KI agentisch?
Was macht agentische KI agentisch?
Ein agentisches KI-System beruht auf vier Grundprinzipien: Reflexion, Planung, Werkzeugnutzung und Zusammenarbeit mehrerer Komponenten. Es nutzt ausgefeiltes Schlussfolgern und iterative Planung, um schwierige, mehrstufige Probleme autonom zu lösen und Aufgaben eigenständig auszuführen – ohne menschliches Eingreifen oder Zutun. Dazu gehört:
Einsatz fortgeschrittener Large-Language-Model- (LLM) und Machine-Learning- (ML) Algorithmen.
Ausführen von Handlungen in Echtzeit.
Erreichen konkreter Ziele, ohne dass dafür Geschäftslogik ausprogrammiert wurde.
Aufbau von Erinnerungen.
Reagieren auf dynamische Szenarien.
Nutzung sensorischer Eingaben.
Lernen und Optimieren durch fortlaufendes Feedback, um wie ein Mensch zu denken, zu schlussfolgern und zu planen.
Ein praktisches Beispiel für agentische KI: der Autonomous Investigator von Ontinue.
Um die Autonomie eines agentischen KI-Systems zu veranschaulichen, sehen wir uns den Autonomous Investigator von Ontinue genauer an. Dieser Agent, von Grund auf als Teil der Ontinue ION SecOps Platform entwickelt, führt Untersuchungen der Stufen 2 und 3 für Vorfälle durch, die an das Cyber Defense Center von Ontinue eskaliert werden. Er erstellt zudem detaillierte Berichte mit Empfehlungen und Ursachenanalyse, die die Sicherheitsanalystinnen und -analysten von Ontinue prüfen. Um solch komplexe Aufgaben ohne Aufforderung zu erledigen, zerlegt der Autonomous Investigator die Gesamtaufgabe in Einzelteile – genau wie ein menschlicher Analyst. Der Agent repliziert die Arbeit eines ganzen SOC-Analystenteams und erzeugt seine Erkenntnisse in Minuten. Die Komponenten und Fähigkeiten zeigt das folgende Diagramm.

Im Cyber Defense Center von Ontinue arbeitet der Autonomous Investigator Hand in Hand mit deterministischer Automatisierung. Tatsächlich wurden 2025 97 % der Vorfälle, die Ontinue im Auftrag von Kunden bearbeitet hat, automatisch durch deterministische Automatisierung gelöst. Der Autonomous Investigator prüft diese Vorfälle rückwirkend, um zu bestätigen, dass sie angemessen geschlossen wurden. Das liefert eine zusätzliche Kontrolle des Urteils und stellt vorsorglich einen ausführlichen Bericht bereit, falls ein Mensch den Vorfall im Detail prüfen möchte.
Für die 3 % der Vorfälle, die deterministische Automatisierung nicht bearbeiten kann und die zur menschlichen Prüfung eskaliert werden, untersucht der Autonomous Investigator proaktiv und erstellt seinen Bericht. Damit haben die Sicherheitsanalystinnen und -analysten von Ontinue einen großen Vorsprung. Eine typische Untersuchung dauert mit dem Autonomous Investigator weniger als 10 Minuten, sodass mehr Zeit pro Vorfall für tiefere Untersuchung und Reaktion bleibt.
Das Ergebnis: 99,5 % aller Vorfälle, die das Cyber Defense Center von Ontinue 2025 bearbeitet hat, wurden ohne Eskalation an die Sicherheitsteams der Kunden gelöst. Muss ein Vorfall doch an einen Kunden eskaliert werden, geschieht das schnell – und zusammen mit einem gründlichen Untersuchungsbericht samt empfohlener Maßnahmen, die die Sicherheitsanalystinnen und -analysten von Ontinue geprüft und bewertet haben. Das spart den Sicherheitsteams der Kunden Zeit und Aufwand, die sie für ihre eigene, höherwertige Arbeit einsetzen können.
Das Skalierungsparadox in MDR: Warum Ontinue den Autonomous Investigator gebaut hat.
Die Branche hat sich damit abgemüht, Untersuchungen der Stufen 2 und 3 zu automatisieren; die meisten MDR-Anbieter setzen für solche eskalierten, schwierigen Fälle weiter auf rein menschliche Modelle. In der Praxis heißt das, sie geben komplexe Vorfälle direkt an die internen Sicherheitsteams zurück und verlagern die Last wieder zum Kunden, anstatt das Problem auf Ebene des gemanagten SOC zu lösen. Das skaliert nicht.
Da Bedrohungen schneller, ausweichender und häufiger werden, können rein menschliche Ansätze nicht mithalten. Die Zukunft von MDR verlangt mehr Autonomie, mehr Präzision und mehr Kontext – ohne Vertrauen zu opfern.
Paradoxerweise müssen menschliche Verteidigende, während Bedrohungen und KI-Technologie sich ständig weiterentwickeln, die volle Kontrolle über die Fälle behalten; menschliche Angriffe erfordern menschliche Verteidigung. Bei Ontinue hilft das Modell mit Menschen in der Entscheidungskette außerdem dabei, endgültige Entscheidungen auf das Betriebsmodell und die Risikobereitschaft einer Organisation abzustimmen, die KI-typischen Halluzinationen zu beobachten und zu korrigieren und das letzte Wort darüber zu haben, ob Fälle geschlossen oder an Kunden zur weiteren Untersuchung oder Maßnahme weitergegeben werden.
Ontinue geht davon aus, dass selbst mit der ausgefeiltesten, zukunftsweisendsten KI-Technologie menschliche Fachleute immer im SOC sein werden.
IDC hat Ontinues Einsatz agentischer KI kürzlich als „Sprung nach vorn bei MDR-Fähigkeiten“ gewürdigt und hervorgehoben, wie er eine Automatisierung der Vorfalluntersuchung ermöglicht, die früher unerreichbar war.
Innovation in agentischer KI: multiagentische KI ist der nächste Schritt.
Mit der Entstehung von KI-Agenten ist der nächste Schritt naheliegend: die Technologie zu multiagentischer KI zu erweitern. Ontinue erwartet, dass multiagentische KI – eine Gruppe von KI-Agenten, die miteinander kommunizieren und zusammenarbeiten – in naher Zukunft die nächste Innovationswelle bildet.
Wichtig dabei: Auch mit multiagentischer KI werden Menschen im SOC bleiben. Ontinue ist überzeugt, dass multiagentische KI und künftige Technologien Menschen weiterhin nicht ersetzen, sondern ihre Intelligenz weiter erweitern, um sich ständig wandelnde Cyberangriffe noch besser zu verhindern und abzuwehren.
Was echte multiagentische KI ist
Multiagentische KI ermöglicht Kommunikation und Zusammenarbeit zwischen mehreren KI-Agenten, die tiefes Wissen in sehr spezifischen Domänen besitzen – etwa über die Angriffsfläche einer Organisation, über Cyberkriminelle und ihre Motive (finanzieller Gewinn, Spionage, geopolitische Destabilisierung) sowie über die genutzten Angriffstechniken und Exploits. Diese Agenten werden zusammenarbeiten, um Organisationen in großem Maßstab vor Cyberbedrohungen zu schützen. So werden Erkennung, Reaktion und Prävention jeweils „einzelne Agenten“ sein, die autonom miteinander sowie mit Agenten von Drittanbietern und Kunden über mehrere Umgebungen und Angriffsflächen hinweg zusammenspielen. Kommunikation und Zusammenarbeit zwischen Agenten sind schwierig, denn sie erfordern eine neue Infrastruktur für die Agenten und neue Berechtigungen zwischen einem SOC und dem Kunden. Heikel ist außerdem, die mehreren Agenten dazu zu bringen, mit nuancierten, kontextbezogenen Informationen zu kommunizieren und zu handeln – etwa der Branche jedes Kunden, den Standorten und Reisezielen bestimmter Mitarbeitenden und ihren Zuständigkeiten.
Ontinue treibt Innovation im Feld der agentischen KI fortlaufend und schnell voran, um alle Aspekte von MXDR zu „agentifizieren“ und reibungslos zu automatisieren – für schnellere, ausgefeiltere und tiefere Prävention, Erkennung und Reaktion. Jede Kundenumgebung ist anders; Verteidigende müssen ihre Werkzeuge und ihr Wissen auf die besonderen Bedingungen einzigartiger Umgebungen anwenden können, um optimale Sicherheit zu bieten.
Die Zukunft von Security Operations mit multiagentischer KI gestalten.
Beispiele für künftige Agenten für bestimmte Sicherheits- und Verteidigungsstufen:
Defender Agent für Erkennung und Reaktion
Dieser Agent würde breitere Abdeckung ermöglichen, Analyse und Eindämmung beschleunigen und menschlichen SOC-Analystinnen und -Analysten noch mehr Zeit für die Untersuchung von Fällen verschaffen. Mit einem höheren Grad an Autonomie speziell für Erkennung und Reaktion senkt dieser Agent zudem die Last für Kunden, weil er Bedrohungen schneller eindämmt und weniger Alarme sendet.
Cyber Advisory Agent für Prävention
Dieser Agent führt kundenspezifische Empfehlungen zur Verbesserung der Sicherheitslage und „beigetragenes Gedächtnis“ zusammen – etwa Besprechungsnotizen und andere wichtige Informationen –, um automatisierte Aufgaben zur Risikominderung anzutreiben. Beispiele dafür sind konkrete Folgemaßnahmen zur Härtung nach einem Vorfall, die Priorisierung bestehender Aufgaben zur Verbesserung der Sicherheitslage, das Anlegen neuer möglicher Threat-Hunt-Szenarien und die Entwicklung dynamischer Risikokennzeichen für Assets und Umgebungen. Der Agent wird außerdem erkannte Expositionen in Organisationen markieren und priorisieren und vorschlagen, wie bestehende Erkennungen optimiert werden können.
Kundenagenten von Drittanbietern
Dazu gehört die Fähigkeit, den Zugriff auf Richtlinien, Einstellungen und Microsofts neue agentische Plattform zu vereinfachen; auf das Kundengedächtnis einschließlich früherer Untersuchungen zuzugreifen, sodass jeder Vorfall klüger macht; und Inhalte über Sentinel Graph abzurufen.
Künftig ist es denkbar, dass Agenten von Drittanbietern automatisches Patchen umsetzen (über Microsoft Immune oder den Intune Agent), indem sie den Patching-Agenten innerhalb von Intune auslösen. Software nicht zu patchen ist ein Dauerproblem: Tatsächlich gehen 80 % der Angriffe, die im Cyber Defense Center von Ontinue eingehen, auf nicht gepatchte Systeme zurück. Die Einbindung eines solchen Kundenagenten von Drittanbietern könnte einen enormen Fortschritt für die Sicherheit weltweit bedeuten.


