
Auf einen Blick
813.550.000 USD
Geschätzte Lösegeldzahlungen 2024
1.633 %
Anstieg der Vishing-Vorfälle gegenüber dem Vorquartal
Zusammenfassung für Entscheider
Der Bericht zeigt: Infostealer, der PlugX-RAT und verdächtige PowerShell-Aktivität gehören weiterhin zu den am häufigsten erkannten Bedrohungen in Ontinue ION MXDR. Bedrohungsakteure nutzen weiter integrierte Microsoft-Werkzeuge wie Quick Assist und Windows Hello, um sich festzusetzen und der Erkennung zu entgehen. Zudem werden Zero-Day-Schwachstellen von Staatsakteuren und Cyberkriminellen immer schneller zu Waffen gemacht.
Wichtige Trends
Schadsoftware über Browsererweiterungen und Malvertising
Bedrohungsakteure nutzen Browsererweiterungen für erneute Infektionen und täuschende Werbung, um schädliche PowerShell-Befehle ausführen zu lassen.Fortgeschrittene Phishing- und Vishing-Taktiken
Man-in-the-Middle-Phishing (AiTM), vertrauenswürdige Clouddienste (z. B. SharePoint, Google Drive) und Vishing-Betrug werden zunehmend eingesetzt, um Zugangsdaten zu stehlen.Ausnutzen von IoT- und OT-Umgebungen
Mit wachsenden Unternehmensnetzen greifen Angreifende IoT- und OT-Geräte immer häufiger an.Weiterentwicklung von Ransomware
Cyberkriminelle setzen raffiniertere Auslieferungsmethoden ein und missbrauchen legitime Werkzeuge, um Sicherheitskontrollen zu umgehen.
Zur Eindämmung dieser Bedrohungen betont Ontinue proaktive Abwehrmaßnahmen: fortlaufende Überwachung, schnelles Patchen und stärkere Authentifizierungsmechanismen. Sich über Threat Intelligence und Best Practices auf dem Laufenden zu halten, bleibt für Organisationen entscheidend, die ihre Widerstandsfähigkeit erhöhen wollen.
Cybertrends im Blick
Ransomware 2024: Trends, Kennzahlen und Reaktionsstrategien
Sich wandelnde Taktiken von Ransomware-Betreibern
Ransomware-Betreiber verfeinern ihr Vorgehen weiter und setzen IT-Kenntnisse über Programmierkenntnisse. Affiliates werden häufig danach ausgewählt, ob sie sich in Unternehmensnetzen bewegen, Backups bewerten und abschalten sowie Datenbanken und virtualisierte Umgebungen angreifen können. Diese Verschiebung unterstreicht die wachsende Raffinesse von Ransomware-Angriffen und den steigenden Bedarf an belastbaren Sicherheitsmaßnahmen.
Ransomware-Trends und finanzielle Auswirkungen
Zwei der am häufigsten berichteten Ransomware-Kennzahlen sind die Summe der geleisteten Zahlungen und die am stärksten betroffenen Branchen. Diese Zahlen zeigen jedoch nur einen Teil der Gesamtwirkung. Viele Organisationen zahlen nicht und tragen dennoch erhebliche betriebliche und finanzielle Folgen.
Geschätzte Lösegeldzahlungen 2024:
Analysen deuten darauf hin, dass sich die Ransomware-Zahlungen 2024 auf rund 810 Mio. USD summierten – ein Rückgang gegenüber 1,25 Mrd. USD im Jahr 2023, aber ein Anstieg gegenüber 665 Mio. USD im Jahr 2022. Dieser Rückgang könnte auf eine wachsende Zahlungsverweigerung hindeuten, verbunden mit Maßnahmen der Strafverfolgung gegen Ransomware-Gruppen. Er bedeutet jedoch nicht zwangsläufig, dass es insgesamt weniger Angriffe gibt.
Jahr Geschätzte Lösegeldzahlungen
2024 813.550.000 USD
2023 1.250.000.000 USD
2022 665.440.000 USD
Quelle: „The 2025 Crypto Crime Report“ von Chainalysis
Ransomware-Angriffe nach Branche
Die Daten zeigen, dass Fertigung, Dienstleistungen und Gesundheitswesen 2024 zu den am häufigsten angegriffenen Branchen zählten. Die Verteilung der Angriffe macht jedoch deutlich: Keine Branche ist immun.
Branche Gemeldete Vorfälle
Fertigung 538
Dienstleistungen 496
Gesundheit/Pharma 406
Transport 372
IT/Telekommunikation 354
Öffentlicher Sektor/Gesellschaft 274
Quelle: Ecrime.ch
Zahlungsquote im Vergleich zur Angriffsquote:
Die Daten deuten darauf hin, dass die Lösegeldzahlungen 2024 zurückgingen, während die Zahl der gemeldeten Vorfälle stieg. Das könnte bedeuten, dass Ransomware-Gruppen mehr Angriffe durchführen, um geringere Zahlungserfolge auszugleichen.
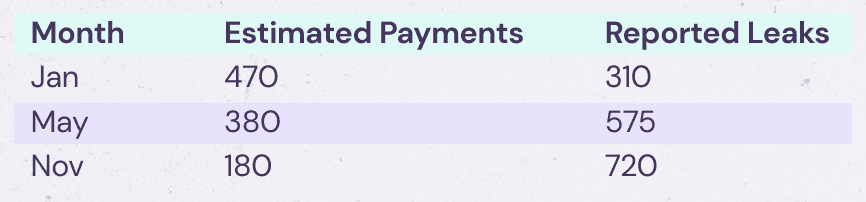
Quelle: „The 2025 Crypto Crime Report“ von Chainalysis
Störung von Ransomware-Gruppen
Strafverfolgungsbehörden haben Ransomware-Gruppen zunehmend ins Visier genommen; die Abschaltung von LockBit im Februar 2024 war ein bemerkenswerter Erfolg. An dieser gemeinsamen Operation waren mehrere Länder beteiligt, was zeigt, welche internationale Zusammenarbeit der Kampf gegen Ransomware erfordert. Die Erfahrung lehrt jedoch, dass gestörte Gruppen sich oft neu organisieren oder Affiliates zu neuen Operationen wechseln.
Ransomware-Betroffene nach Unternehmensgröße
Ransomware-Angriffe treffen Organisationen jeder Größe. Die Daten deuten darauf hin, dass große Unternehmen weiterhin Ziele sind, kleinere Organisationen aber häufig betroffen sind und sich bei der Wiederherstellung wegen begrenzter Ressourcen oft schwertun.
Unternehmensgröße Gemeldete Vorfälle
50 Mitarbeitende 1.589
200 Mitarbeitende 846
1.000 Mitarbeitende 513
Quelle: Ecrime.ch
Strategien zur Eindämmung und Vorbeugung
Der Cyberangriff auf die British Library Ende 2023, dessen Störungen die Institution bis weit in das Jahr 2024 beschäftigten, zeigt die langfristigen Folgen von Ransomware. Vorbeugung bleibt die wirksamste Abwehr. Organisationen sollten Folgendes berücksichtigen:
Patchen und Schwachstellenmanagement: Die meisten Ransomware-Angriffe nutzen bekannte Schwachstellen aus. Regelmäßiges Patchen kann diese Einstiegspunkte schließen.
Starke Authentifizierung: Multi-Faktor-Authentifizierung (MFA) und Passkeys senken das Risiko von Angriffen über Zugangsdaten.
Phishing-Bewusstsein und -Erkennung: Ransomware beginnt häufig mit Phishing. Schulungen und E-Mail-Sicherheitslösungen senken das Risiko.
Proaktive Sicherheitsüberwachung: Die Zusammenarbeit mit einem Sicherheitsanbieter stärkt Erkennung und Reaktion.
Der Rückgang der Ransomware-Zahlungen 2024 ist eine erfreuliche Entwicklung, doch die weiter steigende Zahl der Angriffe zeigt, dass Organisationen wachsam bleiben müssen. Eine starke Sicherheitslage in Verbindung mit proaktiver Überwachung und Incident Response bleibt entscheidend, um die Folgen von Ransomware zu begrenzen.
Die Wege der Schadsoftware verschieben sich
Während sich die Cyberabwehr weiterentwickelt, passen Bedrohungsakteure ihre Auslieferungswege fortlaufend an, um der Erkennung zu entgehen und sich möglichst dauerhaft festzusetzen. Klassische Methoden wie E-Mail-Phishing und Exploit-Kits bleiben verbreitet, doch Angreifende nutzen zunehmend Browsererweiterungen und Malvertising als unauffälligere Alternativen. Diese Methoden setzen am Verhalten der Nutzenden und an Wiederherstellungsprozessen an und sind daher besonders wirksam, um Geräte selbst nach einer Bereinigung erneut zu infizieren.
Beispiele für die Ausnutzung:
Browsererweiterungen, besonders in Chrome, werden ausgenutzt, um Infostealer-Schadsoftware auszuliefern. Diese Methode ist besonders wirksam, weil die schädlichen Erweiterungen selbst nach einer Neuinstallation des Systems bestehen bleiben können. Nutzende bringen die Bedrohung häufig unwissentlich zurück, indem sie bei der Wiederherstellung ihre Browserprofile samt der infizierten Erweiterungen erneut importieren.
Malvertising-Kampagnen bringen Nutzende dazu, schädliche PowerShell-Befehle auszuführen, indem sie sie anweisen, den Code direkt in ihr System zu kopieren. Diese Kampagnen leiten Nutzende an, mit Windows + R den Dialog „Ausführen“ zu öffnen und die Befehle mit STRG + V einzufügen.

Bedrohungen im Fokus
Integrierte Microsoft-Werkzeuge als Hebel
Bedrohungsakteure machen vertrauenswürdige Microsoft-Werkzeuge zu leisen Waffen und nutzen integrierte Funktionen, um an der Abwehr vorbeizukommen und in Kundenumgebungen einzudringen. Durch den Missbrauch legitimer Dienste wie Quick Assist und Windows Hello können Angreifende Zugang aufbauen und unter dem Radar agieren. Diese Taktiken zeigen, wie dringend Organisationen die Sicherheit rund um vertrauenswürdige Anwendungen neu denken müssen, damit Komfort nicht mit Kompromittierung bezahlt wird.
Quick Assist: aus einem bequemen Werkzeug wird eine Cyberbedrohung
Quick Assist ist ein in Microsoft Windows integriertes Werkzeug, das Fernzugriff zur Unterstützung von Endnutzenden erleichtert. Es erlaubt einer Person an einem anderen Endpunkt, sich mit dem Zielgerät zu verbinden und es zu steuern – mit einem eindeutigen Code, den die Zielperson von ihrem Gerät mitteilen muss. Da das Werkzeug vorinstalliert ist, kann es von Bedrohungsakteuren missbraucht werden, die sich mit Social Engineering als technischer Support ausgeben, um in den Zielendpunkt einzudringen.
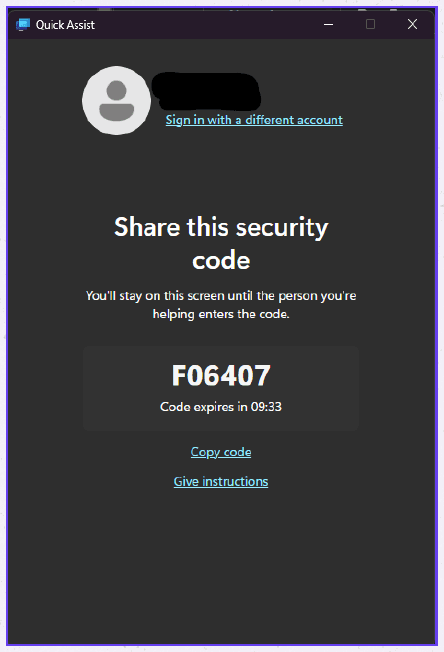
Überblick über den Angriffsweg
Spam-Bombe: Der Angreifer überschüttet das E-Mail-Konto oder Telefon der Zielperson mit einer großen Menge Spam und stört so die normale Kommunikation. Diese Taktik soll die Empfangenden überwältigen und ein Gefühl von Dringlichkeit und Verwirrung erzeugen.
Gefälschter technischer Support: Hier richtet der Angreifer eine betrügerische Website ein, die sich als technischer Support ausgibt, um die Zielperson dazu zu bringen, die dort angezeigte Telefonnummer anzurufen.
Missbrauch von Quick Assist: Ruft die Zielperson die Betrugshotline an, weist der Angreifer sie an, QuickAssist.exe zu starten – ein legitimes, auf Windows-Systemen vorinstalliertes Microsoft-Werkzeug. Indem er einen Code für eine Quick-Assist-Sitzung bereitstellt, erlangt der Angreifer die Fernsteuerung über den Rechner.
Mögliche Aktivitäten nach dem Zugriff
Ein Bedrohungsakteur könnte dieses Werkzeug nutzen, um Schadsoftware auf dem Gerät auszubringen und damit verschiedene schädliche Aktivitäten zu ermöglichen, darunter:
Persistenz: Der Bedrohungsakteur richtet Mechanismen ein, um dauerhaft Zugang zum kompromittierten Endpunkt zu behalten – etwa Änderungen in der Registry, geplante Aufgaben oder eine Backdoor.
Ausführung: Weitere Schadsoftware oder Skripte werden ausgebracht, um das System weiter zu kompromittieren, möglicherweise durch Fernbefehle oder das Herunterladen weiterer Payloads.
Command and Control (C2) und Datenabfluss: Der Angreifer kommuniziert mit einem externen Server, um Befehle zu empfangen und sensible Daten vom Rechner abzuführen – darunter persönliche Dateien, Zugangsdaten und Systeminformationen.
Datendiebstahl: Der Angreifer kann Dateien durchsuchen, Zugangsdaten abgreifen oder vertrauliche Informationen entnehmen, die für weitere Angriffe genutzt oder auf Untergrundmärkten verkauft werden.
Sabotage des Systems: Der Angreifer könnte Sicherheitssoftware abschalten, Dateien zur Erpressung verschlüsseln (Ransomware), Systemeinstellungen verändern oder wichtige Daten beschädigen, um den Betrieb zu stören und der Erkennung zu entgehen.
Eindämmung und Empfehlungen
Sensibilisierung:
Klären Sie Nutzende über die Risiken von Spam-Bomben und gefälschtem technischem Support auf.
Betonen Sie, wie wichtig es ist, Rufnummern zu prüfen und unaufgeforderte technische Hilfe abzulehnen.
Technische Schutzmaßnahmen
Deaktivieren Sie Quick Assist per Gruppenrichtlinie auf Unternehmensgeräten, auf denen es nicht ausdrücklich benötigt wird.
Überwachen und protokollieren Sie die Nutzung von QuickAssist.exe, um auffällige Aktivitäten zu erkennen.
Windows Hello
Windows Hello ist Microsofts Technologie für passwortlose Authentifizierung, die Sicherheit erhöhen und gleichzeitig den Komfort verbessern soll. Sie unterstützt biometrische Verfahren (Gesichtserkennung, Fingerabdruck) oder PIN und gliedert sich in:
Windows Hello, Microsofts System für passwortlose Authentifizierung, mit dem sich Nutzende per Biometrie (Fingerabdruck/Gesicht) oder PIN anmelden.
Windows Hello for Business (WHfB), das diese Authentifizierung über Single Sign-On (SSO) auf Microsoft Entra (Azure AD) und Drittanbieter-Apps ausweitet.
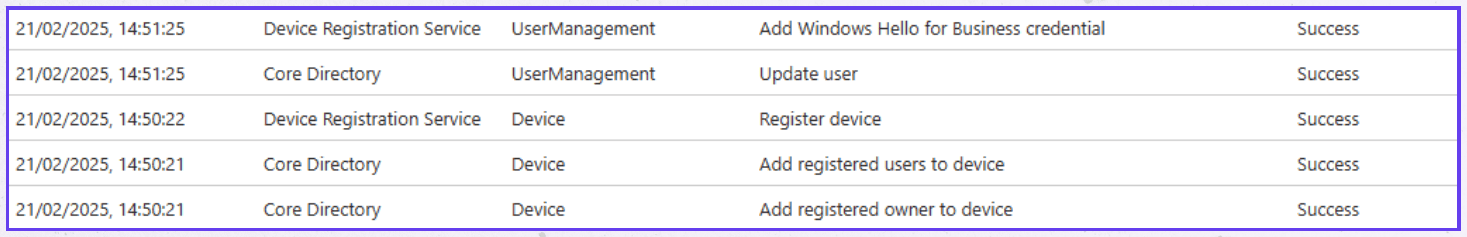
Windows Hello gilt häufig als phishing-resistent, da die Authentifizierung an ein bestimmtes Gerät gebunden ist. Angreifende haben jedoch Wege gefunden, diesen Schutz zu umgehen, und kompromittieren damit sowohl Persistenz als auch die Sicherheit der Multi-Faktor-Authentifizierung (MFA).
Wie Angreifende Windows Hello ausnutzen
Geräteregistrierung und MFA-Umgehung
Angriffsart: Registrierung eines fremden Geräts oder Umgehung der MFA
In manchen fehlkonfigurierten Unternehmensumgebungen können Angreifende mit gültigen Zugangsdaten ein neues Gerät für Windows Hello for Business registrieren und sich ohne Passwort authentifizieren.
Beispiel aus der Praxis: Stiehlt ein Angreifer die Active-Directory-Zugangsdaten einer Person, könnte er sein eigenes Gerät mit WHfB registrieren und dauerhaften Zugang erhalten.
Missbrauch von Schlüsseln in Active Directory und Azure AD
Angriffsart: gestohlene oder kompromittierte Authentifizierungsschlüssel
WHfB ersetzt Passwörter durch asymmetrische Schlüsselpaare, die im TPM oder in Software liegen.
Angreifende können private Schlüssel ins Visier nehmen, wenn sie:
Zugang zu einem kompromittierten Endpunkt erlangen.
eine schwach geschützte TPM-Implementierung ausnutzen.
Schlüssel in Umgebungen ohne Hyper-V-Absicherung aus dem Speicher extrahieren.
Sicherheitsempfehlungen
Sicherheitsteams müssen vertrauenswürdige Anwendungen und Authentifizierungsmechanismen neu denken, um solche Angriffe zu verhindern:
Überwachen und prüfen Sie Geräteregistrierungen, um unbefugte Windows-Hello-Registrierungen in Entra ID und Active Directory zu erkennen.
Erzwingen Sie strikte Richtlinien für bedingten Zugriff, damit WHfB nur auf verwalteten und konformen Geräten registriert werden kann.
Aktivieren Sie FIDO2-Sicherheitsschlüssel für phishing-resistente Authentifizierung und deaktivieren Sie softwarebasierte biometrische Authentifizierung.
Verlangen Sie TPM 2.0 für WHfB-Schlüssel und erzwingen Sie Credential Guard, um das Extrahieren von Schlüsseln und Relay-Angriffe zu verhindern.
Entziehen Sie kompromittierte Windows-Hello-Anmeldeinformationen, indem Sie unbefugte Geräte entfernen und WHfB-Registrierungen zurücksetzen.
Prüfen Sie Entra-ID-Anmeldungen und Authentifizierungsprotokolle regelmäßig auf Auffälligkeiten. Wer diese sich wandelnden Taktiken adressiert, stellt sicher, dass Komfort nicht auf Kosten der Sicherheit geht.
Phishing
Phishing-E-Mails bleiben eine erhebliche Bedrohung, da sie weiterhin ein verbreiteter Einstiegspunkt für Bedrohungsakteure sind. Ontinue hat mehrere Trends bei Phishing-Maschen beobachtet, mit denen Nutzende wirksam auf Man-in-the-Middle-Seiten (AiTM) gelockt wurden, was zum Diebstahl ihrer Zugangsdaten und Sitzungstoken führte.
Legitime Seiten als erste Landingpage
Die URLs in Phishing-E-Mails führen häufig auf legitime Websites, die Nutzende dann auf eine unauffälligere, schädliche Domain weiterleiten. Diese Taktik hilft, E-Mail-Sicherheitsmechanismen zu umgehen, die URLs prüfen, und wirkt auf Nutzende vertrauter, was die Interaktionswahrscheinlichkeit erhöht. Zu solchen Seiten gehören kompromittierte SharePoint-Domains, Microsoft Forms, WeTransfer und Google Drive.
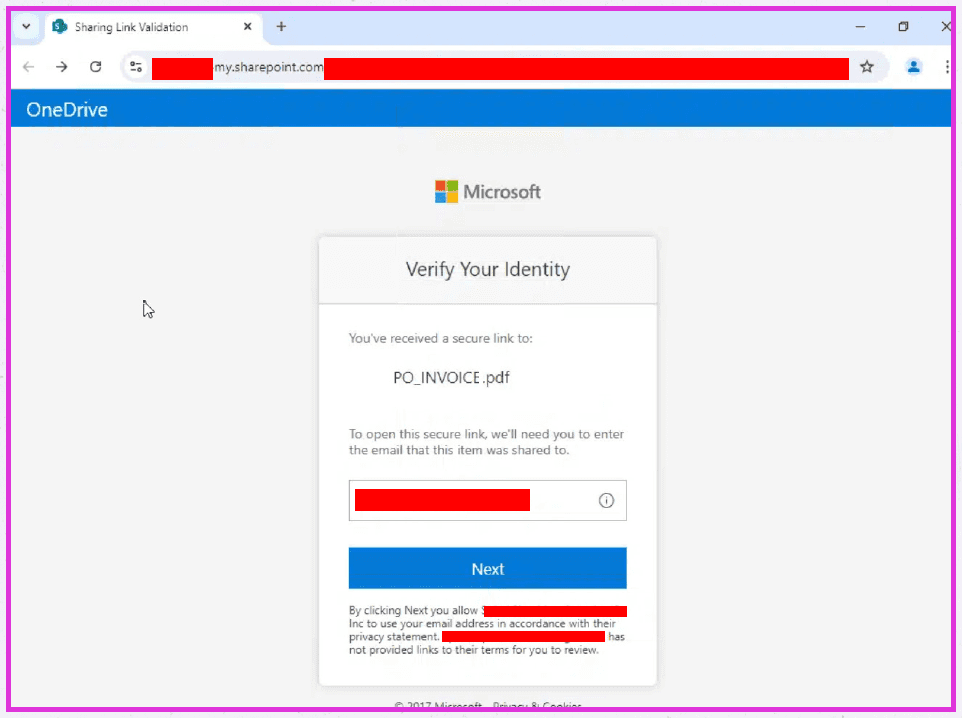
Absenderadressen mit „noreply“
Passend zur obigen Taktik nutzen Bedrohungsakteure häufig legitime „No-Reply“-Adressen (z. B. „noreply@wetransfer.com“), um Phishing-E-Mails zu senden. So lassen sich Sicherheitsprüfungen umgehen, die die Absenderadresse bewerten, und die Nachricht erscheint den Empfangenden legitimer.
Legitime Domains zur Weiterleitung
Ontinue hat zudem beobachtet, dass Bedrohungsakteure häufig legitime Domains mit unauffälligen URLs ausnutzen – etwa von google.com, apple.com und bing.com –, um Nutzende auf AiTM-Seiten umzuleiten. Diese legitimen Domains helfen, der Erkennung zu entgehen.
Vishing
Ontinue hat in den vergangenen sechs Monaten einen deutlichen Anstieg von Vishing-Angriffen als Methode zur Erstkompromittierung von Hosts beobachtet. Vishing ist besonders wirksam, weil es die automatisierten Sicherheitsfilter umgeht, die Phishing-E-Mails passieren müssen. Zudem fehlt den meisten Organisationen Telemetrie über Telefonanrufe auf die Mobilgeräte ihrer Nutzenden, was ihre Fähigkeit zur Erkennung und Eindämmung weiter verringert. Die Bedrohungsakteure versuchen, Nutzende dazu zu bringen, ihnen Fernzugriff auf den Host zu gewähren – über Werkzeuge wie Quick Assist oder ScreenConnect. Haben die Akteure die Kontrolle, infizieren sie den Host mit ihren Malware-Loadern.
Microsoft berichtet, dass die APT-Gruppe Storm-1811 diese Technik 2024 besonders aktiv genutzt hat. Das Ziel ist meist die Black-Basta-Ransomware.
Zwei Techniken sind Ontinue besonders aufgefallen, mit denen Bedrohungsakteure vor Vishing-Angriffen fiktive Szenarien aufbauen:
E-Mail-Bombing – eine Taktik, bei der Bedrohungsakteure die Postfächer mehrerer Nutzenden mit einer überwältigenden Menge Junk-Mails überfluten und damit unbenutzbar machen. Im Anschluss geben sich die Angreifenden als Help-Desk-Personal aus, rufen die Betroffenen an und behaupten, sie bräuchten Fernzugriff auf deren Systeme, um das Problem zu lösen. Diese Social-Engineering-Technik nutzt Frust und Dringlichkeit aus und erhöht die Wahrscheinlichkeit, dass Zugang gewährt wird.
Malvertising – Ontinue hat häufig beobachtet, dass Nutzende von schädlicher Werbung auf Webseiten umgeleitet werden, die ihnen vortäuschen, ihr Gerät sei kompromittiert, und sie drängen, eine angebliche „Microsoft Support“-Nummer anzurufen. Anschließend versuchen die Bedrohungsakteure, die Nutzenden zur Installation einer Remote-Desktop-Anwendung zu bewegen und die Kontrolle über den Rechner zu erhalten.
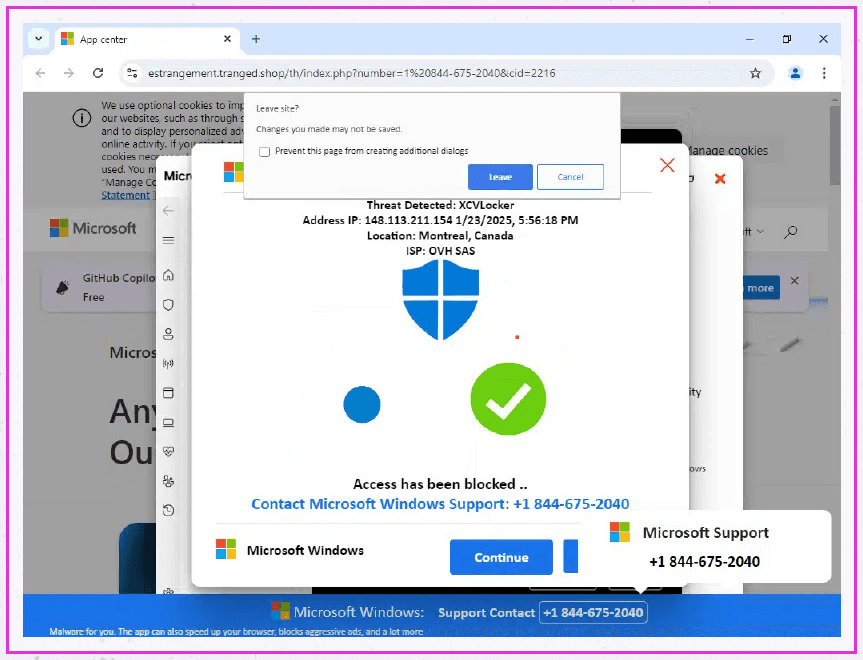
Vishing wird unter Bedrohungsakteuren immer beliebter, weil sie weiter auf künstliche Intelligenz setzen. Mit KI-gestütztem Voice Cloning können Cyberkriminelle sehr realistische Audio-Deepfakes erzeugen, vertraute Personen imitieren und Betroffene so dazu bringen, sensible Informationen preiszugeben oder Geld zu überweisen. Das ATO-Team hat einen erstaunlichen Anstieg von 1.633 % bei Vishing-Vorfällen gegenüber dem Vorquartal beobachtet, häufig im Zusammenhang mit Webseiten auf „.shop“-Domains. Da Bedrohungsakteure ihre Taktiken weiter verfeinern, erwartet das ATO-Team, dass Vishing 2025 und darüber hinaus eine zunehmende Bedrohung bleibt.
Angriffe auf Netzwerke und Entwicklung von Zero-Days
Seit Anfang 2024 beobachten wir eine Zunahme aktiv ausgenutzter Zero-Day-Schwachstellen in verschiedenen Netzwerksicherheitsprodukten. Das Advanced Threat Operations Team (ATO) von Ontinue hat diese Bedrohungen am 25. Oktober gemeldet.
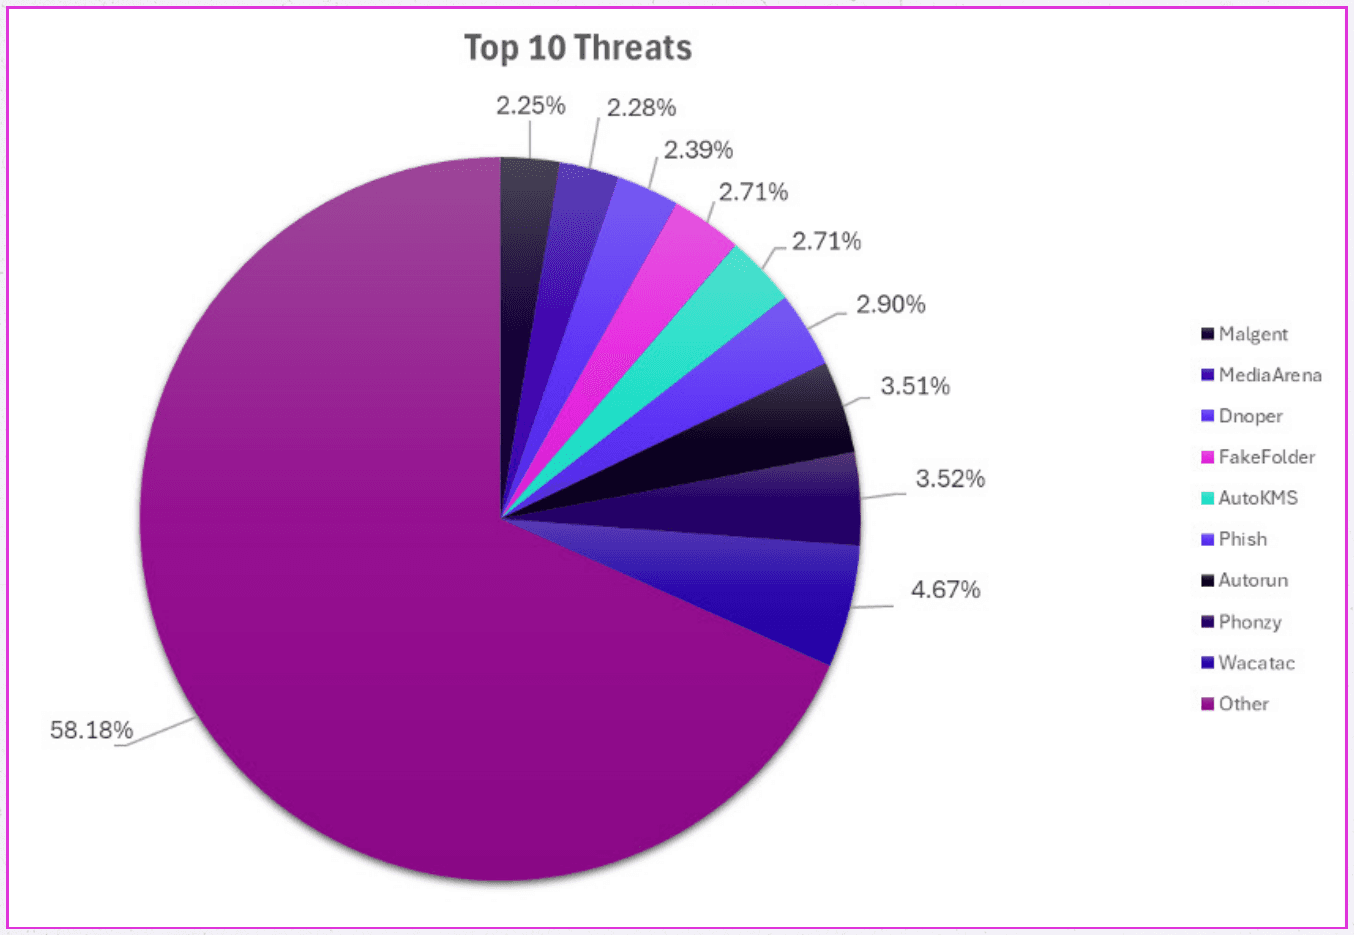
Verschiedene Quellen – etwa das britische National Cyber Security Centre, Sicherheitsforschende und Fachberichte – warnen davor, dass ins Internet gerichtete Dienste und besonders Edge-Netzwerkgeräte im Fokus kontinuierlicher und weithin erfolgreicher offensiver Sicherheitsentwicklung stehen.
Wie groß ist die Bedrohung?
Staaten verfügen über eigene offensive Cybereinheiten. Ihre Größe variiert, doch die größten Cyberarmeen können mehrere tausend Mitglieder umfassen – Militärpersonal, Subunternehmer aus der Verteidigungsindustrie und universitäre Forschungsteams. Viele dieser Teams befassen sich ausschließlich mit der umfassenden Untersuchung wirkungsvoller Produkte und Dienste, mit dem erklärten Ziel, Exploits zu entwickeln und zu Waffen zu machen.
Wie werden Zero-Day-Schwachstellen gemeldet?
Am häufigsten werden Zero-Day-Schwachstellen gemeldet, weil Analystinnen, Analysten und Intelligence-Teams Vorfalluntersuchungen zurückverfolgen. Diese Arbeit erfolgt häufig gemeinsam mit den Anbietern, die die ausgenutzten Produkte und Dienste gebaut haben.
Schwachstellenforschung ist teuer und erfordert viel Ressourcen und Personal. Der Einsatz eines Zero-Days muss sorgfältig geplant werden: Einmal genutzt, besteht ein hohes Risiko, dass er entdeckt und anschließend geschlossen wird. Zero-Days werden von APT-Gruppen vor allem eingesetzt:
bei besonders wirkungsvollen Zielen (z. B. Regierungen)
dort, wo langfristiger Zugang und Unentdecktbleiben wichtig sind
Die (Wieder-)Verwendung von Zero-Days
Staatliche Akteure sind hoch organisiert. Sobald Kampagnen entdeckt oder offengelegt werden, folgt fast unmittelbar eine breitere Welle von Cyberangriffen mit demselben zur Waffe gemachten Exploit, für andere Zwecke. Dieses effektive Teilen hat den wirtschaftlichen Nutzen zugunsten der Angreifenden erhöht.
Was können Sicherheitsteams tun?
Ist ein System angreifbar und online, wird es innerhalb von Stunden getroffen – es geht nicht um ob, sondern um wann. Angreifende scannen fortlaufend den gesamten IPv4-Adressraum, exponierte Dienste werden also fast sofort entdeckt. Sicherheitsteams müssen belastbare Verfahren für Notfall-Patches bei ins Internet gerichteten Diensten und Edge-Geräten etablieren. Je nach betrieblichem und geschäftlichem Risiko sollte das Patchen idealerweise innerhalb von Stunden erfolgen, nicht von Tagen – und sicher nicht von Wochen. Die Haustür auch nur kurz offen zu lassen, führt fast zwangsläufig zu kostspieligen Aufräumarbeiten im Netzwerk, selbst wenn nur ein kompromittiertes Edge-Gerät entdeckt wird.
Zero-Days im Vergleich zu „normalen“ Schwachstellen
Mehreren Forschungsberichten zufolge erfolgt die überwiegende Mehrheit der Angriffe weiterhin über regulär gemeldete Schwachstellen. Grund ist die schiere Zahl öffentlich bekannter, leicht ausnutzbarer Schwachstellen, die auch weniger erfahrene Angreifende problemlos zu Waffen machen können.
Bemerkenswerte Nachrichten und wachsende Bedrohungen
Die Zunahme von IoT- und OT-Bedrohungen
Bei Cybersicherheit denken wir meist an IT-Netze und Unternehmenssysteme – aber was ist mit den unzähligen Geräten, die außerhalb der klassischen IT-Aufsicht laufen? Industriemaschinen, Stromnetze, Überwachungskameras und selbst smarte Thermostate fallen unter Operational Technology (OT) und das Internet der Dinge (IoT). Anders als in Unternehmens-IT-Umgebungen fehlen diesen Geräten oft zentrale Sicherheitskontrollen, was sie zu attraktiven Zielen macht. Da Angreifende ihren Fokus auf diese kritischen Systeme verlagern, müssen Unternehmen ihre Sicherheitsstrategien überdenken und die wachsenden Risiken in IoT- und OT-Umgebungen einbeziehen.
Wenn Consumer-Technik und Spezialtechnik aufeinandertreffen
Zur Vereinfachung lässt sich IoT als Teilmenge von OT betrachten, auch wenn IoT-Geräte in erster Linie für Verbraucherinnen und Verbraucher und für nicht-industrielle Nutzung entwickelt und vermarktet werden.
Tatsächlich landen IoT-typische Kombinationen aus Hardware und Software häufig in OT-Produkten, die äußerlich robust gebaut, innen aber ähnlich oder sogar identisch mit günstigen Consumer-Geräten sind. Bemerkenswert ist, dass IoT-Geräte in der Regel so gebaut sind, dass sie fern und autonom arbeiten, ohne an einen Laptop oder ein anderes Gerät angeschlossen zu sein.
Obwohl sie nur wenige oder einige Dutzend Dollar kosten, enthalten IoT-Geräte meist einen eigenen, vollständigen Miniaturcomputer, der in einen einzigen Chip verpackt ist – ein SoC, kurz für System-on-Chip.
Sie laufen üblicherweise mit einem Allzweck-Betriebssystem, häufig einer abgespeckten Linux-Distribution, bringen eigene Funkhardware mit, oft Bluetooth und Wi-Fi, und arbeiten mit eigenem, per USB aufladbarem Akku.
Heute sehen wir, dass selbst klar auf Verbraucherinnen und Verbraucher ausgerichtete Geräte aus mehreren wichtigen Gründen direkt und indirekt in und auf Unternehmensnetzen landen:
Beschäftigte im Homeoffice hängen ihre IoT-Geräte oft an dasselbe Heimnetz wie ihre Arbeitslaptops und -telefone, sodass die IoT-Geräte im Netz direkt neben den Arbeitsrechnern liegen.
IoT-Geräte wie Webcams und Lichtschalter unterscheiden nicht zwischen Firmen- und Heimnetz, also lassen sie sich am Arbeitsplatz einfach und bequem in Betrieb nehmen – mit oder ohne Zustimmung der IT- oder Sicherheitsabteilung.
OT-Geräte außerhalb des Consumer-Bereichs können auf IoT-ähnlicher Technik beruhen, sodass selbst Spezialgeräte wie Wetterstationen oder Anlagensteuerungen durch dieselben längst bekannten Schwachstellen angreifbar sein können wie Produkte von der Stange.
Typischer Missbrauch von IoT/OT
Wenn IoT-Geräte auf den Preis hin gebaut werden, gilt das oft auch für ihre Firmware. IoT-Webdienste setzen zum Beispiel häufig auf abgespeckte Netzwerksoftware, die mit Root-Rechten läuft und ihre Konfiguration schlicht dadurch vornimmt, dass sie von Nutzenden gelieferte Daten über eine Kommandozeile an das System weitergibt.
Das macht IoT-Geräte notorisch anfällig für Command Injection, Remote Code Execution und Rechteausweitung.
Diese Geräte mit geringer Sicherheit haben meist ausgehenden Internetzugang, selbst wenn sie neben Arbeitsrechnern stehen. Dadurch lassen sich gehackte oder schlecht konfigurierte IoT-Produkte für ein breites Spektrum von Cyberverbrechen ausnutzen.
Dazu gehören:
Verteilte Denial-of-Service-Angriffe (DDoS). Indem sie harmlos wirkenden, aber nutzlosen Netzwerkverkehr auf ausgewählte Ziele richten, können kompromittierte IoT-Geräte Ihre internen Netze beeinträchtigen – oder den Verdacht für Angriffe auf Dritte auf Sie lenken.
Netzwerkkartierung und Schwachstellen-Scans. Übernommene IoT-Geräte können Ihre privaten Netze typischerweise von innen kartieren und angreifbare Systeme melden – für den sofortigen kriminellen Gebrauch oder zum Verkauf in Darknet-Foren.
Backdoors für Fernzugriff. Unsichere Geräte lassen sich missbrauchen, um Reverse Shells aufzubauen: Das kompromittierte Gerät „ruft nach Hause“ und verbindet sich nach außen, nutzt dann aber den eingehenden Kanal dieser Verbindung, um Kriminellen von außen eine Eingabeaufforderung im Netzwerk zu geben.
Versteckte VPN-Dienste. Manche Kriminelle haben sich darauf spezialisiert, über Backdoors auf IoT-Geräten versteckte Proxys oder VPN-Server einzurichten, um Ihre Bandbreite und Ihre Netzidentität an andere Kriminelle zu „vermieten“. Zurück bleiben Sie – mit den Nachfragen von Aufsichtsbehörden, Anwälten und Strafverfolgung.
Klickbetrug. Indem sie ausgehende Webanfragen aus einer breiten Palette an sich vertrauenswürdiger Netze auslösen, können Cyberkriminelle häufig Werkzeuge zur Betrugserkennung umgehen. Andere Kriminelle zahlen bereitwillig für künstliche Klicks und Empfehlungen – etwa um unlautere Werbeeinnahmen zu erzielen, Falschnachrichten zu verbreiten oder dubiose Produkte und Dienste glaubwürdig erscheinen zu lassen.
Unbefugte Konfiguration und Manipulation von Systemen. Falsch konfigurierte Geräte können am Ende von unbefugten Besuchenden von außen verwaltet werden. Das ist schon besorgniserregend, wenn das Gerät einen Live-Videostream eines Sicherheitsbereichs liefert – potenziell verheerend aber, wenn es Hochwasserschutzventile oder Schaltanlagen in einem Stromnetz regelt.
Aktuelle Angriffsszenarien in IoT/OT
Der schnelle Anstieg von IoT- und OT-Bedrohungen stellt Verteidigende vor eine große Herausforderung, denn diesen Geräten fehlen häufig dieselben Sicherheitskontrollen und dieselbe Transparenz wie klassischen IT-Systemen. Anders als in Unternehmensnetzen, wo Sicherheitsteams Überwachungswerkzeuge ausrollen und strikte Richtlinien durchsetzen können, laufen IoT- und OT-Umgebungen oft in Silos – mit wenig Aufsicht und begrenzter Fähigkeit, Bedrohungen zu erkennen oder darauf zu reagieren. Diese fehlende Transparenz macht es schwer, das tatsächliche Ausmaß des Risikos zu messen; die Angriffe der letzten Zeit haben jedoch gezeigt, wie angreifbar diese Systeme sind. Von großflächigen Botnets, die ungepatchte IoT-Geräte nutzen, bis zu ausgefeilten Staatsakteuren, die industrielle Steuerungssysteme angreifen, ist die Lage eindeutig: IoT- und OT-Bedrohungen nehmen nicht nur an Häufigkeit zu, sondern auch an Komplexität und Wirkung.
Beispiele für IoT/OT-Angriffe aus dem Jahr 2024:
Bedrohungsakteur Matrix – Dieser zweigleisig vorgehende Akteur griff sowohl Clouddienste (z. B. Hadoop-Cluster) als auch IoT-Geräte wie Webcams, DVRs und Heimrouter an und führte weitreichende DDoS-Kampagnen durch.
DDoS-Angriffe auf Mirai-Basis – Ein nicht benannter Bedrohungsakteur nutzte alte Mirai-Schadsoftware für großflächige globale DDoS-Angriffe und zeigte damit, wie beständig die Gefahr wiederverwendeter Schadsoftware ist.
Zunehmende IoT-Malware-Infektionen – Forschende meldeten einen Anstieg der IoT-Infektionsversuche um 12 %; die meisten aktiven Varianten stammen von den Botnets Mirai und Bashlite, die Angriffe starten und sich selbst aktualisieren können, um der Erkennung zu entgehen.
Abschaltung des Flax-Typhoon-Botnets – Das US-Justizministerium zerschlug ein Botnet mit 20.000 Knoten, das von Flax Typhoon betrieben wurde (nach Einschätzung mit Sitz in China). Während der Abschaltung sah sich das FBI Vergeltungs-DDoS-Angriffen aus noch nicht zerschlagenen Teilen des Botnets ausgesetzt.
Flax Typhoons Kampagne Raptor Train – Diese Gruppe hat über Jahre IoT-Geräte mit Malware-Varianten infiziert und erneut infiziert, die auf den Architekturen ARM, MIPS, Intel, SH4 und PPC laufen.
Rückkehr von Volt Typhoon – Trotz einer Abschaltung durch die US-Regierung beobachteten Forschende erneute Aktivität von Volt Typhoon, das nicht patchbare Heimrouter am Ende ihres Lebenszyklus ausnutzt, um Cyberoperationen zu verschleiern.
Gefahren für europäische Stromnetze – Forschende fanden Schwachstellen in einem weit verbreiteten Protokoll zur Fernsteuerung von Strom und zeigten, dass nicht authentifizierte Befehle bis zu 40 GW Stromversorgung stören und damit Spannungsabfälle oder Stromausfälle auslösen könnten.
Schwachstellen in Wassersystemen – Die US-Regierung warnte vor fehlkonfigurierten Steuerungssystemen in Wasserwerken. Pro-russische Akteure konnten Berichten zufolge Pumpenparameter verändern, Alarme abschalten und Betreibende aus ihren Systemen aussperren.
Best Practices zur Absicherung von IoT- und OT-Assets
Vollständige Transparenz über IoT- und OT-Assets herstellen
Führen Sie ein aktuelles Verzeichnis aller verbundenen Geräte, einschließlich nicht genehmigter Schatten-IoT/OT-Systeme.
Nutzen Sie Werkzeuge zur Netzwerküberwachung, um IoT/OT-Verkehr getrennt von klassischen IT-Assets zu erkennen und zu klassifizieren.
Netze segmentieren und Zugriff beschränken
Trennen Sie IT-, OT- und IoT-Geräte in eigene Netzzonen, um die Seitwärtsbewegung von Angreifenden zu verhindern.
Erzwingen Sie das Prinzip der geringsten Rechte und beschränken Sie die direkte Internetverbindung von IoT/OT-Geräten.
Bedrohungen fortlaufend überwachen und darauf reagieren
Setzen Sie Lösungen zur Bedrohungserkennung ein, die Auffälligkeiten in IoT/OT-Umgebungen erkennen.
Integrieren Sie IoT/OT-Risiken in das übergreifende Incident-Response-Konzept der Organisation.
Die 15 häufigsten echten Treffer in Ontinue ION MXDR
Das ATO-Team von Ontinue hat die 15 häufigsten echten Treffer über die ION-Kundenbasis hinweg ermittelt und damit die zentralen Cyberbedrohungen für Organisationen im zweiten Halbjahr 2024 sichtbar gemacht. Zu den häufigsten Bedrohungen zählten Infostealer, neu auftretende Bedrohungen, Adversary-in-the-Middle-Angriffe (AiTM), der Fernzugriffstrojaner PlugX (vor allem gegen NGOs), verdächtige PowerShell- und DLL-Aktivität sowie Phishing – häufig mit Erstzugriff als Folge.
In diesem Jahr traten AiTM-Angriffe als dominierendes Thema hervor, begleitet von erheblicher Aktivität durch PlugX, Command-and-Control-Verkehr (C2) und Phishing-Kampagnen. Das ATO-Team beobachtete zudem einen deutlichen Anstieg neu auftretender Bedrohungen und von Infostealern, was auf veränderte Taktiken der Bedrohungsakteure hindeutet.
Hier die 15 häufigsten echten Treffer, die die Ontinue ION Platform gemeldet hat:
AO-EXE-MDFE-04 – Mögliche Lumma-Stealer-Aktivität über einen PowerShell-Download
Verdächtige DLL, gestartet von einem ungewöhnlichen Ort
Verdächtige Prozessausführung durch Rundll32.exe
EX-CRE-AAD-01 – Password-Spray-Angriff auf Anwendungen in Microsoft Entra ID
Mögliche Aktivität des Fernzugriffstrojaners PlugX (RAT)
Verdächtiger PowerShell-Befehl in der Windows-Registry erkannt
Möglicher Erstzugriffsversuch durch eine neu auftretende Bedrohung
Verbindung zu einer AiTM-Phishing-Seite, Hinweis auf Versuche des Zugangsdatendiebstahls
Infostealer-Schadsoftware im aktiven Einsatz
1EX-INA-AAD-02 – Möglicher AiTM-Phishing-Versuch gegen Microsoft Entra ID
Ausführung von kodiertem PowerShell, Hinweis auf Verschleierungstaktiken
Ausführung eines PowerShell-Befehls durch einen verdächtigen Prozess
AO-INA-MDO-AADIP-01 – Korrelation zwischen dem Klick auf eine potenziell schädliche URL und AADIP-Alarmen
Verdächtige URL angeklickt, möglicherweise mit Schadsoftware oder Zugangsdatendiebstahl als Folge
EX-INA-AAD-01 – Risikobehafteter Anmeldeversuch mit einer neu registrierten MFA-Methode
Diese Erkenntnisse zeigen den anhaltenden und sich wandelnden Charakter von Cyberbedrohungen: Gegner verfeinern ihre Methoden fortlaufend, um Sicherheitsmaßnahmen zu umgehen. Das ATO-Team von Ontinue bleibt wachsam und nutzt Threat Intelligence in Echtzeit sowie proaktive Erkennung, um Organisationen vor diesen fortgeschrittenen Bedrohungen zu schützen.
Cybersicherheit ernst nehmen
Um neu auftretende Bedrohungen einzudämmen, sollten Organisationen die folgenden Sicherheitsmaßnahmen umsetzen:
Ransomware-Abwehr stärken
Erzwingen Sie regelmäßige Datensicherungen mit Offline-Speicherung.
Setzen Sie Lösungen für Endpoint Detection and Response (EDR) ein.
Nutzen Sie Threat Intelligence, um Ransomware-Indikatoren proaktiv zu erkennen.
Authentifizierung absichern
Erzwingen Sie Multi-Faktor-Authentifizierung (MFA) mit phishing-resistenten Verfahren (z. B. FIDO2-Sicherheitsschlüssel).
Überwachen und beschränken Sie Geräteregistrierungen, um unbefugten Zugriff zu verhindern.
Prüfen Sie Authentifizierungsprotokolle regelmäßig auf Auffälligkeiten.
Integrierte Systemwerkzeuge überwachen und absichern
Beschränken Sie den Zugriff auf Quick Assist und andere Werkzeuge für Fernunterstützung.
Erzwingen Sie strenge Richtlinien für Windows Hello, um unbefugte Geräteregistrierungen zu verhindern.
Prüfen Sie Sicherheitskonfigurationen regelmäßig, um Missbrauch nativer Werkzeuge zu erkennen und zu unterbinden.
Schnelles Patchen und Schwachstellenmanagement umsetzen
Etablieren Sie Verfahren für Notfall-Patches bei kritischen Zero-Day-Schwachstellen.
Priorisieren Sie Updates für Edge-Geräte und Netzwerksicherheitsprodukte.
Beobachten Sie fortlaufend neue Exploit-Veröffentlichungen und spielen Sie Patches zeitnah ein.
Web- und E-Mail-Sicherheit verbessern
Blockieren Sie nicht genehmigte Browsererweiterungen und überwachen Sie installierte Add-ons.
Schulen Sie Mitarbeitende darin, Malvertising und Phishing-Versuche zu erkennen.
Setzen Sie E-Mail-Filterlösungen ein, um AiTM-Phishing-Versuche zu erkennen.
Incident Response und Threat Hunting verbessern
Führen Sie regelmäßig Tabletop-Übungen durch, um Incident-Response-Pläne zu testen.
Nutzen Sie Threat Intelligence, um gegnerische Taktiken proaktiv zu erkennen.
Setzen Sie Verhaltensanalytik ein, um verdächtige Aktivität vor einer Kompromittierung zu erkennen.
Da Cyberbedrohungen sich weiter wandeln, müssen Organisationen bei der Cybersicherheit proaktiv vorgehen. Der Threat Intelligence Report für das zweite Halbjahr 2024 unterstreicht, wie wichtig schnelle Bedrohungserkennung, belastbare Authentifizierungskontrollen und eine agile Reaktionsstrategie sind. Mit diesen Best Practices können Unternehmen ihr Risiko senken und eine widerstandsfähigere Sicherheitslage gegen neu auftretende Bedrohungen aufbauen.
Mitwirkende
Das Team Advanced Threat Operations (ATO) von Ontinue setzt auf proaktive Erkennung, Analyse und Eindämmung von Bedrohungen, um unseren Kunden die Widerstandsfähigkeit zu geben, die die sich ständig wandelnde Bedrohungslandschaft erfordert.
Besonderer Dank gilt Will Bailey, ION Senior SOC Analyst, und Lenka Sykorova, Director of Threat Detection, für ihre Beiträge.


