
Auf einen Blick
4,45 Mio. USD
Durchschnittliche Kosten eines Datenschutzvorfalls
Zusammenfassung für Entscheider
Cyberangreifer gehen immer raffinierter vor und nutzen fortgeschrittene Techniken wie Social Engineering, Ransomware und Angriffe auf die Lieferkette, um die Abwehr von Organisationen zu durchbrechen. Da immer neue Bedrohungen und Taktiken zum Einsatz kommen, wird es für Organisationen zunehmend schwieriger, mit der aktuellen Bedrohungslage Schritt zu halten und wirksame Abwehrmaßnahmen umzusetzen.
Der allererste Bericht von Ontinue ist für das Team ein Moment von Stolz und Erfolg. Er markiert einen wichtigen Meilenstein auf unserem Weg, Cybersicherheits-Intelligence zu stärken und Kunden und Beteiligten wertvolle Erkenntnisse zu liefern.
Dieser Bericht gibt einen umfassenden Überblick über branchenspezifische Bedrohungen und aufkommende Trends, darunter:
Die Verbreitung vernetzter Geräte. Das Internet der Dinge (IoT) hat zu einer starken Verbreitung vernetzter Geräte geführt und damit die Angriffsfläche für Cyberkriminelle vergrößert. Jedes vernetzte Gerät ist ein möglicher Einstiegspunkt, über den Angreifende in das Netzwerk einer Organisation gelangen.
Sicherheitsfragen in der Cloud. Da immer mehr Organisationen ihre Daten und Anwendungen in die Cloud verlagern, wird die Sicherheit cloudbasierter Umgebungen entscheidend. Fehlkonfigurationen und unzureichende Sicherheitsmaßnahmen können jedoch sensible Daten unbefugtem Zugriff aussetzen.
Regulatorische Compliance. Organisationen unterliegen einer wachsenden Zahl von Cybersicherheitsvorschriften und Compliance-Anforderungen. Verstöße können empfindliche Strafen und Reputationsschäden nach sich ziehen.
Fehlendes Sicherheitsbewusstsein. Viele Sicherheitsvorfälle entstehen durch menschliche Fehler, etwa das Klicken auf schädliche Links oder das Hereinfallen auf Phishing. Das Sicherheitsbewusstsein der Mitarbeitenden durch Schulung und Aufklärung zu verbessern, ist entscheidend, um dieses Risiko zu senken.
Schwachstellen in der Lieferkette. Organisationen sind über komplexe Lieferketten immer stärker verflochten und damit anfällig für Angriffe auf Dritte und Lieferanten. Ein Vorfall an einer Stelle der Lieferkette kann sich auf viele Organisationen auswirken.
Neue Technologien. Die Einführung neuer Technologien wie künstliche Intelligenz, maschinelles Lernen und Quantencomputing bringt neue Sicherheitsherausforderungen und Risiken mit sich. Organisationen müssen vorausdenken, um diese Technologien wirksam gegen Cyberbedrohungen zu schützen.
Bemerkenswerte Datenschutzvorfälle 2023
Die durchschnittlichen Kosten eines Datenschutzvorfalls erreichten mit 4,45 Mio. USD einen Höchststand
X (früher Twitter)
Mehr als 220 Millionen E-Mail-Adressen von Nutzenden wurden von einem Hacker namens „Ryushi“ geleakt. Der Hacker forderte 200.000 USD für die gestohlenen Informationen. Nach einer Woche ohne Zahlung stellte er die Daten in einem Hackerforum zum Verkauf. Zwar wurden offenbar keine personenbezogenen Daten über die E-Mail-Adressen hinaus kompromittiert, doch der Vorfall birgt erhebliche Datenschutzrisiken. So lassen sich viele Menschen anhand ihrer E-Mail-Adresse leicht identifizieren – besonders, wenn sie ihren Namen oder den Namen ihres Unternehmens verwenden. Für Prominente und andere Personen des öffentlichen Lebens kann das besonders problematisch sein.
T-Mobile und AT&T
Beide Telekommunikationsunternehmen erlitten Datenschutzvorfälle, bei denen personenbezogene Daten von Millionen Nutzenden offengelegt wurden. Betroffen waren vollständige Namen, Adressen, Geburtsdaten, Kontonummern, Sozialversicherungsnummern und weitere Angaben. T-Mobile ist seit 2018 inzwischen neun Datenschutzvorfällen zum Opfer gefallen.
TIGO
Im Juli wurde berichtet, dass Tigo, eine der beliebtesten Online-Messaging-Plattformen Chinas, die personenbezogenen Daten von mehr als 700.000 Menschen online geleakt hat. Die Daten umfassten Namen, Benutzernamen, Geschlecht, E-Mail-Adressen und IP-Adressen. Enthalten waren außerdem Fotos, die Nutzende in ihre Konten hochgeladen hatten, sowie private Nachrichten. Laut „Have I Been Pwned“ waren jedoch insgesamt mehr als 100 Millionen Datensätze betroffen.
Britische Wahlkommission
Am 8. August informierte die britische Wahlkommission öffentlich über einen von ihr als „komplexer Cyberangriff“ bezeichneten Vorfall, bei dem „feindliche Akteure“ Zugang zu den britischen Wählerverzeichnissen erlangten, die schätzungsweise personenbezogene Daten von 40 Millionen Menschen enthalten. Ein Hinweisgeber berichtete der BBC jedoch, die Kommission habe etwa zum Zeitpunkt des Einbruchs ein Cyber-Essentials-Audit nicht bestanden. Dies bestätigte später der Sicherheitsforscher und Cyberexperte Kevin Beaumont, der erläuterte, die Kommission habe zum Zeitpunkt des Vorfalls bekanntermaßen eine nicht gepatchte Version von Microsoft Exchange Server betrieben, die für ProxyNotShell-Angriffe anfällig war.
MOVEit und GoAnywhere (FTP-Dienste)
Der MOVEit-Vorfall forderte weiter Opfer. Der bedeutendste – zumindest nach der Zahl der betroffenen Personen – war Better Outcomes Registry & Network, wo Gesundheitsdaten von rund 3,4 Millionen Menschen kompromittiert wurden. Die Zahl der betroffenen Organisationen liegt bei über 2.000, die Zahl der betroffenen Personen bei über 60 Millionen.
Eine Schwachstelle im Dateiübertragungsdienst GoAnywhere erlaubte Cyberkriminellen, dutzende Organisationen anzugreifen, die die Technologie nutzen; manche Berichte schätzen, dass bis zu 130 Organisationen betroffen waren. Die Angriffe werden der Ransomware-Gruppe Clop zugeschrieben, doch die Vorgehensweise entsprach nicht ihren üblichen Methoden: In diesem Fall stahl Clop Daten, anstatt sie zu verschlüsseln.
Zerschlagene Cyberoperationen
2023 von Behörden abgeschaltete Operationen
Große Erfolge für die gute Seite
2023 arbeiteten zahlreiche Strafverfolgungsbehörden daran, Ransomware-Betreiber und Bedrohungsakteure zu stören. Mehrere gemeinsame Einsätze führten dazu, dass bekannte Infrastruktur dieser Banden abgeschaltet, Operationen zerschlagen und Verdächtige verhaftet wurden.
Im Januar 2023 wurde in einer vom FBI geführten Operation in Zusammenarbeit mit dem US-Justizministerium die Ransomware-Gruppe Hive, die in 18 Monaten mehr als 100 Mio. USD von 1.500 Organisationen erpresst hatte, gehackt und ihre Infrastruktur beschlagnahmt. Das FBI erlangte Entschlüsselungsschlüssel für die Hive-Variante und gab sie an die Betroffenen weiter. Die Server wurden abgeschaltet, und die Gruppe Hive existierte nicht mehr.
Quelle: https://www.justice.gov/
OAKPORT
Zerschlagen von FBI und DoJDoppleSpider
Abgeschaltet von Europol, FBI sowie niederländischer, deutscher und ukrainischer PolizeiRagnarLocker
Zerschlagen von EuropolCyberbanden in der Ukraine
Abgeschaltet vom ukrainischen SicherheitsdienstIPStorm
Zerschlagen von FBI und DoJALPHV/BlackCat
FBI beschlagnahmte Darknet-Seiten und erlangte einen Decryptor
Cyberbedrohungstrends 2023
Bedrohungslandschaft
Trends im Verlauf von 2023
Zunahme staatlicher Cyberoperationen
Im Verlauf von 2023 haben staatliche Akteure ihre Cyberoperationen deutlich ausgeweitet und sowohl staatliche als auch private Stellen angegriffen. Diese fortgeschrittenen Akteure zeigten ausgefeilte Taktiken, Techniken und Vorgehensweisen (TTPs), um ihre Ziele zu erreichen – darunter Spionage, Störung kritischer Infrastruktur und Diebstahl geistigen Eigentums. Die Zuordnung solcher Angriffe bleibt schwierig, was den Bedarf an besserer Abwehr und internationaler Zusammenarbeit erhöht.
Beschleunigte Verbreitung von IoT-Geräten
Die Verbreitung von IoT-Geräten nahm 2023 weiter exponentiell zu und schuf neue Angriffswege, die die Bedrohungslage insgesamt verschärfen. Schlecht gesicherte vernetzte Geräte sind zunehmend zum Ziel von Botnet-Missbrauch, verteilten Denial-of-Service-Angriffen (DDoS) und unbefugtem Zugriff geworden. Organisationen müssen IoT-Sicherheit priorisieren, um Vorfälle zu verhindern und Verbraucherdaten zu schützen.
Eskalation von Ransomware-Angriffen
Ransomware-Angriffe haben 2023 ein neues Niveau erreicht: Bedrohungsakteure setzen raffiniertere Techniken ein und greifen Organisationen jeder Größe und Branche an. Die Folgen sind erhebliche finanzielle Verluste, Betriebsunterbrechungen und kompromittierte sensible Daten. Immer häufiger setzen Angreifende auf doppelte Erpressung und drohen, gestohlene Daten zu veröffentlichen, wenn nicht gezahlt wird – was die Auswirkungen auf die Betroffenen verstärkt. Belastbare Backup-Strategien, Schulungen und Programme zum Sicherheitsbewusstsein sind entscheidende Abwehrmaßnahmen.
Missbrauch von künstlicher Intelligenz (KI) und maschinellem Lernen (ML)
Mit dem Fortschritt von KI- und ML-Technologien haben Bedrohungsakteure begonnen, sie für schädliche Zwecke zu nutzen. Von überzeugenden Deepfake-Inhalten bis zur Umgehung klassischer Sicherheitsmaßnahmen durch adversarielle Angriffe sind KI und ML zu einem zweischneidigen Schwert geworden. KI- und ML-Systeme vor Missbrauch zu schützen erfordert eine Kombination aus algorithmischer Absicherung, belastbaren Trainingsdaten und laufender Sicherheitsforschung.
Angriffe auf die Lieferkette und Risiken durch Dritte
Angriffe auf die Lieferkette wurden 2023 zu einem erheblichen Problem: Bedrohungsakteure nutzten Schwachstellen in Softwareabhängigkeiten aus und kompromittierten vertrauenswürdige Anbieter, um sich unbefugten Zugang zu Zielorganisationen zu verschaffen. Organisationen müssen die Sicherheit ihrer Lieferkette stärken, indem sie Anbieter gründlich prüfen, sichere Entwicklungsprozesse einführen und fortlaufende Überwachung etablieren.
Höhere Raffinesse von Social-Engineering-Angriffen
Social-Engineering-Angriffe wie Phishing, Spear-Phishing und Business E-Mail Compromise (BEC) sind immer ausgefeilter und täuschender geworden. Bedrohungsakteure nutzen menschliche Schwächen aus und setzen psychologische Manipulation ein, um Menschen zu täuschen und sich unbefugten Zugang zu sensiblen Informationen und Systemen zu verschaffen. Organisationen sollten die Aufklärung der Mitarbeitenden priorisieren, Multi-Faktor-Authentifizierung einführen und fortgeschrittene E-Mail-Sicherheitslösungen einsetzen, um die Risiken von Social Engineering zu senken.
Im Fokus: QR-Phishing
Auch „Quishing“ genannt
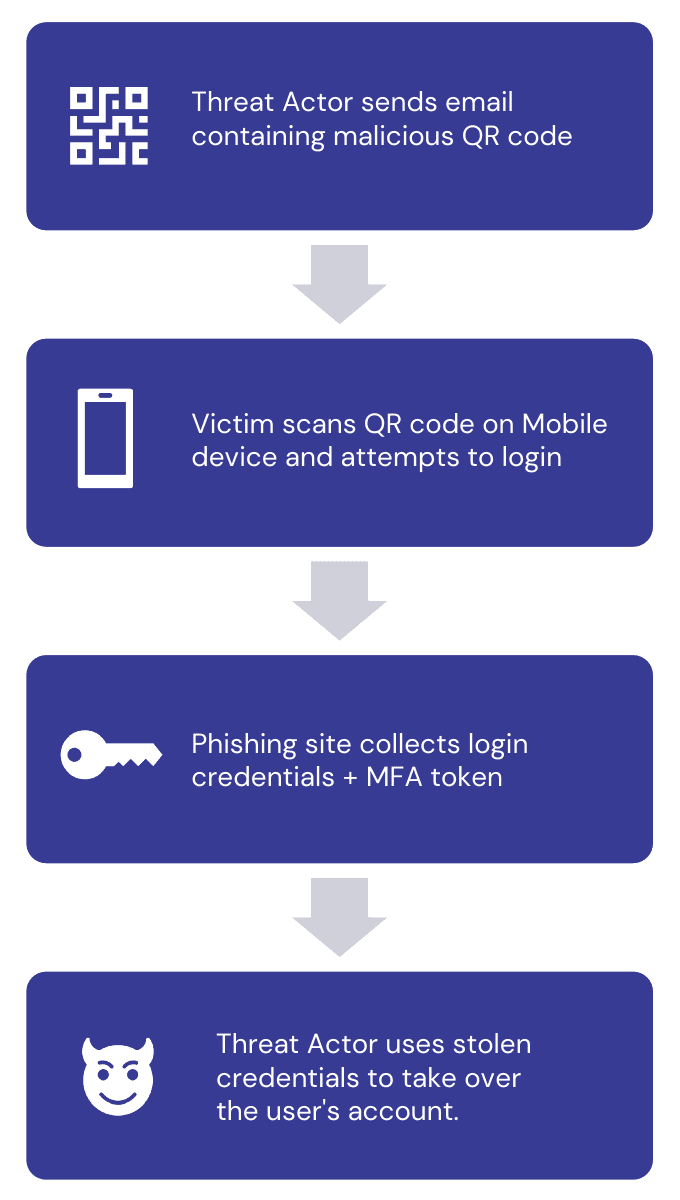
2023 erlebten wir den Aufstieg der QR-Phishing-E-Mail – eine einfache, aber wirksame Methode, um verbreitete Sicherheitskontrollen zu umgehen. Die E-Mail kann so schlicht sein wie ein einzelnes Bild, gestaltet wie die uns allen bekannte MFA-Nachricht der Microsoft-Authentifizierung.
Die Betroffenen scannen die Codes mit ihren Mobilgeräten, die oft außerhalb der Sicherheitskontrollen der Organisation liegen, und landen auf einer nachgebauten Microsoft-Anmeldeseite, auf der sie ihre Zugangsdaten eingeben.
So wirksam war dies beim Umgehen verbreiteter Sicherheitskontrollen, weil der Inhalt der E-Mail so einfach ist. Normalerweise prüft Microsoft Defender for Office 365 Anhänge und Links in E-Mails, um Phishing-Versuche oder Schadsoftware zu erkennen. Der QR-Code umgeht diese Schutzschicht jedoch wirksam, weil der schädliche Link im QR-Code-Bild eingebettet ist.
Wie schützen wir uns davor?
Die Aufklärung der Nutzenden bleibt die beste Abwehr gegen jede Form von Social Engineering. Sich allein auf automatisierte Abwehr zu verlassen, ist nicht zuverlässig. Wie wir dieses Jahr gesehen haben, passen Bedrohungsakteure ihre Techniken fortlaufend an, um solche Schutzmaßnahmen zu umgehen. Inzwischen gibt es jedoch Erkennungs- und Präventionsregeln gegen diesen Angriffsweg. Zusätzlicher Schutz kann MDE – Mobile Threat Defence auf Mobilgeräten – sowie die Einführung einer fortlaufenden Zugriffsbewertung umfassen. Als Ontinue-Kunde profitieren Sie davon, dass wir nun nach verdächtigen Nutzeraktivitäten suchen, wenn eine E-Mail eingegangen ist, ein QR-Code gescannt und Zugangsdaten verwendet wurden.
Im Fokus: Adversary-in-the-Middle-Phishing (AiTM)
2023 veränderte das Aufkommen von Adversary-in-the-Middle-Phishing (AiTM) die Cybersicherheitslandschaft. Diese ausgefeilten Angriffe nutzen Kommunikation in Echtzeit aus, um Multi-Faktor-Authentifizierung (MFA) zu umgehen, und stellen klassische Sicherheitsmaßnahmen vor eine große Herausforderung.
AiTM-Phishing arbeitet mit Täuschung: Cyberkriminelle schalten sich zwischen die Nutzenden und legitime Onlinedienste. Der Angriff beginnt meist mit einer Phishing-E-Mail, die die Betroffenen auf eine gefälschte Anmeldeseite führt, die bekannte Plattformen nachbildet. Der Kern dieser Angriffe ist ein einfacher Proxy mit der ausgefeilten Fähigkeit, sensible Daten abzufangen und zu manipulieren: Durch den Diebstahl von Sitzungscookies wird unbefugter Zugriff auf Nutzerkonten möglich.
Wie schützen wir uns davor?
Das Verständnis der Nutzenden durch Aufklärung und Sensibilisierung zu erhöhen, ist entscheidend, um Phishing-Versuche zu erkennen und zu vermeiden, und senkt die Anfälligkeit für solche Angriffe deutlich. Ausgefeilte Erkennungssysteme sind unverzichtbar, um ungewöhnliche Anmeldeaktivitäten oder Muster zu entdecken, die auf AiTM hindeuten – einschließlich der Überwachung von Anmeldungen von neuen Geräten oder unüblichen Orten. Multi-Faktor-Authentifizierung (MFA) mit Technologien wie biometrischer Prüfung oder physischen Sicherheitsschlüsseln zu stärken, erhöht den Widerstand gegen Abfangversuche. Ebenso wichtig ist eine wachsame Überwachung auf auffälliges Verhalten, das auf einen Sicherheitsvorfall hindeutet, damit unbefugter Zugriff sofort unterbrochen wird. Gemeinsam bilden diese Maßnahmen eine umfassende Abwehr gegen ausgefeilte Cyberbedrohungen und schützen digitale Werte wie das Vertrauen der Nutzenden.
Methoden für den Erstzugang
Von Ransomware-Betreibern genutzt
Phishing-E-Mails
Bedrohungsakteure nutzen häufig Phishing-E-Mails, um Menschen zur Preisgabe sensibler Informationen oder zum Herunterladen schädlicher Anhänge zu verleiten.Ausnutzen von RDP-Schwachstellen
Bedrohungsakteure nutzen Schwachstellen in RDP – einem Protokoll für den Fernzugriff auf Systeme – aus, um unbefugten Zugang zu Zielnetzwerken zu erlangen.Ausnutzen von Softwareschwachstellen
Bedrohungsakteure nutzen bekannte Schwachstellen in Software aus, etwa Citrix Bleed oder WinRAR-Lücken, um unbefugten Zugang zu Systemen zu erlangen.Social Engineering
Bedrohungsakteure setzen Social-Engineering-Techniken wie Identitätsvortäuschung oder Manipulation ein, um Menschen zur Preisgabe sensibler Informationen oder zur Gewährung von Systemzugriff zu verleiten.
Aktivste Ransomware-Gruppen
Top 5 der Gruppen 2023
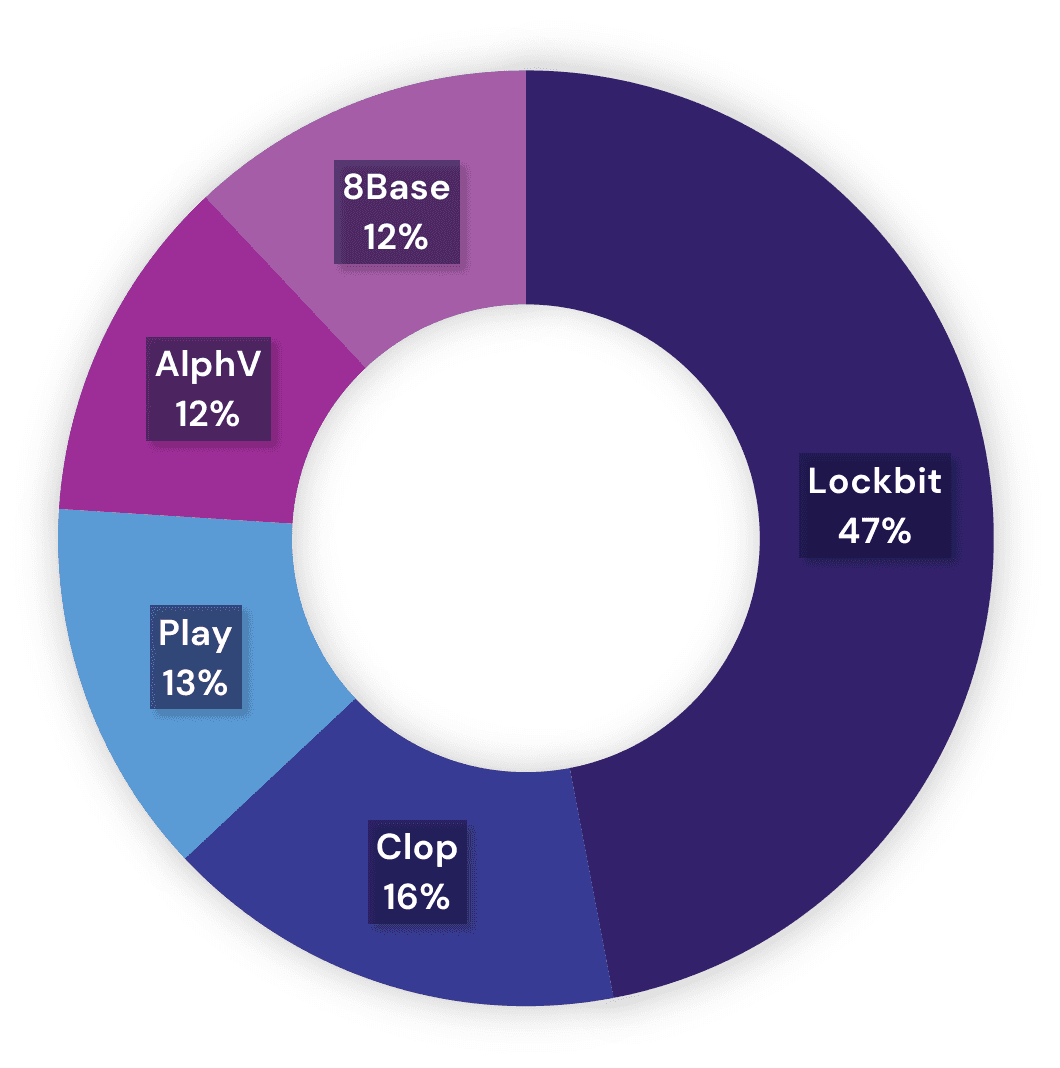
Quelle: https://cybernews.com/ransomlooker/
2023 trat LockBit als aktivste Ransomware-Gruppe hervor und war das Jahr über an zahlreichen aufsehenerregenden Angriffen beteiligt. Mit ihrer Methode des „Name and Shame“ drohte LockBit, gestohlene Daten der Betroffenen zu veröffentlichen, wenn die Lösegeldforderungen nicht erfüllt würden. Trotz der Bemühungen von Strafverfolgung und Sicherheitsunternehmen hält LockBit seine Position als eine der aktivsten und gefährlichsten Ransomware-Gruppen.
Die weniger bekannte Gruppe 8Base trat im März 2022 erstmals auf und ist seit Juni 2023 sehr aktiv, mit einem deutlichen Anstieg ihrer Aktivitäten. Angegriffen werden vor allem kleine und mittlere Unternehmen in den USA, Brasilien und Großbritannien.
Am stärksten betroffene Branchen
Nach Ransomware-Gruppen
Am stärksten von Ransomware-Operationen betroffen waren 2023 die Branchen Informationstechnologie und Bauwesen, auf die fast 50 % aller Angriffe entfielen. Diese Branchen werden wahrscheinlich häufiger angegriffen als andere, weil sie große Angriffsflächen und finanziell attraktive Umgebungen bieten.
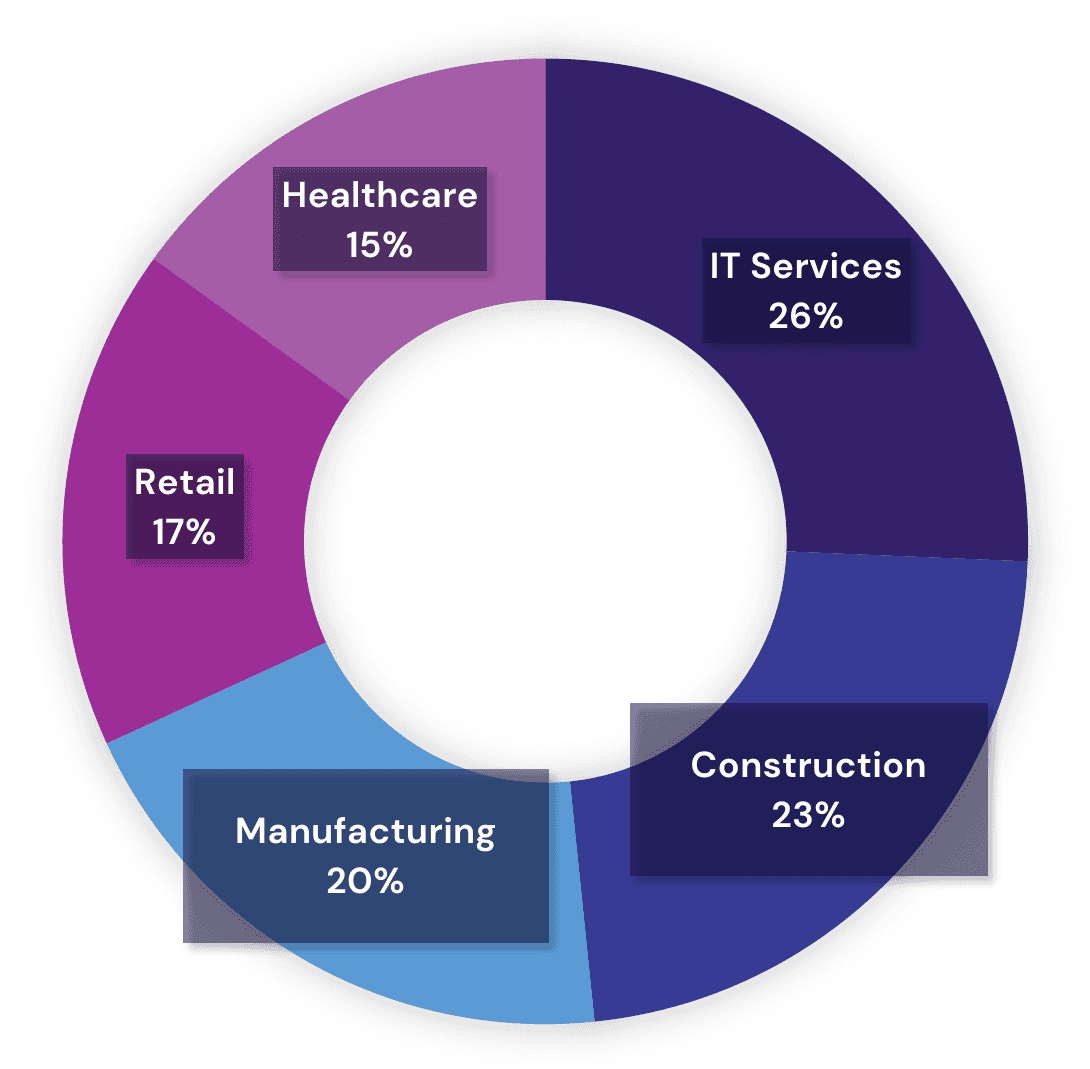
Quelle: https://cybernews.com/ransomlooker/
Am häufigsten ausgenutzte Schwachstellen
Patchen ist entscheidend, um nicht ausgenutzt zu werden
CVE-2023-38831 (RARLAB WinRAR)
Eine Schwachstelle in WinRAR, die es Angreifenden aus der Ferne erlaubt, beliebigen Code auszuführen, indem Nutzende zum Öffnen eines schädlich präparierten Archivs verleitet werden.CVE-2023-4966 (Schwachstelle „Citrix Bleed“)
Eine Schwachstelle in Citrix NetScaler ADC und NetScaler Gateway, die die Offenlegung sensibler Informationen erlaubt, wenn das System als Gateway oder AAA-Virtual-Server konfiguriert ist.CVE-2023-34362 (Progress Software MOVEit Transfer)
Eine SQL-Injection-Schwachstelle in der Dateiübertragungslösung MOVEit Transfer von Progress Software, die zu unbefugtem Zugriff und Datenabfluss führen kann.CVE-2023-36025 (Microsoft Windows SmartScreen)
Eine Schwachstelle im Schutzmechanismus Microsoft Windows SmartScreen, die es Angreifenden aus der Ferne erlaubt, den Schutz zu umgehen und schädlichen Code auszuführen.CVE-2023-36033 (Microsoft Windows Desktop Window Manager)
Eine Schwachstelle im Microsoft Windows Desktop Window Manager, die es Angreifenden aus der Ferne erlaubt, beliebigen Code auszuführen, indem Nutzende zum Öffnen einer speziell präparierten Datei oder zum Besuch einer schädlichen Website verleitet werden.
Bedrohungen nach Branche
Häufige Bedrohungen
Über alle Branchen hinweg
Die drei häufigsten Bedrohungen über alle Branchen hinweg sind Phishing, Social Engineering und das Ausnutzen von Schwachstellen. Bedrohungsakteure können diese Angriffswege mit automatisierten Skripten nachbilden und über breite Scans ein großes Netz auswerfen.
Branchen, die über diese Wege kompromittiert werden, sind in der Regel nicht gezielt ausgewählt. Erhält ein Angreifer jedoch eine Antwort aus einem Scan, die auf einen anfälligen Host hindeutet, oder fällt eine Person auf eine Social-Engineering-Website oder eine Phishing-E-Mail herein, kann die Gruppe eine zweite Angriffs- oder Kompromittierungsstufe einleiten.
Schulung und Sensibilisierung der Mitarbeitenden bleiben die beste Abwehr gegen Phishing und Social Engineering, während regelmäßiges Patchen, Schwachstellen-Scans und Netzwerkprüfungen häufig erfolgen sollten. Verlassen Sie sich nicht allein auf einen festen Patch-Zyklus.
Phishing-E-Mails
Social Engineering
Ausnutzen von Schwachstellen
Wichtigste Bedrohungen nach Branche
Überblick nach Branchensegment
Chemie
Phishing-E-Mails und Social-Engineering-Techniken gegen Mitarbeitende.
Angriffe auf die Lieferkette, Ausnutzen von Schwachstellen in Produktionsprozessen oder Kompromittierung kritischer Infrastruktur.
Ausnutzen von Schwachstellen in Software oder Hardware, die in chemischen Produktionsprozessen eingesetzt wird.
Beratung/Unternehmensdienstleistungen
Gezielte Spear-Phishing-E-Mails, die prominente Kunden oder Führungskräfte vortäuschen.
Ausnutzen schwacher Netzwerksicherheitsprotokolle und fehlkonfigurierter Systeme.
Einsatz von Social Engineering, um Mitarbeitende zur Preisgabe von Zugangsdaten oder zur Gewährung unbefugten Zugriffs zu verleiten.
Bildung
Social-Engineering-Angriffe gegen Studierende oder Beschäftigte.
Ausnutzen von Schwachstellen in Bildungssoftware oder Lernmanagementsystemen.
Phishing-Kampagnen gegen Studierende, Lehrende oder Beschäftigte.
Ingenieurwesen
Ausnutzen von Schwachstellen in Ingenieursoftware oder -hardware.
Spear-Phishing-Angriffe gegen Ingenieurinnen und Ingenieure.
Ausnutzen von Innentäterrisiken oder kompromittierter externer Auftragnehmer.
Finanzdienstleistungen
Credential-Stuffing-Angriffe mit geleakten Zugangsdaten.
Social-Engineering-Angriffe gegen Beschäftigte in Finanzdienstleistungen.
Ausnutzen von Schwachstellen in Online-Banking-Systemen oder Zahlungs-Gateways.
Öffentlicher Sektor
Advanced Persistent Threats (APTs) gegen E-Mail-Konten oder Systeme von Amtsträgern.
Ausnutzen von Schwachstellen in behördlichen Websites oder Portalen.
Social-Engineering-Angriffe gegen Beschäftigte im öffentlichen Dienst.
Gesundheitswesen
Ransomware-Angriffe auf die Netzwerke von Gesundheitsorganisationen.
Phishing-Kampagnen gegen Beschäftigte im Gesundheitswesen.
Ausnutzen von Schwachstellen in Medizingeräten oder Gesundheitssoftware.
Gastgewerbe
Angriffe auf Kassensysteme (POS), um Kreditkartendaten zu stehlen.
Social-Engineering-Angriffe gegen Hotel- oder Gastgewerbepersonal.
Ausnutzen von Schwachstellen in Buchungssystemen von Hotels oder im Gastgewerbe.
Industriebedarf
Phishing-E-Mails gegen Beschäftigte im Industriebedarf.
Ausnutzen von Innentäterrisiken oder kompromittierter Drittanbieter.
Ausnutzen von Schwachstellen in Systemen für das Lieferkettenmanagement.
Versicherungen
Spear-Phishing-Kampagnen gegen Beschäftigte von Versicherungen.
Ausnutzen von Schwachstellen in Websites oder Portalen von Versicherungen.
Social-Engineering-Angriffe gegen Versicherungsvermittelnde oder Makler.
Fertigung
Ransomware-Angriffe auf die Netzwerke von Fertigungsunternehmen.
Ausnutzen von Schwachstellen in industriellen Steuerungssystemen oder Fertigungssoftware.
Phishing-Kampagnen gegen Beschäftigte in der Fertigung.
Medien und Unterhaltung
Credential-Stuffing-Angriffe auf Streamingplattformen oder Abodienste.
Social-Engineering-Angriffe gegen Fachleute der Medien- und Unterhaltungsbranche.
Ausnutzen von Schwachstellen in Content-Management-Systemen oder Streamingplattformen.
NGO
Phishing-Kampagnen gegen Beschäftigte oder Freiwillige von NGOs.
Ausnutzen von Schwachstellen in Websites oder Portalen von NGOs.
Social-Engineering-Angriffe gegen NGO-Personal.
Handel
Angriffe auf Kassensysteme (POS), um Kreditkartendaten zu stehlen.
Phishing-Kampagnen gegen Beschäftigte im Handel.
Ausnutzen von Schwachstellen in E-Commerce-Plattformen oder Online-Zahlungs-Gateways.
Transport und Logistik
Phishing-Kampagnen gegen Beschäftigte in Transport und Logistik.
Ausnutzen von Schwachstellen in Logistiksoftware oder Lieferkettensystemen.
Social-Engineering-Angriffe gegen Versand- oder Frachtpersonal.
Technologie
Ausnutzen von Schwachstellen in Software oder Hardware, die in Technologieunternehmen eingesetzt wird.
Phishing-Kampagnen gegen Fachleute der Technologiebranche.
Social-Engineering-Angriffe gegen IT-Administrierende oder Entwickelnde.
Versorgungswirtschaft
Ausnutzen von Schwachstellen in Systemen kritischer Infrastruktur der Versorgungswirtschaft.
Phishing-Kampagnen gegen Beschäftigte oder Auftragnehmer von Versorgern.
Ausnutzen von Innentäterrisiken oder kompromittierter Drittanbieter.
Ein Blick nach vorn: Prognosen für 2024
Bedrohungen und Ziele 2024
Im Einzelnen
Künstliche Intelligenz
Wir werden mehr Einsatz von KI sehen – als Werkzeug für gute Zwecke und für zweifelhaftere wie Social Engineering und fortgeschrittenere Angriffswege. Zudem ist zu erwarten, dass KI dort, wo mehr Organisationen biometrische Sicherheit einführen, als Methode zum Umgehen dieser Kontrollen genutzt wird.
Internet der Dinge
Organisationen verlassen sich zunehmend auf IoT-Geräte und 5G-Netze, was die Angriffsfläche für Bedrohungsgruppen deutlich vergrößert. Auch Mobilgeräte werden als Einstiegspunkte und zum Abgreifen von Zugangsdaten angegriffen; wir erwarten, dass sich das auf Spionage und den Aufbau eines DDoS-Netzes ausweiten könnte, ähnlich den Webcam-DDoS-Angriffen von 2016.
Hacktivismus und Hack-for-Hire
Angesichts von Konflikten wie dem Krieg in der Ukraine und dem Konflikt zwischen Israel und der Hamas haben sich einzelne Hacker und Hackergruppen positioniert, um die jeweils gegnerische Seite zu stören. Zugleich nehmen Hack-for-Hire-Operationen zu. Diese Akteure zeigen keine Loyalität und bieten ihre Dienste jedem an, der den Preis zahlt.
Angriffe auf die Lieferkette
Lieferketten werden weiterhin als bevorzugte Methode für den Erstzugang genutzt. Organisationen müssen ihre Sicherheitsprüfungen so anpassen, dass sie alle Assets von Drittanbietern einbeziehen.
Weiterentwicklung von Ransomware-Operationen
Payloads und Angriffsmethoden werden sich weiter entwickeln, und die Erpressungstaktiken sind breiter geworden. Das haben wir gegen Ende 2023 bei Alphv/BlackCat gesehen: Die Betroffenen sollten zahlen, sonst würden nicht nur die Daten veröffentlicht, sondern auch die Aufsichtsbehörde informiert, damit sie Bußgelder verhängt – die Angreifer melden ihren eigenen Angriff also buchstäblich der Polizei.
Kritische nationale Infrastruktur und NIS2
In Zeiten von Konflikten und globalen Spannungen ist es sehr wahrscheinlich, dass staatlich geförderte Advanced-Persistent-Threat-Gruppen (APTs) versuchen, kritische nationale Infrastruktur (CNI) zu stören oder lahmzulegen, um fremde Volkswirtschaften zu treffen. Um die Abwehrstrategie für CNI zu stärken, hat die EU die NIS2-Richtlinie 2022/2555 entwickelt, die bis Oktober 2024 in Kraft treten soll. Angesichts dieser Frist ist es jedoch wahrscheinlich, dass opportunistische Bedrohungsgruppen CNI in der EU noch vor Umsetzung dieser neuen Sicherheitsgesetzgebung angreifen.
Business E-Mail Compromise
BEC kann Bedrohungsgruppen hohe Einnahmen bringen. Es ist sehr wahrscheinlich, dass sich dieser Trend 2024 fortsetzt und die Häufigkeit steigt. Bereits im Januar 2024 teilte Microsoft mit, dass E-Mail-Konten eigener Führungskräfte kompromittiert worden waren.
Mehr Sicherheitsreife aufbauen
Best Practices, um Betriebsunterbrechungen zu verhindern
Die folgenden Best Practices der Cybersicherheit helfen Organisationen, eine stärkere Sicherheitslage aufzubauen und das Risiko von Cyberbedrohungen und Datenschutzvorfällen zu senken.
Regelmäßige Software-Updates und Patch-Management
Alle Software aktuell zu halten – Betriebssysteme, Anwendungen und Sicherheitswerkzeuge – ist entscheidend. Installieren Sie Patches und Updates der Anbieter regelmäßig, um Schwachstellen zu schließen und sich gegen bekannte Bedrohungen zu schützen.Starke Zugriffskontrollen und Authentifizierung
Setzen Sie belastbare Zugriffskontrollen ein, damit nur berechtigte Personen Zugang zu sensiblen Daten und Systemen haben. Wenden Sie das Prinzip der geringsten Rechte an, bei dem Nutzende nur das Mindestmaß an Zugriff erhalten, das für ihre Aufgaben nötig ist. Nutzen Sie Multi-Faktor-Authentifizierung (MFA), um über Passwörter hinaus eine zusätzliche Sicherheitsebene zu schaffen.Schulung und Sensibilisierung der Mitarbeitenden
Investieren Sie in Schulungs- und Sensibilisierungsprogramme, um Ihre Mitarbeitenden über verbreitete Bedrohungen wie Phishing, Social Engineering und Schadsoftware aufzuklären. Fördern Sie eine Kultur des Sicherheitsbewusstseins und informieren Sie regelmäßig über neue Bedrohungen und Best Practices.Regelmäßige Datensicherungen und Notfallplanung
Setzen Sie eine umfassende Backup-Strategie um, die kritische Daten und Systeme regelmäßig sichert. Stellen Sie sicher, dass Backups sicher gelagert und im Fall von Datenverlust oder eines Ransomware-Angriffs leicht wiederherstellbar sind. Entwickeln und testen Sie regelmäßig einen Notfallwiederherstellungsplan, um Ausfallzeiten und Datenverluste bei einem Cybervorfall zu minimieren.Netzwerksegmentierung und Überwachung
Segmentieren Sie Ihr Netzwerk, um kritische Systeme und sensible Daten zu isolieren und die möglichen Folgen eines Vorfalls zu begrenzen. Setzen Sie Werkzeuge zur Netzwerküberwachung ein, um verdächtige Aktivitäten in Echtzeit zu erkennen und darauf zu reagieren. Überwachen Sie Netzwerkverkehr, Nutzerverhalten und Systemprotokolle auf Anzeichen unbefugten Zugriffs oder schädlicher Aktivität.


