
Auf einen Blick
4.071
behauptete Ransomware-Vorfälle im 1. Halbjahr 2025
Über 70 %
der Phishing-Anhänge, die im 1. Halbjahr 2025 Secure E-Mail Gateways passierten, hatten untypische Formate wie SVG oder IMG
Rund 20 %
der untersuchten Vorfälle umfassten das Wiedereinspielen von Refresh-Token
Zusammenfassung für Entscheider
Ransomware: weiterhin eine Topbedrohung
Trotz eines Rückgangs der gemeldeten Lösegeldzahlungen um 35 % im Jahr 2024 (1,25 Mrd. USD auf 813 Mio. USD) bleiben Angriffe häufig und schädlich. ecrime.ch erfasste im ersten Halbjahr 2025 4.071 behauptete Ransomware-Vorfälle in 109 Ländern, getragen von 90 aktiven Gruppen, angeführt von CL0P, AKIRA und QILIN. Am stärksten betroffen waren Dienstleistungen, Fertigung, IT und Kommunikation sowie Handel und Großhandel.
Phishing und Angriffe auf Identitäten
Phishing-as-a-Service ist mit Tycoon 2FA erwachsen geworden – darauf gehen rund 65 % der von Ontinue beobachteten PhaaS-basierten Angriffe auf Zugangsdaten zurück. Diese AiTM-Plattform umgeht MFA, um Konten bei Microsoft 365 und Gmail zu kompromittieren. Phishing-Kampagnen mit zur Waffe gemachten SVG-Dateien nahmen um 40 % zu; eingebettete Skripte umgehen E-Mail-Filter und nutzen das Vertrauen der Nutzenden aus.
Persistenz in der Cloud und die Red-Team-Lücke
Analysen im Ontinue Cyber Defense Center zeigten eine wachsende Lücke zwischen Red-Team-Übungen und dem realen Verhalten von Gegnern in Azure-Umgebungen. Simulierte Kampagnen belegen Widerstandsfähigkeit unter kontrollierten Bedingungen, während reale Angreifende Persistenzmethoden ohne Rules of Engagement einsetzen, damit die Verweildauer verlängern und Monetarisierung ermöglichen.
Über 70 % der Phishing-Anhänge, die im ersten Halbjahr 2025 Secure E-Mail Gateways passierten, hatten untypische Formate wie SVG oder IMG.
Rund 20 % der untersuchten Vorfälle umfassten das Wiedereinspielen von Refresh-Token, womit Gegner nach Passwortzurücksetzungen Zugang behielten und MFA umgingen.
Fast 40 % der Fälle mit Azure-Persistenz nutzten mehrere, übereinandergelegte Methoden zur Redundanz.
Erfolgreiche Eindringversuche umfassten häufig Manipulationen an Diagnoseeinstellungen oder Richtlinien für bedingten Zugriff, womit die Verweildauer auf einen Medianwert von 21 Tagen stieg.
Malware-Trends
Der Infostealer Lumma C2, der mit mindestens 1,7 Millionen Fällen von Zugangsdatendiebstahl verbunden ist, wurde im Mai 2025 massiv gestört; 2.500 Domains wurden beschlagnahmt. Trotz der Störung deutet die belastbare Infrastruktur auf ein fortbestehendes Risiko hin.
Bemerkenswert war außerdem das Wiederaufleben von Schadsoftware über USB, mit einem Anstieg von 27 % gegenüber dem zweiten Halbjahr 2024. Diese Angriffe sind alles andere als neu, bleiben aber wirksam: Sie nutzen Wechselmedien, um Netzwerkabwehr zu umgehen und Schadsoftware direkt auf Endpunkte zu bringen.
Fortgeschrittene Bedrohungsakteure
Scattered Spider – verbindet Social Engineering mit dem Ausnutzen von Cloud-Umgebungen, oft über vertrauenswürdige Drittanbieter.
Predatory Sparrow – pro-israelischer Akteur, der iranische Finanz- und Industrieanlagen angreift.
Void Blizzard – pro-russische Spionage gegen NATO-nahe kritische Infrastruktur.
Lazarus Group – nordkoreanische Staatsakteure, verantwortlich für einen Kryptodiebstahl von 1,5 Mrd. USD bei Bybit.
Risiken durch Dritte
Vorfälle mit Beteiligung von Dienstleistern haben sich im Jahresvergleich verdoppelt und sind nun bei rund 30 % der Fälle im Spiel. Schwache Sicherheit bei externen Partnern ermöglichte Angriffe auf M&S und Adidas und unterstreicht den Bedarf an belastbarem Lieferantenrisikomanagement.
Kurz gefasst
Kriminelle und staatsnahe Akteure passen sich schneller an als je zuvor und nehmen die schwachen Glieder im technischen, menschlichen und Drittanbieter-Bereich ins Visier. Nur mehrschichtige, anpassungsfähige Abwehr auf Basis aktueller Threat Intelligence wird Organisationen in den kommenden Monaten erlauben, ihr Risiko zu senken.
Ransomware
Ransomware bleibt eine langfristige Bedrohung
Sich wandelnde Taktiken von Ransomware-Betreibern
Ransomware-Aktivität blieb im ersten Halbjahr 2025 eine erhebliche globale Bedrohung. Die gemeldeten Lösegeldzahlungen gingen 2024 um 35 % zurück, doch dieser Trend scheint eher mit größerer Zahlungsverweigerung und Maßnahmen der Strafverfolgung zusammenzuhängen als mit weniger Angriffen.
Die Daten zeigen 4.071 behauptete Ransomware-Vorfälle zwischen Januar und Juni 2025, an denen 90 unterschiedliche Gruppen beteiligt waren und von denen Organisationen in 109 Ländern betroffen waren. Zu den aktivsten Gruppen zählten CL0P, AKIRA und QILIN. Dienstleistungen, Fertigung, IT und Kommunikation sowie Handel und Großhandel gehörten zu den am häufigsten angegriffenen Branchen.
Zu den bemerkenswerten Vorfällen zählten Störungen bei großen britischen Einzelhändlern und die noch laufende Wiederherstellung nach früheren Angriffen – ein Hinweis darauf, wie Ransomware branchenübergreifend weiter betrieblichen und Reputationsschaden anrichtet.
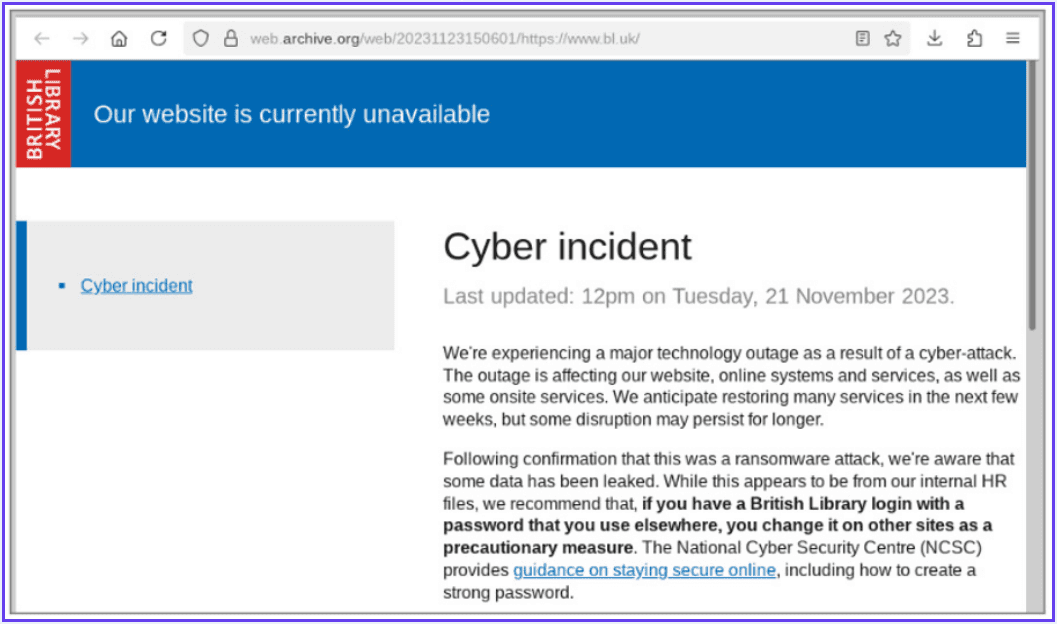
So wurde etwa die British Library, eine der größten und wichtigsten Institutionen ihrer Art weltweit, Ende 2023 von Kriminellen angegriffen, die der Ransomware-Gruppe Rhysida zuzurechnen sind, und mit einer Erpressungsforderung von knapp 600.000 Pfund (damals rund 450.000 USD) konfrontiert, die sie nicht zahlte.
Die Bibliotheksdienste fielen zunächst vollständig aus; der Zugang lief wieder mit Zettel und Stift wie in den 1970er-Jahren:
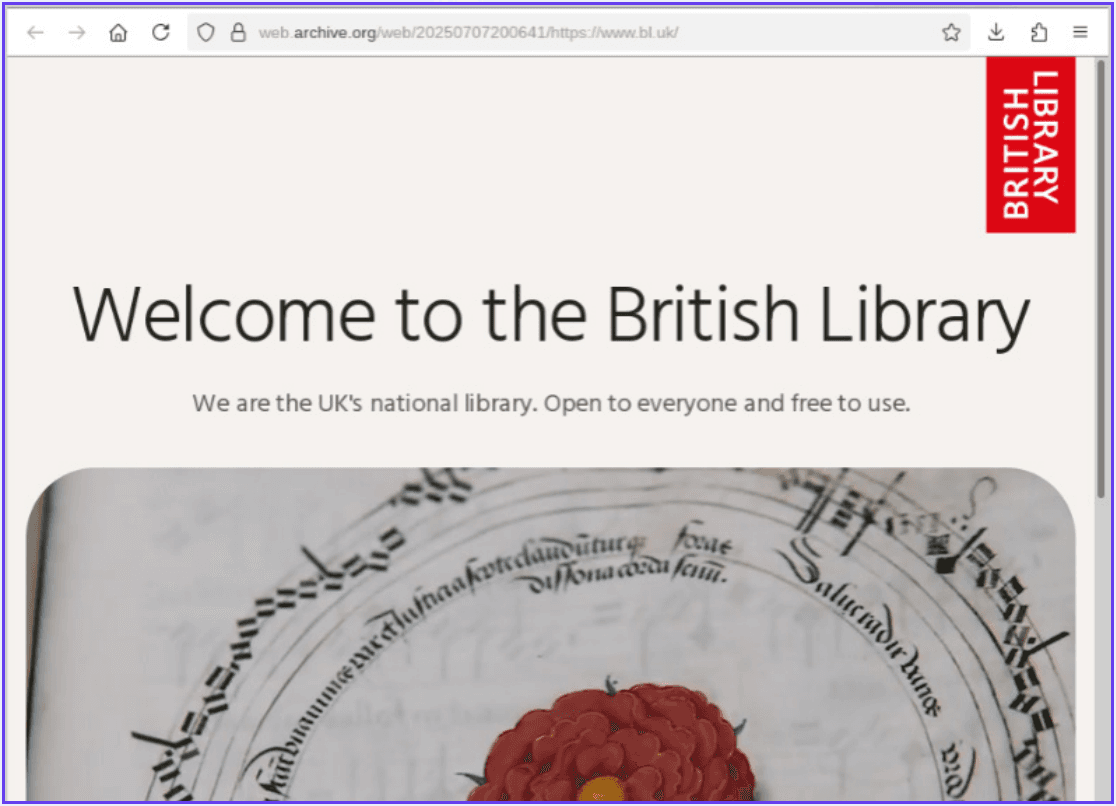
Ein Teilbetrieb wurde später wieder aufgenommen und hielt über 2024 und das erste Halbjahr 2025 an; die offizielle Startseite der Bibliothek wies noch bis zum 6. Juli 2025 darauf hin, dies sei „eine vorübergehende Website mit begrenzten Inhalten“:

Der volle Betrieb wurde erst am 7. Juli 2025 wiederhergestellt:
Affiliate-Netzwerke fragmentieren sich, verschwinden aber nicht
Eine häufige und bedauerliche Nebenwirkung von Ransomware-Abschaltungen ist, dass die Affiliates des nun blockierten „Dienstes“ selten direkt mit abgeschaltet werden.
Das Affiliate-System sogenannter RaaS-Gruppen (Ransomware-as-a-Service) beruht nicht auf schriftlichen Verträgen, sondern auf pseudonymen, schwer nachvollziehbaren Loyalitäten, die über das Darknet vereinbart werden.
Entsprechend sehen sich diese Affiliates oft nach anderen Gruppen um und bringen kriminelles Wissen mit: praktische Erfahrung aus früheren Netzwerkeinbrüchen, Playbook-Informationen der nun aufgelösten Gruppe sowie Entschlüsselungsschlüssel und Daten von Betroffenen, die noch nicht gezahlt haben. Nach der Abschaltung von LockBit 2024 etwa folgte offenbar ein Wettlauf einiger Kernmitglieder – oder zumindest einiger Affiliates mit Zugang zu den Kernservern und Datenbanken –, ein neues LockBit aufzubauen, kurz LockBit 4.0 genannt.
Diese wiederbelebte Gruppe wurde im Dezember 2024 ambitioniert und selbstbewusst im Darknet beworben, mit einem angekündigten Start Anfang Februar 2025. Es folgte eine „Rekrutierungskampagne“, die Affiliate-Status an alle vergab, die 777 USD in Bitcoin aufbringen wollten, sowie die Veröffentlichung einer weiteren Ransomware-Variante, wenig überraschend LockBit 5.0 genannt.
Bis Mai 2025 war das kriminelle Service-Imperium von LockBit jedoch erneut aufgebrochen – diesmal nicht durch die Strafverfolgung, sondern durch einen unbekannten Angreifer, der sich mit dem Slogan „xoxo from Prague“ zu erkennen gab.
Der Angreifer veröffentlichte eine SQL-Datenbank mit LockBit-Operationen von Dezember 2024 bis Ende April 2025, darunter Informationen zu mindestens 156 Betroffenen, von denen offenbar mehr als 100 in Verhandlungen mit ihren Angreifern getreten waren.
Die Existenz dieser Daten und ihre Analyse legen nahe, dass operative Sicherheit und Disziplin unter Ransomware-Affiliates ausgesprochen schlecht sind – ein sehr starkes Argument dagegen, Angreifende zu bezahlen.
Die bei LockBit gestohlenen Daten offenbarten offenbar:
Informationen zu Affiliates und Betroffenen, einschließlich Details geführter Verhandlungen und genutzter Krypto-Wallets.
Unklarheit darüber, ob einzelne Affiliates oder die Kerngruppe die benötigten Entschlüsselungsschlüssel kontrollierten – was nahelegt, dass Zahlen beim Entschlüsseln zerstörter Daten nicht helfen würde.
Unklarheit darüber, wer Zugang zu bereits gestohlenen Daten hatte – was nahelegt, dass viele Affiliates mehreren RaaS-Gruppen angehören und Daten zwischen ihnen hin- und herschieben. Zahlen bietet also kaum „Schutz“ vor einer späteren Offenlegung dieser Daten oder vor einem zweiten Erpressungsversuch.
https://solcyber.com/how-far-can-you-trust-a-ransomware-criminal/
Die Frage der Lösegeldzahlungen 2025
Die Entscheidung, eine Lösegeldforderung zu zahlen, bleibt eine der schwierigsten Fragen, mit denen Organisationen nach einem Angriff ringen. 2025 ist der Einsatz höher, denn die meisten Ransomware-Vorfälle verbinden inzwischen großflächigen Datendiebstahl mit der Verschlüsselung kritischer Systeme und erhöhen so den betrieblichen wie den Reputationsdruck auf die Betroffenen.
Ursprünglich setzte Ransomware darauf, Dateien an ihrem Platz zu verschlüsseln – eine schnellere Alternative zum Datenabfluss, die den Betrieb sofort stört und die Wiederherstellung an einen Entschlüsselungsschlüssel bindet. Heute tun Angreifende häufig beides: Sie verschlüsseln Daten, um den Betrieb zu stoppen, und führen gleichzeitig sensible „Trophäen“-Daten ab, um weiteren Druck aufzubauen.
Für einen Entschlüsselungsschlüssel zu zahlen ist immerhin ein Geschäft mit messbarem Ergebnis, selbst wenn das Werkzeug schlecht funktioniert. Für das Versprechen zu zahlen, gestohlene Daten zu löschen, ist etwas anderes: eine nicht überprüfbare Zusicherung, dass die Informationen gelöscht und nicht weiterverkauft oder geleakt werden. Dieses Risiko wurde im April 2025 deutlich, als die Gruppe LockBit selbst einen Vorfall erlitt, der Informationen zu Affiliates und Betroffenen offenlegte – auch Ransomware-Betreiber sind nicht gegen Kompromittierung immun. Die Regulierung beginnt darauf zu reagieren. Anfang 2025 führte Australien Regeln ein, nach denen Organisationen jede ransomwarebezogene Zahlung oder Gewährung eines Vorteils binnen 72 Stunden den Behörden melden müssen. Die Regelung erfasst alle Formen von Erpressung im Zusammenhang mit einem Sicherheitsvorfall, unabhängig von der Zahlungsart und davon, ob Dritte für die Betroffenen verhandelt haben. Großbritannien hat ähnliche Anforderungen angekündigt, zusammen mit einem geplanten Verbot von Lösegeldzahlungen durch öffentliche Stellen.
Während manche Fachleute ein vollständiges Verbot aller Lösegeldzahlungen fordern, bleiben die meisten Regierungen zurückhaltend: Sie befürchten, ein völliges Verbot könnte Zahlungen in den Untergrund drängen, Meldungen verringern und Untersuchungen behindern. Die aktuellen Entwicklungen deuten auf eine allmähliche Bewegung zu mehr Transparenz und Regulierung statt auf ein pauschales Verbot.
Kennzahlen zu Angriffen im ersten Halbjahr 2025
Der scheinbare Rückgang der Lösegeldzahlungen 2024 hat sich im ersten Halbjahr 2025 offenbar nicht in ein sichtbar geringeres Gesamtrisiko und eine geringere Bedrohung durch Ransomware-Angriffe übersetzt.
Die Zahl der Angriffe zu messen ist schwierig, nicht zuletzt, weil es nur wenige verlässliche Quellen für Ransomware-Meldungen gibt.
Wie erwähnt verlangt Australien nun – anders als die meisten Länder –, dass die meisten Lösegeldzahlungen binnen 72 Stunden gemeldet werden, auch wenn sie indirekt über einen Stellvertreter oder eine Verhandlungsperson im Ausland oder in nicht-monetärer Form erfolgen. Selbst in Australien liefern die neuen Meldepflichten jedoch keine verlässlichen Daten zu Angriffen ohne Zahlung.
Und viele Länder, selbst solche mit verpflichtender Meldung von Datenschutzvorfällen, scheinen zu dulden, dass Netzwerkeinbrüche unberichtet bleiben, wenn Betroffene Schweigegeld zahlen, damit die Eindringenden den Vorfall nicht öffentlich machen.
Die Erpressung zu zahlen kann das Risiko erheblich senken, dass die gestohlenen Informationen künftig missbraucht werden, macht den Diebstahl oder die Offenlegung dieser Daten aber in keiner Weise ungeschehen. Wir haben daher Daten aus Vorfallbehauptungen genutzt, die Bedrohungsakteure selbst im Darknet veröffentlichen. Das liefert faszinierende Einblicke in Art und Umfang des Problems – mit zwei wichtigen Einschränkungen:
Falsch positive Angaben. Die Kriminellen selbst sind weder objektiv noch verlässlich. Einbrüche ohne Datendiebstahl können als erfolgreich gemeldet werden; der Umfang kann übertrieben sein; und Vorfälle können mehrfach gemeldet werden, ohne dass sich das aus den Daten verlässlich ableiten lässt. Affiliates können versuchen, denselben Vorfall in verschiedenen Formen in mehreren Foren zu „bewerben“, in der Hoffnung auf mehrere Käufer für dieselben Daten.
Falsch negative Angaben. Vorfälle, bei denen Betroffene schnell gezahlt haben, bleiben von den Angreifenden möglicherweise absichtlich unerwähnt, als Teil ihres Erpressungs-„Versprechens“, Angriffe nicht publik zu machen. Angriffe, die Betriebe gestört haben, bei denen aber keine Trophäendaten abflossen, werden mitunter nie behauptet, weil den Kriminellen der „Beweis“ für ihre Darknet-Prahlerei fehlt.
Zu den bemerkenswertesten Ereignissen zählen die Vorfälle bei Marks & Spencer und Co-op in Großbritannien. Diese Angriffe stützten sich offenbar auf den Ransomware-Code von DragonForce und betrafen zusammen rund 125.000 Beschäftigte und mindestens 6,5 Millionen Kundinnen und Kunden.
Die von ecrime.ch zusammengetragenen Behauptungen sind dennoch eindrucksvoll:
4.071 behauptete Vorfälle im Sechsmonats-Datensatz für das erste Halbjahr 2025 (1. Januar bis einschließlich 30. Juni 2025).
90 unterschiedlich benannte Ransomware-Gruppen waren an diesen Vorfällen beteiligt.
Mindestens 109 Länder waren betroffen.
Organisationen aller Größen sind betroffen. Einzelunternehmen, KMU und Großunternehmen werden alle angegriffen.
(Nicht alle behaupteten Vorfälle ließen sich einem bestimmten Land oder einer Organisation zuordnen. Diese wurden bei den folgenden Berechnungen ausgeschlossen.)
Die 12 Ransomware-Gruppen mit den meisten behaupteten Vorfällen
Mit 90 Gruppen in den Daten wird deutlich: Ransomware-Kriminalität ist weit verbreitet und beliebt.
Die Spitzengruppen der Liste sind jedoch besonders aktiv – oder zumindest besonders geneigt, mit ihren Taten zu prahlen.
Die ersten sieben Gruppen der Liste kamen im Schnitt auf mehr als einen Angriff pro Tag, CL0P und AKIRA behaupteten mehr als zwei Opfer pro Tag – und das nur für Angriffe, die die Gruppen online bekannt machten.
Das ist ein starker Hinweis auf die Hebelwirkung des Affiliate-Modells, mit dem Ransomware-Gruppen neue Kriminelle gewinnen:
Name Anteil Anzahl
CL0P 10,1 % 411
AKIRA 9,4 % 382
QILIN 8,4 % 344
RANSOMHUB 5,8 % 236
PLAY 5,3 % 214
SAFEPLAY 4,7 % 191
LYNX 4,5 % 183
BABUK 2.0 3,7 % 150
INC RANSOM 3,3 % 133
MEDUSA 2,6 % 107
FOG 2,2 % 91
DRAGONFORCE 2,0 % 82
Die 12 Länder mit den meisten angegriffenen Organisationen (soweit bekannt)
Wenig überraschend stehen die USA an der Spitze, auch wenn diese Zahl verzerrt sein kann, weil Angriffe nur einem Land zugerechnet werden. (Viele multinationale Unternehmen führen ihren Hauptsitz in den USA, obwohl Angriffe auf sie Beschäftigte und Kundschaft in vielen Ländern betreffen können.)
Interessant ist: Von den zwölf bevölkerungsreichsten Ländern der Welt fehlt nur Russland in der Liste der 109 Länder vollständig.
Aus aktuellen Berichten zur Gruppe LockBit wissen wir zwar, dass russische Unternehmen dieses Jahr durchaus angegriffen wurden; viele Ransomware-Gruppen operieren jedoch von Russland aus und meiden russische Unternehmen bewusst, weil das Risiko dort höher ist – also richten sich viele Bedrohungsakteure gegen Ziele im Ausland. (Russland ist eines von mehreren Ländern, die die Auslieferung eigener Staatsbürger zur Verhandlung im Ausland untersagen.)
Name Anteil Anzahl
USA 54,5 % 1925
KANADA 6 % 213
DEUTSCHLAND 4 % 142
GROSSBRITANNIEN 3,7 % 129
ITALIEN 2,4 % 86
SPANIEN 2 % 70
FRANKREICH 2 % 69
BRASILIEN 1,9 % 68
AUSTRALIEN 1,8 % 65
INDIEN 1,5 % 52
TAIWAN 1,1 % 39
SINGAPUR 1 % 36
Angegriffene Organisationen nach Branche (soweit bekannt)
Wie in unserem Bericht zum zweiten Halbjahr 2024 wurden Fertigung und Dienstleistungen am häufigsten angegriffen.
Besorgniserregend ist, dass auch IT und Kommunikation über dem Durchschnitt getroffen wurden.
Deutlich ist jedoch: Keine Branche ist immun.
Name Anteil Anzahl
BAUWESEN 8,2 % 288
BILDUNG 3,4 % 118
FINANZEN / INVESTMENT 9,5 % 333
ÖFFENTLICHER SEKTOR / GESELLSCHAFT 5,8 % 202
GESUNDHEIT / PHARMA 7,8 % 271
IT / KOMMUNIKATION 10,8 % 378
FERTIGUNG 12,9 % 451
ENERGIE / KRAFTSTOFF 3,8 % 132
ROHSTOFFGEWINNUNG 2,8 % 99
HANDEL / GROSSHANDEL 9,6 % 335
DIENSTLEISTUNGEN 16,2 % 567
TRANSPORT 9,1 % 317
Betroffene nach Beschäftigtenzahl (soweit bekannt)
Nimmt man die Mitte jeder Größenklasse unten an (bei „über 1000“ im Schnitt 4000 Beschäftigte), stehen diese Zahlen für mehr als 2 Millionen Beschäftigte, deren personenbezogene Daten von Cyberkriminellen offengelegt und gestohlen worden sein könnten, um sie als Erpressungshebel zu nutzen.
Schon das ist eine ernste Warnung vor dem möglichen Risiko jedes Ransomware-Angriffs, selbst wenn der Betrieb nicht direkt gestört wurde und kein Lösegeld gezahlt wurde.
Kein Unternehmen kann darauf setzen, zu klein für Interesse zu sein – kleine Firmen sind für neue Banden auf dem Weg nach oben oft der Einstiegspunkt.
Unter den aufsehenerregenden Datenvorfällen des ersten Halbjahrs 2025 sticht der Co-op-Vorfall hervor, bei dem die personenbezogenen Daten von 6,5 Millionen Kundinnen und Kunden sowie von bis zu rund 60.000 Beschäftigten offengelegt wurden.
Größe Anzahl
Bis 50 1.112
51 bis 200 1.012
201 bis 1000 745
Über 1000 397
Bedrohungen im Fokus
Tycoon 2FA
Phishing ist längst nicht mehr nur ein Ärgernis im Postfach, sondern eine hochindustrialisierte, skalierbare Bedrohung, getragen von ausgefeilten Werkzeugkästen und geschicktem Social Engineering. Eine der herausragenden Plattformen dieser Entwicklung ist Tycoon 2FA, eine Phishing-as-a-Service-Operation (PhaaS), die seit 2023 aktiv ist und Anfang 2025 stark an Beliebtheit gewann. Ontinue beobachtete im ersten Halbjahr 2025 einen deutlichen Anstieg ihrer Aktivität, was auf eine breitere Verwendung unter Bedrohungsakteuren und mögliche Koordination von Kampagnen hindeutet.
Das Ontinue CDC (Cyber Defense Center) stellte fest, dass Tycoon2FA im ersten Halbjahr 2025 für rund 65 % aller PhaaS-basierten Angriffe auf Zugangsdaten verantwortlich war. Diese Dominanz zeigt nicht nur die Wirksamkeit des Kits, sondern auch, wie stark es für Gegner, die in großem Maßstab arbeiten, zur ersten Wahl geworden ist.
Tycoon 2FA sticht durch den Fokus auf Adversary-in-the-Middle-Phishing (AiTM) hervor, besonders gegen Nutzende von Microsoft 365 und Gmail. Das ist keine durchschnittliche gefälschte Anmeldeseite. Tycoon 2FA verbindet fortgeschrittene Techniken gegen Erkennung, mehrschichtige Verschleierung und das Abfangen von 2FA – damit wird es zur bevorzugten Plattform für Cyberkriminelle, die hohe Erfolgsquoten suchen.
Wie der Angriff funktioniert
Meist beginnt es mit einer sorgfältig gestalteten Spear-Phishing-E-Mail, oft von einem kompromittierten Konto oder einem gefälschten vertrauten Kontakt. Diese Nachrichten enthalten Links oder QR-Codes zu schädlichen Seiten, die automatisierte Erkennungssysteme umgehen sollen. Zunächst sehen die Betroffenen ein CAPTCHA oder Cloudflare Turnstile, was Bots und Sandboxes ausfiltert, bevor es zur eigentlichen Phishing-Nutzlast geht.
Auf der schädlichen Seite folgt eine Reihe von Sicherheitsprüfungen, die Forschende behindern und Analysen verhindern sollen. Das Phishing-Kit deaktiviert Werkzeuge zur Seiteninspektion (etwa F12 oder Rechtsklick) und sucht nach Anzeichen von Beobachtung – virtuelle Maschinen, Sicherheitswerkzeuge wie Burp Suite oder Browser-Automatisierung wie Selenium.
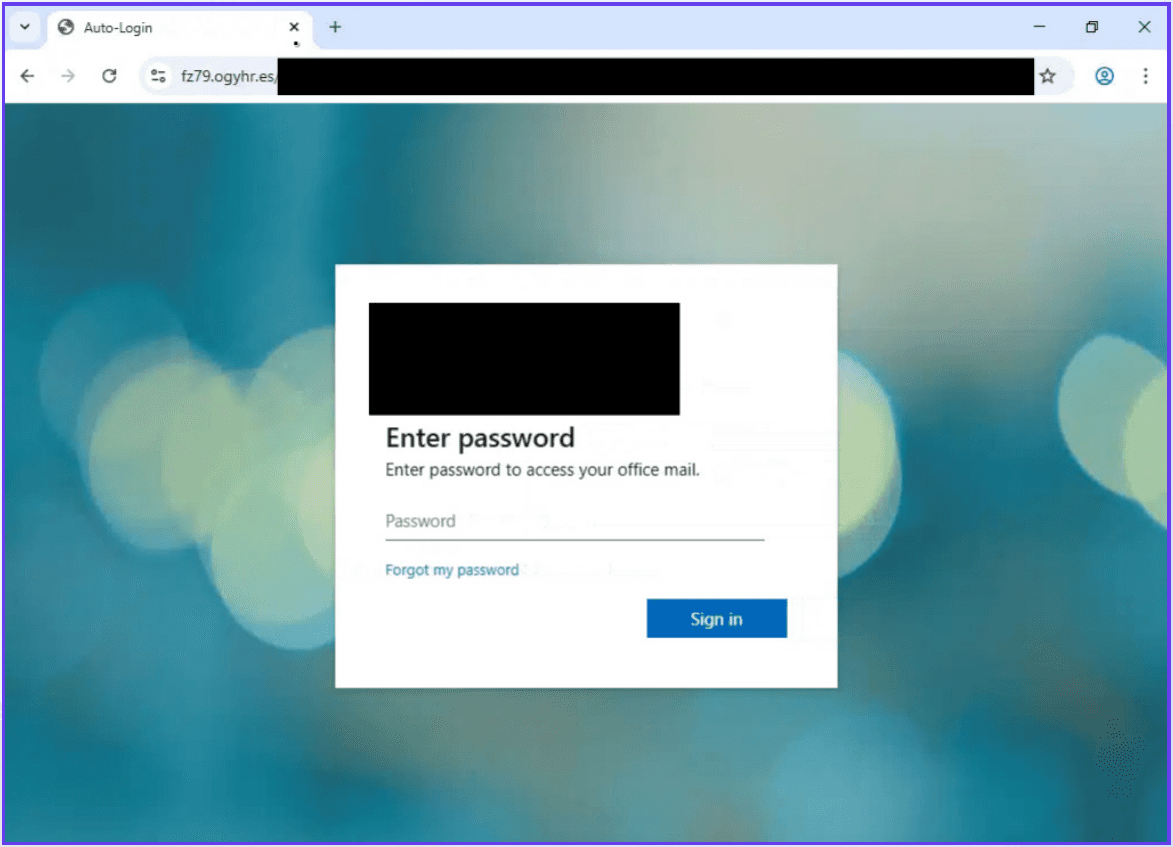
Nur wenn die Umgebung diese Prüfungen besteht, werden Nutzende auf eine überzeugende Nachbildung der Microsoft-365-Anmeldeseite geleitet. Und damit endet es nicht: Nach Eingabe der Zugangsdaten erscheint eine gefälschte 2FA-Abfrage. Alle dort eingegebenen Token werden sofort abgegriffen und zusammen mit Sitzungscookies abgeführt, sodass Angreifende vollen Zugriff erhalten und MFA vollständig umgehen. Zum Schluss werden Nutzende auf eine echte Microsoft-Seite weitergeleitet, um Verdacht zu vermeiden.
Die Infrastruktur dahinter
Tycoon 2FA ist nicht bloß ein geschickter Trick im Frontend. Seine Infrastruktur ist beweglich und verändert sich ständig. Das Advanced Threat Operations Team von Ontinue beobachtete Phishing-Domains, die mit Typosquatting registriert wurden (z. B. micros0ft-login[.]com), mit kurzer Lebensdauer und Schutz über Cloudflare oder andere Reverse Proxys. Diese Kampagnen werden typischerweise über gekaperte E-Mail-Konten oder missbrauchte Clouddienste ausgeliefert, was ihre Glaubwürdigkeit weiter erhöht.
Die Lehre? Tycoon 2FA steht für die Zukunft des Phishings: modular, ausweichend und über PhaaS-Modelle auch für technisch weniger versierte Angreifende leicht zugänglich. Organisationen müssen über einfache E-Mail-Filter hinausgehen und sich gegen ganze Werkzeug-Ökosysteme verteidigen, die solche Kampagnen ermöglichen.
Zur Waffe gemachte SVG-Dateien
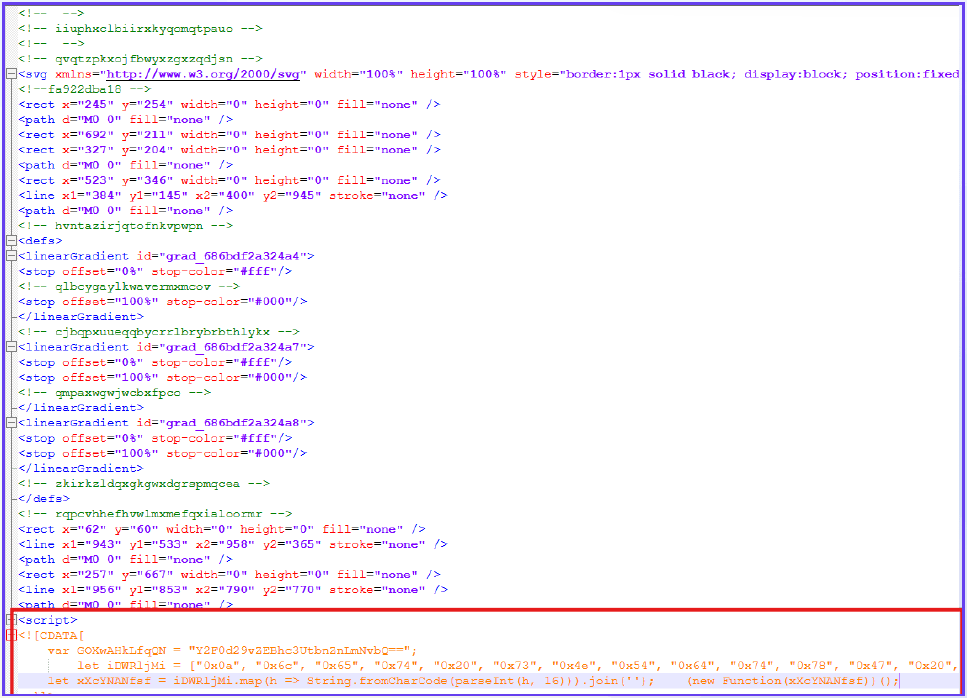
Ontinue beobachtet eine zunehmende Nutzung zur Waffe gemachter SVG-Dateien in Phishing-Angriffen. Diese Technik ist öffentlich schon 2016 dokumentiert worden, wird aber von Bedrohungsakteuren bis heute aktiv genutzt. Solche Dateien enthalten häufig eingebettetes und teils verschleiertes JavaScript, mit dem Weiterleitungen ausgeführt oder schädliche Inhalte geladen werden. Diese Angriffe setzen auf Social Engineering und nutzen die HTML5/SVG-Darstellung moderner Browser, um klassische E-Mail-Sicherheitsfilter zu umgehen, die .svg-Dateien typischerweise als harmlose Bildformate behandeln.
Warum es wirksam ist
SVG ist XML-basiert und skriptfähig, anders als die meisten anderen Bildformate.
E-Mail-Sicherheitswerkzeuge haben SVG-Innereien historisch nicht geprüft (sie standen oft auf Positivlisten).
SVGs lassen sich von E-Mail-Programmen oder Browsern direkt in der Vorschau anzeigen, wodurch die Ausführung mit minimaler Interaktion ausgelöst wird.
Nutzerverhalten
Warum Nutzende vertrauen: Es ist ja nur ein Bild.
Lockmittel: gefälschte Rechnungen, HR-Formulare, Lieferbenachrichtigungen oder auch
Verhaltensbezogene Warnsignale, auf die zu achten ist (etwa die Vorschau unbekannter SVGs in Webmail)
Beobachtete Trends
Ontinue hat seit Jahresbeginn einen Anstieg von 40 % bei zur Waffe gemachten SVG-Dateien in Phishing-Kampagnen beobachtet. SVGs tauchten in früheren Jahren sporadisch in Phishing-Angriffen auf; in den letzten Monaten ist ihr Einsatz als Weg für den Erstzugang jedoch deutlich gestiegen.
Dieses Wiederaufleben fiel mit dem verstärkten Einsatz des Phishing-Kits Tycoon1FA zusammen, was darauf hindeutet, dass Bedrohungsakteure SVG-basierte Auslieferung als Teil ausgefeilterer Phishing-Operationen gegen Mehrfaktor-Authentifizierung übernehmen.
Scattered Spider
Es gibt eine neue Art von Bedrohungsakteur, die scharfe technische Fähigkeiten mit noch schärferem Social Engineering verbindet – und Scattered Spider führt dieses Feld an. Auch bekannt als Octo Tempest, Starfraud, UNC3944, Scatter Swine, 0ktapus und Muddled Libra, ist diese finanziell motivierte Gruppe seit 2022 aktiv und hat sich einen Namen gemacht, indem sie unablässig große Unternehmen in mehreren Branchen angreift.
Besonders gefährlich macht Scattered Spider nicht allein der Malware-Werkzeugkasten (sie nutzen Stealer wie AveMaria, Raccoon und VIDAR), sondern die Meisterschaft in Imitation und Manipulation. Sie brechen nicht mit Gewalt ein – sie reden sich hinein, geben sich als IT-Support aus, überzeugen Beschäftigte, Fernzugriffswerkzeuge wie ScreenConnect, TeamViewer oder Pulseway zu installieren, und bringen sie sogar dazu, MFA-Abfragen zu bestätigen oder Authentifizierungscodes herauszugeben.
Eine wechselnde, wachsende Zielliste
Scattered Spider bleibt nicht in einer Spur. Angegriffen wurden Organisationen in Gastgewerbe, Handel, Finanzwesen, Telekommunikation, Gaming, Krypto und weiteren Bereichen. Laut FBI liegt ihr neuestes Interesse in der Luftfahrt – damit könnte jedes Unternehmen im weiteren Ökosystem der Luftfahrt, einschließlich Drittanbietern, im Visier stehen.
Einmal drinnen, bewegen sie sich schnell und unauffällig. Ihre Methoden reichen vom Taktischen – neue Benutzerkonten anlegen oder MFA-Token verändern – bis zum Hochtechnischen, etwa dem Einbinden eigener, betrügerischer Identitätsanbieter in die SSO-Infrastruktur der Betroffenen, um Rechte auszuweiten und dauerhaften Zugang zu behalten.
Ihr Playbook im Detail
So laufen ihre Angriffe häufig ab:
Erstzugang: Es beginnt mit Social Engineering. Beschäftigte werden dazu verleitet, Fernzugriffswerkzeuge zu installieren oder Zugangsdaten zurückzusetzen. Häufig missbraucht die Gruppe vertrauensvolle Beziehungen zu externen IT-Support-Dienstleistern, um ihre Täuschung glaubwürdig zu machen.
Ausführung und Persistenz: Im Netz nutzen sie kommerzielle Fernzugriffswerkzeuge und serverlose Cloud-Funktionen, um unentdeckt zu bleiben. Sie legen neue Identitäten an, halten den Zugang über gültige Zugangsdaten und verändern MFA-Konfigurationen, um ihr Standbein nicht zu verlieren.
Rechteausweitung und Verschleierung: Die Angreifenden erhöhen ihre Rechte, indem sie eigene Identitätsanbieter in die Systeme der Betroffenen einbinden. Außerdem starten sie neue Cloud-Instanzen und geben sich als IT-Personal aus, um weiter Zugangsdaten abzugreifen und sich seitwärts zu bewegen.
Zugangsdatendiebstahl: Scattered Spider nutzt Stealer-Schadsoftware, überflutet Nutzende mit MFA-Benachrichtigungen („Push Bombing“) und durchsucht Systeme nach unsicher gespeicherten Zugangsdaten und Schlüsseln.
Erkundung und seitliche Bewegung: Ihre Aufklärung ist methodisch – sie durchsuchen SharePoint, Backups und Browserverläufe und nutzen sogar AWS Systems Manager Inventory, um mögliche Wege für seitliche Bewegung zu finden.
Datensammlung und C2: Daten werden aus der ganzen Umgebung an einem zentralen Ort zusammengetragen, bevor sie abgeführt werden. Die Kommunikation mit Command-and-Control-Servern läuft häufig über legitime Fernzugriffswerkzeuge, womit sie sich in den normalen Verkehr einfügen.
Warum diese Gruppe wichtig ist
Scattered Spider steht für das Zusammentreffen von Cloud-Missbrauch, Identitätsmanipulation und gutem alten Social Engineering. Ihre Kampagnen zeigen, dass Angreifende keine Zero-Days brauchen, wenn sie sich hineinreden können – und warum Abwehr auf der menschlichen Ebene wie Sensibilisierung, Identitäts-Governance und gehärtete MFA genauso entscheidend ist wie Endpunktschutz.
USB-Schadsoftware und einfache Expositionsrisiken
Während sich die Cybersicherheitsdebatte 2025 vor allem um fortgeschrittene Bedrohungen wie Ransomware-as-a-Service und KI-gestützte Angriffe dreht, zeigen die Vorfälle des ersten Halbjahrs 2025, dass ältere Techniken relevant und wirksam bleiben. Das Advanced Threat Operations Team (ATO) von Ontinue beobachtete einen Anstieg von 27 % bei über USB ausgelieferter Schadsoftware gegenüber dem zweiten Halbjahr 2024 – ein Hinweis darauf, dass selbst lang etablierte Angriffsmethoden moderne Unternehmen weiter treffen.

Diese Angriffsmethode ist nicht neu. Über USB ausgelieferte Schadsoftware wird seit Jahrzehnten eingesetzt, bleibt aber eine praktikable Option für Gegner, die Erstzugang suchen. Laut einem Honeywell-Bericht von 2024 hatten über die Hälfte der USB-basierten Bedrohungen (51 %) das Potenzial, industrielle und unternehmerische Umgebungen erheblich zu störten. Trotz verfügbarer Gerätekontrollen und fortgeschrittenem Endpunktschutz erlauben viele Organisationen die Nutzung von Wechselmedien weiterhin ohne strenge Einschränkungen.
Die Folgen sind erheblich. Schadsoftware, die über eine einzige USB-Verbindung hereinkommt, kann Abwehr auf Netzwerkebene umgehen und eine Infektionskette auslösen, deren betriebliche Folgen in keinem Verhältnis zur Einfachheit der Handlung stehen. In einem aktuellen Fall löste das Anschließen eines privaten USB-Sticks an einen verwalteten Arbeitsplatz eine Malware-Infektion aus, die schnell eingedämmt werden musste, um eine weitere Ausbreitung zu verhindern. Solche Vorfälle zeigen, dass das Verhalten von Nutzenden und Lücken in Richtlinien – nicht ausgefeilte Zero-Days – Angreifenden häufig das erste Standbein verschaffen.
Ähnliche Risiken entstehen, wenn Geräte durch Fehlkonfigurationen oder nicht genehmigten Fernzugriff exponiert sind. In mehreren Fällen gingen Erkundung und Zugriffsversuche über Zugangsdaten nicht auf neuartige Ausnutzung zurück, sondern auf von Nutzenden angelegte Tunnel oder fehlkonfigurierte Systeme. Diese Methoden zeigen, dass Angreifende jeden Weg nutzen, der am wenigsten Aufwand erfordert – ob über technische Raffinesse oder menschliches Versagen.
Wichtige Abwehrmaßnahmen:
Nutzung von USB-Geräten in verwalteten Umgebungen einschränken oder überwachen.
Lokale Administratorrechte minimieren, um Risiken durch Fehlkonfiguration zu senken.
Fortlaufend auf exponierte Assets und nicht genehmigtes Tunneling achten.
Bewusstsein der Nutzenden durch Schulung und Durchsetzung von Richtlinien stärken.
Diese Erkenntnisse zeigen: Ältere, unkomplizierte Angriffswege bleiben wirksam, weil sie vorhersehbares Verhalten und übersehene Grundlagen ausnutzen. Organisationen, die sich ausschließlich auf fortgeschrittene Bedrohungen konzentrieren, riskieren, für Kompromittierungen mit geringer Komplexität und hoher Wirkung offen zu bleiben.
Die Schadsoftware Lumma C2
Lumma C2, eine der verbreitetsten Infostealer-Familien der Jahre 2024 und 2025, meldete nach einer Abschaltung durch die Strafverfolgung im Mai 2025 erhebliche Störungen ihres Betriebs. Die Nachricht folgte auf eine Pressemitteilung von Europol, wonach fast 2.500 von Lumma MaaS kontrollierte Domains beschlagnahmt wurden.
Betriebliche Auswirkungen
Das US-Justizministerium hat gemeinsam mit der Microsoft DCU sowie europäischen und japanischen Behörden 2.300 Internetdomains abgeschaltet, die von LummaC2-Akteuren und deren Affiliates genutzt wurden. Die Operation richtete sich gegen die Infrastruktur und die Benutzeroberflächen der Schadsoftware und störte damit den Dienst.
Das FBI hat mindestens 1,7 Millionen Fälle identifiziert, in denen diese Schadsoftware zum Informationsdiebstahl genutzt wurde – damit ist sie der produktivste Infostealer. Chats auf Cybercrime-Plattformen zeigen, dass die Beschlagnahme den Ruf von Lumma merklich beschädigt und die Nutzung verringert hat. Trotz der Störung behaupten die Entwickelnden von Lumma schnell wieder, betriebsfähig und normal zu arbeiten. Online veröffentlichte Auszüge aus Telegram-Chats von Cyberkriminellen mit den Lumma-Entwickelnden zeigen Aussagen wie, niemand im Zusammenhang mit Lumma sei verhaftet worden und „alles ist wiederhergestellt, und wir arbeiten normal“.
Die Kernstärke von Lumma liegt in seiner Infrastruktur und im Servicemodell, das die Zugänglichkeit bietet, die zur Beliebtheit unter Cyberkriminellen geführt hat.
Sie behaupten, die Operation des FBI habe ihren Hauptserver wegen der Region, in der er steht, nicht getroffen. Zwar konnten die Behörden in ihren Server eindringen und über das Abgreifen von Zugangsdaten und digitale Spuren Informationen entnehmen, doch ihr Server sei ihren Angaben zufolge unangetastet geblieben.
In einem weiteren Fall wurde nur zwei Tage nach der Aktion der Strafverfolgung eine automatisierte Telegram-Nachricht gesehen, die gestohlene Zugangsdaten von Lumma zum Verkauf anbot. Fazit: Trotz der erfolgreichen Beschlagnahme tausender Lumma-Domains bleibt die Schadsoftware offenbar verbreitet, und die Nachfrage nach Infostealern auf Darknet-Märkten ist nicht gesunken. Die belastbare Infrastruktur von Lumma lässt vermuten, dass es unter neuem Namen wieder auftauchen könnte – mit denselben Taktiken und derselben Wirkung.
Taktiken, Techniken und Vorgehensweisen (TTPs)
Erstzugang:
Phishing-E-Mails mit schädlichen Anhängen oder Links
Malvertising auf Seiten mit geknackter Software und mit Inhalten für Erwachsene
Loader-Schadsoftware, die Lumma als Nutzlast der zweiten Stufe ausbringt
Ausführung:
Ausgebracht als gepackte Binärdatei über verschleierte Loader
Nutzt native Windows-APIs für Unauffälligkeit und zur Umgehung der Erkennung
Persistenz:
Gering bis nicht vorhanden; Lumma arbeitet typischerweise im Speicher oder kurzlebig
Kann Autostart-Einträge konfigurieren oder geplante Aufgaben nutzen, wenn entsprechend angewiesen
Datenabfluss:
Stiehlt Zugangsdaten aus Browsern, Krypto-Wallets, Autofill-Daten und Sitzungstoken
Abfluss über HTTP(S) zu C2-Domains oder fest einprogrammierten IP-Adressen
Verschlüsselt Daten mit AES vor der Übertragung
Verschleierung:
Code-Verschleierung und dynamische API-Auflösung
Erkennung von Sandboxes und virtuellen Maschinen, um automatisierte Analyse zu umgehen
Command and Control:
Kommuniziert mit PHP-basierten C2-Panels
Nutzte zuvor .top-, .xyz- und .shop-Domains zur Verbreitung; wir beobachten inzwischen neuere Top-Level-Domains
Sicherheitstests im Vergleich zu echten Vorfällen
Jenseits der Simulation: Sicherheitstests an realen Bedrohungen ausrichten
Reale Bedrohungen unterscheiden sich in wichtigen Punkten von Penetrationstests und Angriffssimulationen, auch wenn es Gemeinsamkeiten gibt. Penetrationstests sind simulierte Angriffe; sie wollen reale Szenarien nachbilden, erfassen aber nicht immer die ganze Komplexität und Anpassungsfähigkeit eines echten Angreifers. Während Pentests und Angriffssimulationen kontrollierte Übungen mit festgelegtem Umfang sind, die bestimmte Aspekte der Sicherheitslage prüfen, sind reale Gegner unvorhersehbar, anpassungsfähig und nicht an vorab festgelegte Regeln gebunden. Bedrohungsakteure nutzen oft übersehene Systeme, soziale Dynamiken oder betriebliche Schwächen, die Simulationen entgehen. Hinzu kommt, dass manche Organisationen Penetrationstests vor allem aus Compliance-Gründen durchführen statt als Kernbestandteil ihrer Sicherheitsstrategie, was zu oberflächlichen Bewertungen führen kann.
Das zeigt, wie wichtig es ist, Abwehrstrategien an echter Threat Intelligence auszurichten, die auf aktuellen, in freier Wildbahn beobachteten Taktiken, Techniken und Vorgehensweisen (TTPs) beruht, statt sich allein auf testgetriebene Szenarien zu verlassen. Diese Lücke zu schließen erhöht die Widerstandsfähigkeit und stellt sicher, dass die Abwehr zur heutigen Bedrohungslage passt. Abwehr und Erkennung nach den tatsächlich in Ihrer Organisation beobachteten Sicherheitsvorfällen zu priorisieren, lenkt Ressourcen dorthin, wo Bedrohungen am aktivsten und wirkungsvollsten sind. Anders als hypothetische Szenarien, die zu verwässerten Anstrengungen und Alarmmüdigkeit führen können, verankert datengetriebene Priorisierung Ihre Sicherheitslage im tatsächlichen Verhalten der Gegner. Dieser Ansatz erhöht die Wirksamkeit der Erkennung, verbessert die Reaktion auf Vorfälle und richtet die Abwehr an den TTPs aus, die Ihre Umgebung ins Visier nehmen – mit messbarer Risikoreduktion dort, wo sie am meisten zählt.
Das Hauptziel von Sicherheitstests zu wählen ist in mehrfacher Hinsicht wichtig. Domänenweite Bewertungen, die vom „klassischen“ Szenario des kompromittierten Laptops ausgehen, übersehen möglicherweise die Stärken eines Sicherheitsprogramms, das auf die Verhinderung des Erstzugangs setzt. Szenarien „innerhalb des Netzwerks“ übergehen die Vorteile vorhandener Endpunkt-Telemetrie.
Schlüsselsysteme zu testen ist verständlich, kann aber verfehlen, Assets gegen Kompromittierung über seitliche Bewegung zu schützen. Regelmäßige Penetrationstests mit Fokus auf die Kronjuwelen durchzuführen und die Berichte zur Behebung zu nutzen ist oft eng gefasst – bei tiefem Verständnis der Stärken und Schwächen der technischen Kontrollen kann das funktionieren, doch nur solche Tests zu wiederholen lässt die Organisation systematischen Problemen ausgesetzt. Zur Entwicklung der Testwerkzeuge: Die Schlüsse aus Tests werden häufig missverstanden; bei Sicherheitstests geht es nicht nur darum, was erkannt wird. Wir sollten zuerst überlegen, wie Angriffspfade begrenzt werden, statt obskure, unzuverlässige Erkennungen dort zu bauen, wo Logquellen oder Überwachungswerkzeuge nicht ohne Weiteres verfügbar sind.
Wird beispielsweise ein Kronjuwelen-System angegriffen, bei dem Erkennung am besten über NDR gelingt, dieses aber nicht ausgerollt ist, bleibt den Detection Engineers eine Sichtbarkeitslücke; sie müssen sich auf indirekte Spuren in den Logs stützen, mit potenziell vielen schwer bearbeitbaren Alarmen. Sicherheitstests sollten den wichtigsten Handlungsschritt für die Organisation hervorheben: ob die Erkenntnis sofortige Investitionen in Infrastruktur, präventive Kontrollen, Detection Engineering oder eine Kombination erfordert. Diese strategische Orientierung verwandelt Sicherheitstests von einer Compliance-Übung in einen Risikomanagementprozess, der fundierte Entscheidungen über IT- und Sicherheitsinvestitionen antreibt.
Was eine Erkennung werden sollte
Nicht jede Erkenntnis aus einem Sicherheitstest sollte in eine Erkennungsregel münden. Die Entscheidung sollte sich an mehreren Kriterien orientieren, die betriebliche Wirksamkeit und begrenzte Ressourcen ausbalancieren.
Setzen Sie Erkennungen um, wenn:
Belastbare Signale vorliegen – das Verhalten lässt sich mit akzeptabel niedriger Falsch-Positiv-Rate verlässlich von legitimer Aktivität unterscheiden
Skalierbare Überwachung verfügbar ist – Logquellen liefern einheitliche Daten über die gesamte Umgebung
Eine wirksame Reaktion möglich ist – Sicherheitsteams können Alarme tatsächlich untersuchen und beantworten
Die geschäftliche Wirkung den Aufwand rechtfertigt – die geschützten Werte oder verhinderten Schäden wiegen den Aufwand im Detection Engineering auf
Verzichten Sie auf Erkennungen bei:
Lauten Indikatoren mit geringer Verlässlichkeit – Techniken, die ohne klaren Weg zur Feinabstimmung zu viele Fehlalarme erzeugen
Einmaligen, umgebungsspezifischen Erkenntnissen – Probleme, die besser über Konfigurationsänderungen oder Patches gelöst werden
Aktivitäten mit geringer Sichtbarkeit – Verhalten, für das Logquellen spärlich oder unzuverlässig sind oder erhebliche Infrastrukturinvestitionen nötig wären
Artefakten nach der Kompromittierung – Spuren, die erst auftauchen, wenn der Schaden längst entstanden ist
Einblicke aus dem Cyber Defense Center von Ontinue
Unsere KI-gestützten menschlichen Analystinnen und Analysten prüfen monatlich tausende Alarme und Untersuchungen über Kundenumgebungen hinweg. Parallel zu dieser ständigen Bedrohungsüberwachung findet jede Woche mindestens eine, oft mehrere Red- oder Purple-Team-Bewertungen statt. Das verschafft einen einzigartigen Blick darauf, wie simulierte Angreifende arbeiten – und wie sich echte Gegner verhalten, wenn ihr Ziel Persistenz, Verschleierung und Monetarisierung ist.
Red Teams liefern strukturierte Übungen mit festem Umfang, die Widerstandsfähigkeit messen und Verbesserungsfelder aufzeigen. Häufig umfassen sie Angriffe auf phishing-resistente Zugangsdaten, Adversary-in-the-Middle-Techniken und den Missbrauch von Azure-Identitäten. Dennoch bleiben sie begrenzt durch Rules of Engagement, ein durch Sicherheitsbedenken gebremstes Tempo und knappe Zeitfenster.
Reale Angreifende haben solche Grenzen nicht. Sie nutzen übersehene Einstiegswege wie SVG-Phishing-Anhänge, spielen gestohlene Token erneut ein, um Mehrfaktor-Authentifizierung zu umgehen, halten sich über Azure-AD-Anwendungen und Automatisierungskonten fest und manipulieren die Überwachung bewusst, um die Verweildauer zu maximieren. Wir betrachten wiederkehrende Muster aus echten Untersuchungen und stellen sie der üblichen Praxis in Red-Team-Übungen gegenüber.
Zentrale Erkenntnisse aus dem Ontinue Cyber Defense Center
Über 70 % der Phishing-Anhänge, die in den letzten sechs Monaten Secure E-Mail Gateways passierten, hatten untypische Formate wie SVG oder IMG (Quishing) – keine Office-Makros und keine klassische Schadsoftware.
Etwa jeder fünfte untersuchte Vorfall umfasste das Wiedereinspielen von Refresh-Token zur Persistenz nach einer Passwortzurücksetzung, womit MFA umgangen wurde.
Bei fast 40 % der Fälle mit versuchter Azure-AD-Persistenz legten Gegner mehrere Methoden übereinander (Anwendung + Automatisierungsjob + Rollenausweitung), um Redundanz zu schaffen.
Wo Azure-Persistenz etabliert wurde, versuchten Angreifende stets, Diagnoseeinstellungen oder Richtlinien für bedingten Zugriff zu manipulieren.
Die mediane Verweildauer bei Cloud-Einbrüchen überschritt 21 Tage, wenn Gegner Telemetrie erfolgreich unterdrückten oder manipulierten.
Bei einem erheblichen Anteil der Vorfälle (über 30 %) versuchten Angreifende, Funktionen der Azure-Steuerungsebene (RunCommand, Data Factory, Key Vault) zum Datenabfluss zu nutzen.
Jede Woche findet in Kundenumgebungen von Ontinue mindestens eine Red- oder Purple-Team-Übung statt, was einen strukturierten Kontrast zur realen Gegneraktivität über tausende Alarme hinweg bietet.
Phase 1: Erstzugang
Red Teams: Red Teams starten üblicherweise mit kontrollierten Phishing-Kampagnen. Erfahrene Teams setzen Adversary-in-the-Middle-Kits wie Evilginx2 oder Modlishka ein, um Sitzungscookies zu erfassen und so MFA zu umgehen. Andere führen OAuth-Consent-Phishing durch und bitten Nutzende, betrügerischen Apps Graph-API-Berechtigungen zu erteilen. Die E-Mail-Nutzlasten sind häufig HTML- oder PDF-Lockmittel; manche Übungen umfassen inzwischen QR-Code-Phishing („Quishing“). Sicherheitsvorgaben begrenzen meist den Einsatz ausführbarer Nutzlasten oder unüblicher Dateitypen wie SVG, obwohl diese in freier Wildbahn zunehmend ausgenutzt werden. Manche Kunden stellen Testkonten bereit, um Erfolg zu garantieren – damit umgeht die Übung die realistischen Hürden der Erstkompromittierung.
Bedrohungsakteure: Angreifende missbrauchen zunehmend übersehene Dateitypen, besonders SVG. SVGs können eingebettetes JavaScript oder kodierte Weiterleitungen enthalten, die im Browser ausgelöst werden. E-Mail-Sicherheitsprodukte behandeln sie häufig als harmlose Bilder und lassen sie durch. Nach dem Öffnen wird die betroffene Person zu einer vom Angreifer kontrollierten Nachbildung der Microsoft-Anmeldung geleitet. Sowohl Zugangsdaten als auch Refresh-Token werden erfasst. Analysen zeigen, dass Gegner die Zugangsdaten rasch gegen Exchange Online oder SharePoint prüfen und die Token dann noch am selben Tag über die Graph-API einspielen. Damit verkürzt sich der Weg vom Phishing zum vollen Mandantenzugriff von Tagen auf Stunden.
Phase 2: Authentifizierung und Missbrauch von Token
Red Teams: Fortgeschrittene Red Teams bleiben nicht beim Diebstahl von Benutzername und Passwort. Sie zeigen MFA-Umgehung, indem sie Cookies mit Evilginx2 erfassen und erneut einspielen oder mit TokenTactics Gerätetoken erzeugen, um weitere Azure-Dienste anzugehen. Manche simulieren das Wiedereinspielen von Refresh-Token, um das Risiko zu zeigen, doch anhaltende Automatisierung über Wochen wird aus Kostengründen meist vermieden. Übungen enden häufig, sobald der Zugriff belegt ist, statt unauffällige Persistenzzyklen aufrechtzuerhalten. Verlängerte Persistenz über Refresh-Token wird selten getestet.
Bedrohungsakteure: Echte Gegner missbrauchen Refresh-Token aggressiv. Ein einzelnes gestohlenes Token lässt sich unbegrenzt erneut einspielen, bis es entzogen wird, und erzeugt neue Zugriffstoken ohne frische Anmeldeereignisse. Damit wird MFA vollständig umgangen. Untersuchungsdaten zeigen, dass Gegner automatisierte Token-Erneuerungen alle 30 bis 90 Minuten planen und so durchgehenden Zugang behalten, ohne Anmelde-Telemetrie zu erzeugen. In manchen Vorfällen bestand der Zugang noch Wochen nach dem Zurücksetzen des Passworts, weil die Refresh-Token nie entzogen wurden.
Phase 3: Persistenz in Azure AD
Red Teams: Persistenz wird über begrenzte App-Registrierungen mit minimalen Berechtigungen simuliert. Meist wird ein einzelnes App-Secret angelegt, und Rechteausweitung wird aus Sicherheitsgründen vermieden. Red Teams registrieren Azure-AD-Anwendungen mit begrenzten Berechtigungen, fügen ein Secret hinzu und fordern manchmal delegierten Zugriff über OAuth-Consent an. Rechteausweitung und das Anlegen von Automatisierungsjobs werden aus Sicherheitsgründen meist vermieden, auch wenn erfahrene Teams eigene Werkzeuge nutzen können, um das Potenzial für mit Backdoors versehene Anwendungen zu veranschaulichen.
Bedrohungsakteure: Echte Gegner schaffen Redundanz. Sie erstellen Azure-AD-Anwendungen mit weitreichenden Berechtigungen, fügen mehrere Client-Secrets und Zertifikate hinzu und vergeben hochwertige Rollen. Manche konfigurieren Automatisierungsjobs oder Logic Apps, die als Geschäftsprozesse getarnt sind. Durch überlappende Ablaufdaten der Secrets behalten Angreifende ihren Zugang auch dann, wenn eine Anmeldeinformation entzogen wird. Untersuchungen zeigen häufig mehrere gleichzeitig bestehende Persistenzschichten, was die Reaktion auf Vorfälle erschwert.
Phase 4: Ausbreitung und Missbrauch der Steuerungsebene
Red Teams: Übungen bleiben meist beim Nachweis des Potenzials. Sie holen etwa ein Key-Vault-Secret, nutzen RunCommand auf einer einzelnen VM oder zeigen Lesezugriff auf einen Storage-Container. Ziel ist der Risikonachweis, nicht die operative Ausnutzung. Red Teams meiden Skalierung, um Störungen zu minimieren, dokumentieren aber, wie eine Eskalation ablaufen könnte.
Bedrohungsakteure: Gegner versuchen, die Steuerungsebene voll auszunutzen. Verbreitete Muster sind:
RunCommand nutzen, um Nutzlasten gleichzeitig auf mehreren VMs auszuführen.
Secrets aus Key Vaults entnehmen, die nachgelagerte Systeme öffnen.
Shared Access Signatures (SAS) mit langer Laufzeit für den Datenabfluss erzeugen.
Data-Factory-Pipelines bauen, die Terabytes an Daten auf externe Konten replizieren.
Diese Techniken erscheinen als legitime administrative Aktivität und lassen sich nur über Anomalieerkennung identifizieren.
Phase 5: Verschleierung und Verweildauer
Red Teams: Rules of Engagement verbieten in der Regel das Manipulieren von Telemetrie. Red Teams weisen auf die Risiken hin, bedingten Zugriff zu ändern oder Diagnoseeinstellungen zu löschen, führen das aber selten aus. Stattdessen simulieren sie Unauffälligkeit, indem sie Aktivitätsmengen begrenzen und – wo erlaubt – legitime Werkzeuge nutzen, um nicht aufzufallen.
Bedrohungsakteure: Gegner verbergen sich aktiv. Sie löschen Diagnoseeinstellungen, die Logs an das SIEM weiterleiten, ändern Regeln für bedingten Zugriff, damit Angreifergeräte als vertrauenswürdig gelten, oder unterdrücken MFA-Abfragen. Das verringert die Sichtbarkeit und verlängert die Verweildauer. Fälle zeigen Verweildauern von über drei Wochen, wenn das Unterdrücken der Überwachung wirksam war.
Phase 6: Endspiel
Red Teams: Aus naheliegenden Gründen enden Einsätze beim Risikonachweis: kontrollierter Datenabfluss oder simulierte Ransomware. Endspielszenarien werden simuliert, nicht ausgeführt. Red Teams führen begrenzte Beispieldateien ab, erstellen Screenshots sensibler Systeme oder hinterlegen vorbereitete Lösegeldforderungen. Großflächiger Datendiebstahl oder Verschlüsselungskampagnen werden ausdrücklich vermieden; die möglichen Folgen werden in Abschlussberichten beschrieben. Bei Führungskräften verliert das oft an Wirkung, weil eine Demonstration selten der realen geschäftlichen Wirkung gleichkommt.
Bedrohungsakteure: Gegner monetarisieren aggressiv. Postfächer und SharePoint-Bibliotheken werden abgeführt, Key-Vault-Secrets für eine breitere Kompromittierung abgegriffen und Backups kopiert oder gelöscht. Zugänge werden teils an Ransomware-Affiliates weiterverkauft, die über RunCommand Verschlüsselung auf Azure-VMs und Storage ausbringen. Die Wirkung wird maximiert, indem Persistenz, Verschleierung und der Missbrauch legitimer Werkzeuge verkettet werden.
Prioritäten für Verteidigende
Die Lücke zwischen Tests und realem Gegnerverhalten zu schließen erfordert Fokus auf Folgendes:
Untypische Dateitypen (SVG, ISO, IMG) auf aktive Inhalte prüfen.
Auffällige Wiederverwendung von Refresh-Token erkennen, besonders langlebige Sitzungen ohne neue Anmeldungen.
App-Registrierungen, Secrets und privilegierte Rollenzuweisungen in Azure AD fortlaufend prüfen.
Bei großflächiger Nutzung von RunCommand, Data-Factory-Replikation und Spitzen bei Key-Vault-Lesezugriffen alarmieren.
Manipulationen an Diagnoseeinstellungen und ungewöhnliche Änderungen am bedingten Zugriff erkennen.
Spitzen beim Datenausgang und bei der Erzeugung von SAS-Token überwachen.
Red-Team-Tests sind ein unschätzbarer Spiegel, aber nur ein Abbild des Risikos unter kontrolliertem Licht. Echte Gegner arbeiten im Schatten, ohne Rules of Engagement, ohne Zeitlimits und ohne Rücksicht auf den Umfang. Sie machen übersehene Dateitypen zur Waffe, spielen Token endlos erneut ein, bauen Persistenz über mehrere Azure-Schichten und bringen genau jene Telemetrie zum Schweigen, auf die Verteidigende sich stützen.
Das Ontinue Cyber Defense Center sieht täglich beide Perspektiven: strukturierte Übungen, die zeigen, wo die Abwehr halten sollte, und echte Einbrüche, die zeigen, wo sie tatsächlich versagt. Die Lehre ist klar: Organisationen dürfen Red-Team-Ergebnisse nicht als Ziellinie behandeln. Sie müssen sie als Basislinie nutzen und sich dann an den Taktiken messen, die echte Gegner immer wieder einsetzen.
Red-Team-Ergebnisse zeigen Bereitschaft, Gegnermuster zeigen die Realität. Persistenz in Azure ist längst keine Ausnahme mehr, sondern die Regel. Das Wiedereinspielen von Token ist zum Generalschlüssel moderner Angreifender geworden, der MFA leise und wiederholt umgeht. In der Lücke zwischen Simulation und Realität wächst die Verweildauer – und genau in dieser Lücke erzielen Angreifende ihre größte Wirkung.
Organisationen, die diese Red-Team-Lücke schließen, indem sie Purple-Team-Erkenntnisse mit beobachtetem Gegnerverhalten abgleichen, werden Verweildauern senken, Persistenz früher erkennen und Gegner stören, bevor diese Zugang monetarisieren. Übungen bestätigen Fähigkeiten. Intelligence bestätigt Widerstandsfähigkeit. Beides ist unverzichtbar, aber keines allein genügt.
In den Nachrichten
Geopolitik
Da die geopolitischen Spannungen weltweit im ersten Halbjahr 2025 zunahmen, überrascht es nicht, dass die Folgen dieser globalen Ereignisse auch private Akteure treffen – als Kollateralschaden oder durch gezielte Aktionen, weil sie als mit geopolitischen Rivalen verbunden gelten. Das Phänomen hybrider Kriegsführung – die Verwischung der Grenze zwischen Frieden und Krieg, mit ständiger feindlicher Aktivität unterhalb der Schwelle offener Kriegsführung, die den Gegner stören und verunsichern soll – ist nicht neu. Umfang, Intensität und vor allem Sichtbarkeit der Folgen solcher Aktivität sind in den letzten Monaten jedoch stark gewachsen. Ontinue veranschaulicht dies im Folgenden an einigen bekannten Fallbeispielen.
Private Unternehmen als Ziele geopolitischer Vorhaben – Iran und die Sepah-Bank
Ein Musterbeispiel dafür, dass Bedrohungsakteure private Einrichtungen im Rahmen globaler geopolitischer Ereignisse angreifen, ist das Vorgehen von Predatory Sparrow (auch: Gonjeshke Darande), einer pro-israelischen Hackergruppe, gegen Nobitex – Irans größte Kryptobörse – und gegen die iranische Sepah-Bank. Predatory Sparrow beansprucht zudem Angriffe auf iranische Stahlwerke für sich.
Die Sepah-Bank, ein privates Unternehmen, wurde von Predatory Sparrow angegriffen, weil sie angeblich das iranische Militär finanziert. Der Angriff vom Juni 2025 fiel in eine Zeit erhöhter Spannungen zwischen Israel und Iran – kein Zufall. Den Alltag in Konfliktzeiten zu störten, indem ein so zentrales Stück nationaler Infrastruktur angegriffen wird, ist für geopolitisch motivierte Akteure der perfekte Weg, Gegner aus dem Gleichgewicht zu bringen. Für Staaten hat es den zusätzlichen Vorteil, solche Handlungen durch nichtstaatliche oder Stellvertreterakteure ausführen zu lassen: So bleiben die Spannungen unter der Schwelle offener Kriegsführung und tragen dennoch zu geopolitischen Zielen und Vorteilen bei.
Indem sie einen zentralen nationalen Dienst wie den Bankensektor untergraben, können Bedrohungsakteure das Vertrauen einer Bevölkerung in ihre Regierung insgesamt und in deren Fähigkeit beschädigen, die Bevölkerung zu schützen. Besonders in autokratischen Staaten, deren Überleben vom Anschein der Unverwundbarkeit abhängt, kann ein so öffentliches und unübersehbares Versagen erhebliche Folgen für die nationale Stimmung haben – unabhängig von den Folgen für das öffentliche Ansehen.
Quellen:
Konflikte an anderer Stelle führen zu mehr Cyberspionage – Void Blizzard und die Niederlande
Laufende militärische Konflikte wirken sich auch auf den Alltag gewöhnlicher Menschen aus – in Staaten, die unmittelbar Krieg führen, wie in solchen, die nicht aktiv beteiligt sind. Der Krieg in der Ukraine liefert weiterhin zahlreiche Beispiele dafür, wie die Aktivitäten von Bedrohungsakteuren in das Leben von Nichtkombattanten übergreifen. Historisch ist die Ransomware NotPetya von 2017 das bekannteste Beispiel für ein unbeabsichtigtes Überschwappen eines heißen Konflikts in das Zivilleben; ähnliche Aktivität gibt es bis heute.
Während die globale Wirkung von NotPetya von den Urhebern nicht beabsichtigt war, ist Void Blizzard – auch Laundry Bear – 2025 eine bekannte Bedrohungsgruppe, die ihre Ziele wegen der globalen geopolitischen Lage bewusst auswählt. Die Gruppe, die pro-russischen Zielen zuzurechnen ist, war 2024 für einen Cyberangriff auf die niederländische Polizei verantwortlich und griff auch die NATO sowie europäische Staaten breiter an. Im Zentrum stehen Spionageoperationen mit dem Ziel, sensible Informationen über westliche Militärausrüstung oder Waffenlieferungen an die Ukraine zu stehlen. Auch private Unternehmen, die fortgeschrittene Technologien herstellen, die Russlands eigene Industrie nicht leisten kann oder die Russland wegen westlicher Sanktionen nicht kaufen kann, sind als Ziele bekannt.
Im weltweiten Spiel strategischer Konkurrenz kann es einen strategischen Vorteil verschaffen, den normalen Geschäftsbetrieb eines Gegners zu störten – wie kurz auch immer. Da viele westliche Militärzulieferer oder kritische Industrien vor allem als private Unternehmen geführt werden, die die Interessen ihrer Anteilseignerinnen und -eigner nicht automatisch der Sicherheit nachordnen, kann schon die Fähigkeit eines Gegners, den reibungslosen Betrieb dieser Firmen in Frage zu stellen, geostrategische Nachwirkungen haben. Seit dem Ende des Kalten Krieges ist die Rüstungsproduktion zurückgefahren worden: weniger Firmen, die weniger Munition an weniger Standorten herstellen. Da die Munitionsbestände des Westens und der NATO durch die Unterstützung der Ukraine bereits beansprucht sind, kann jeder Stillstand in den Produktionsplänen die geopolitischen Entscheidungen von Staaten merklich beeinflussen. Weitere Erwägungen wie die Geografie spielen ebenfalls eine Rolle: Die Lage der Niederlande, mit dem größten Hafen Europas in Rotterdam, beeinflusst die Zielauswahl von Bedrohungsakteuren.
Quellen:
Kriminelles Handeln staatlich geförderter Akteure – die Lazarus Group und Nordkorea
Opportunistische, kriminelle Handlungen von Akteuren, die von Pariastaaten gefördert werden, gehen ebenfalls unvermindert weiter. Bedrohungsakteure aus Nordkorea sind die prominentesten und bekanntesten, wenn es um Hacking zum finanziellen Gewinn geht. Dafür gibt es einen guten Grund: Die Erträge dieser kriminellen Aktivität leitet der nordkoreanische Staat anschließend in seine Nuklear- und Raketenprogramme.
Nordkoreas Lazarus Group erlangte ihre Berühmtheit 2016 mit einem Raubzug von 101 Mio. USD bei der Bangladesh Bank. 2025 wurde ihr der Bybit-Hack mit 1,5 Mrd. USD zugeschrieben. Die Lazarus Group hat sich einen Namen dafür gemacht, die Kryptobranche erfolgreich anzugreifen. Bybit, eine Kryptobörse mit Sitz in Dubai, fiel der Gruppe im Februar 2025 zum Opfer – es gilt als der bislang größte Raubzug der Gruppe gegen ein einzelnes Unternehmen. Über die von den Führungskräften der Börse genutzte SafeWallet-Oberfläche führte die Gruppe betrügerische Transaktionen aus und verteilte die Beute anschließend auf mehrere Wallets.
Ein UN-Bericht schätzte 2023, dass Nordkoreas Cyberangriffe dem Regime zwischen 2017 und 2023 rund 6 Mrd. USD eingebracht haben, wobei bis zu 40 bis 50 % dieser Summe direkt in das Nuklearwaffenprogramm des Landes geflossen sein sollen. Angesichts der Neigung der Gruppe zu opportunistischer Zielwahl ist kein privates Unternehmen vor Angriffen sicher. Das zusätzliche Risiko für Betroffene, möglicherweise mit einer UN-sanktionierten Einrichtung zu verhandeln und ihr Lösegeld zu zahlen, erhöht die Compliance-Gefahren für das betroffene Unternehmen weiter. Das kann die Verhandlungsposition der Angreifenden stärken und dazu führen, dass Firmen weniger transparent über solche Angriffe berichten – besonders, wenn nationale Vorschriften die Offenlegung nicht erzwingen. Der kriminelle Charakter dieser Aktivität und Nordkoreas fortbestehender Status als Pariastaat bedeuten, dass die damit verbundenen Risiken kaum bald abnehmen werden.
Quellen:
https://cointelegraph.com/learn/articles/lazarus-group-hackers-behind-billion-dollar-heists
https://www.radware.com/cyberpedia/ddos-attacks/the-lazarus-group-apt38-north-korean-threat-actor/
https://www.dw.com/en/how-crypto-heists-help-north-korea-fund-its-nuclear-program/a-68669802
Prognosen
Im anhaltenden Katz-und-Maus-Spiel zwischen Bedrohungsakteuren und Sicherheitsteams werden die oben genannten geopolitischen Bedrohungen kurzfristig nicht verschwinden. Das Phänomen kann von Zeit zu Zeit von anderen Akteuren getragen werden, doch die Gründe, warum Geopolitik bei Cyberangriffen eine Rolle spielt, bleiben konstant.
Obwohl Irans militärische Führung, Organisation und offensive Cyberfähigkeiten nach der Bombardierung der Nuklearanlagen des Landes schwer getroffen wurden, lässt sich für die kürzere Frist eine Zunahme vor allem störender Angriffe (etwa DDoS, Website-Defacement) gegen Irans vermeintliche Feinde prognostizieren. Mittelfristig wäre es nicht überraschend, wenn Irans Gegner ernstere Versuche erleben, konkreten Schaden an ihrer kritischen Infrastruktur anzurichten. Es gibt Präzedenzfälle, die Iran nachahmen könnte – etwa den Versuch eines Hackers, 2021 die Steuerungssysteme der Wasseraufbereitungsanlage in Oldsmar im US-Bundesstaat Florida zu manipulieren. Iran hat auch einen eigenen mutmaßlichen Präzedenzfall aus dem Jahr 2020, als dem Land ein gescheiterter Cyberangriff auf israelische Wasserinfrastruktur mit dem Ziel vorgeworfen wurde, Chlorwerte zu beeinflussen.
Eine zweite Prognose lautet, dass Hacker zunehmend Open-Source-Intelligence nutzen werden, um Beschäftigte der Firmen anzugreifen, die sie ins Visier nehmen. Trotz zahlreicher Sensibilisierungskampagnen für Beschäftigte geben nur wenige Orientierung oder machen auf die Risiken dessen aufmerksam, was Beschäftigte online veröffentlichen. Für Sicherheitsteams ist das ausgesprochen schwer zu überwachen, und Datenschutzvorschriften begrenzen konkrete Maßnahmen, mit denen verhindert werden könnte, dass Beschäftigte auf privaten Profilen Material veröffentlichen, das Bedrohungsakteuren nützt. Man muss nur davon lesen, wie die Bodyguards des schwedischen Ministerpräsidenten Ulf Kristersson ihre Lauf- und Radstrecken in die Fitness-App Strava hochgeladen haben, um zu sehen, dass dies selbst die harmlosesten Aktivitäten auf jeder gesellschaftlichen Ebene betreffen und geopolitischen Rivalen dennoch erhebliche Vorteile und Einblicke verschaffen kann.
Risiken durch Dritte
Eine Organisation kann viel in ihre eigene Sicherheitslage investieren, um Datenschutzvorfälle zu verhindern; diese Anstrengungen können jedoch schnell zunichte werden, wenn Partner mit schwächeren Sicherheitskontrollen Zugang zu ihren Systemen erhalten oder sensible Daten anvertraut bekommen. Datenschutzvorfälle, die Dienstleistern oder Partnern zugerechnet werden, haben sich von 2024 auf 2025 weltweit verdoppelt. Im Data Breach Investigations Report (DBIR) von Verizon wurden Dritte bei rund 30 % aller 2025 analysierten Vorfälle festgestellt, gegenüber etwa 15 % im Jahr 2024.
Seit Anfang 2025 ist ein merklicher Anstieg von Vorfällen zu beobachten, bei denen Dienstleister als Weg für den Erstzugang dienten oder die von ihnen verarbeiteten Daten nicht ausreichend geschützt haben und damit die Ursache der Kompromittierung waren.
Im April 2025 wurde der britische Einzelhandelsriese Marks & Spencer Opfer eines katastrophalen Ransomware-Angriffs von Scattered Spider, der zu einem Umsatzverlust von 300 Mio. Pfund führte und 1 Mrd. Pfund Börsenwert vernichtete. Für den Erstzugang gaben sich die Angreifenden als M&S-Beschäftigte aus und brachten Helpdesk-Personal von Tata Consultancy Services per Social Engineering dazu, Passwörter für hochprivilegierte Konten zurückzusetzen. Mindestens zwei TCS-Konten mit legitimem Zugang zu M&S-Systemen wurden dann beim Einbruch genutzt, womit die Angreifenden Mehrfaktor-Authentifizierung und interne Kontrollen umgingen.
Im Mai 2025 legte der Sportartikelkonzern Adidas einen Cyberangriff offen, bei dem Kundendaten über einen externen Kundenservice-Dienstleister offengelegt wurden. Betroffen waren Kontaktdaten, die dem Adidas-Helpdesk in der Vergangenheit übermittelt worden waren. Die gestohlenen Daten bestehen vor allem aus persönlichen Kontaktangaben: vollständige Namen, E-Mail-Adressen, Telefonnummern, Postadressen und Geburtsdaten.
Diese Marken sind nur einige aus einer wachsenden Liste von Organisationen, die Datenschutzvorfälle erlitten haben, deren Ursache bei einem Dritten lag – weil dieser sensible Daten für sie speicherte oder unbeabsichtigt als Hintertür und Einstiegspunkt in ihre IT-Landschaft diente.
Lehren daraus
Organisationen, die Kosten senken wollen, indem sie Helpdesk-Funktionen oder andere wiederkehrende Aufgaben ins Ausland auslagern, müssen die Sicherheitsrisiken sorgfältig abwägen, die mit dem Zugang Dritter zu ihren Netzen und Daten verbunden sind. Entscheidend ist, die möglichen Folgen von Datenschutzvorfällen bei der Bewertung solcher Partnerschaften einzubeziehen. Um dieses Risiko wirksam zu steuern, sollten Organisationen belastbare Prozessrahmen aufbauen, die alle Beziehungen zu Dritten erfassen, klar festlegen, auf welche Systeme und Daten jeder Dienstleister zugreifen darf, und gründliche Prüfverfahren einführen, damit jeder Partner angemessene Sicherheitskontrollen vorhält.
Deepfakes
Deepfakes stellen ein wachsendes Problem in der digitalen Landschaft dar. Bislang richteten sich rund 75 % aller Deepfake-Vorfälle entweder gegen Personen des öffentlichen Lebens – mit nicht einvernehmlichen explizit sexuellen Inhalten oder anderen Mitteln, die zu finanzieller Erpressung sowie Desinformation und Einflussoperationen führen – oder gegen die Bevölkerung mit Betrug und Erpressung.
Fast ein Fünftel aller Vorfälle richtete sich gegen Organisationen, meist finanziell motiviert.
Identitätsvortäuschung per Deepfake zum Zugangsdatendiebstahl ist relativ neu, aber ein beobachtungswürdiger Trend – seit einem der ersten bemerkenswerten Vorfälle: dem Deepfake-Video-Betrug gegen einen CFO in Hongkong, der 2023 zu einer Überweisung von 25 Mio. USD führte.
Bemerkenswerte Vorfallarten:
Liebesbetrug (auch bekannt als „Pig Butchering“)
Anlagebetrug mit Prominenten (Kryptowährung, Geschenkkarten usw.)
Betrug mit gefälschten Veranstaltungen
Ontinue schätzt, dass wir allein 2025 insgesamt rund 500 dokumentierte Deepfake-Vorfälle sehen werden.
Quelle: Resemble AI Deepfake Incident Report.
Neue Trends im Social Engineering
Sich in unserem digitalen Leben durch Informationen zu bewegen, war nie schwieriger – nach Menge wie nach Vielfalt. Statista.com schätzt, dass 2025 täglich über 400 Millionen Terabyte an Daten entstehen. Berufliche wie soziale Netzwerke leiden unter Informationsüberlastung und Falschinformation.
„Digital Natives“ kommen mit der Menge vielleicht gut zurecht, doch Realität von Halbwahrheiten und reinen Erfindungen zu unterscheiden, ist technisch und mental immer anstrengender geworden – ständiges kritisches Denken geht nicht von selbst.
Evolutionär sind wir nicht darauf eingerichtet, in einer Ära erodierten Vertrauens und verbreiteter Falschinformation zu agieren, in der wir unsere Sinne ständig hinterfragen müssen – den Bezug zwischen Wahrnehmung und Realität zu verlieren, erzeugt auch eine untergründige Verunsicherung.
In den vergangenen Jahrzehnten feierten die meisten Bildungsfachleute das Internet dafür, Zugang zum gesammelten Wissen der Menschheit und zu „mehr Informationen“ zu geben und uns vielfältigen Meinungen auszusetzen – nur um sich zuletzt in algorithmengetriebene Selbstbestätigung und Meinungsechokammern zu verwandeln.
Willkommen im Zeitalter generierter Information
Teile der „Dead Internet Theory“ scheinen Realität zu werden – nämlich, dass organische menschliche Aktivität durch Bots ersetzt wird; eine negative Deutung des Zeitalters generativer KI.
Anders gesagt: Die meisten neuen Inhalte und Trends im Internet sind und werden generiert statt von Menschen erfasst oder kuratiert – das zersetzt unsere Annäherung an eine objektive Realität, macht sie angreifbar und untergräbt echte digitale Interaktion zwischen Menschen (besonders mit Fremden). Wir werden uns mit neuen Schutzmechanismen ausrüsten müssen.
Weiterhin wertvolle Communities liegen oft hinter Bezahlschranken, sind nur auf Einladung zugänglich und Teil des Deep Web statt des offenen Netzes – dort, wo Algorithmen, Aufhänger und Vorschaubilder über Beliebtheit entscheiden und menschliche Aufmerksamkeit zunehmend zur eigentlichen Währung des Internets wird, während wir individuell immer weniger zu bieten haben.
In der Folge beginnen alle zu verstehen, dass Informationen weniger vertrauenswürdig werden – und angesichts der Schwierigkeit der Überprüfung gewinnen Verifizierungsmechanismen jenseits von CAPTCHAs an Bedeutung, um Bots abzuwehren und persönliche digitale Identitäten zu bestätigen. All das führt möglicherweise dazu, dass Gesetzgeber Lösungen durchdrücken, die Privatsphäre und Anonymität untergraben.
Weder Privatpersonen noch Beschäftigte sind darauf vorbereitet – unabhängig vom Umfang der Social-Engineering-Schulungen. Wie oft haben wir schließlich davon gehört, dass auch Sicherheitsfachleute auf überzeugende Phishing-E-Mails hereinfallen? Wie oft also glauben wir, täglich in die Irre geführt zu werden, bei der kurzen Aufmerksamkeit, die wir aufbringen? Wie oft halten wir überhaupt für eine kritische Prüfung inne? Haben wir die Gewohnheit, Informationen hastig zu konsumieren, aus Angst, etwas zu verpassen?
Natürlich gab es auch im Informationszeitalter keinen Mangel an Falsch- und Desinformation – ein Trend, der seit Jahrhunderten stetig wächst. Informationen werden jedoch in allen Formaten unüberprüfbar: Text, Web, Bild, Audio und Video leiden gleichermaßen unter übereilt gelösten Validierungsproblemen.
Aus einfachen Phishing-E-Mails und -Websites hervorgegangen, sehen wir zunehmend reichhaltige Medien: Bilder (SVG Smuggling), Audio (Voice Cloning), Videos (Deepfakes) und Konferenzschaltungen (Face Swapping bzw. Cloning) treten alle als valide Angriffswege auf.
Ein Beispiel für gefälschte Identitäten in Verbindung mit dauerhaftem Zugang sind nordkoreanische IT-Fernkräfte, die erfundene Profile nutzen und sich von Laptop-Farmen aus verbinden.
Best Practices für Cyber-Resilienz
Das erste Halbjahr 2025 hat bestätigt: Während Angreifende Neues ausprobieren, nutzen viele erfolgreiche Vorfälle übersehene Grundlagen aus. Organisationen können ihre Widerstandsfähigkeit stärken, indem sie sich auf folgende Prioritäten konzentrieren:
Auf Ransomware vorbereiten: Offline-Backups vorhalten und testen sowie Schwachstellen mit hohem Risiko schnell patchen.
Identitäten schützen: Phishing-resistente MFA einsetzen und auf Tokendiebstahl oder Session Hijacking achten.
Endpunkte kontrollieren: Prinzip der geringsten Rechte durchsetzen, USB-Nutzung einschränken und EDR/XDR im Blockiermodus betreiben.
Risiken durch Dritte steuern: Von Dienstleistern Mindestkontrollen verlangen und sie in Incident-Response-Pläne einbeziehen.
Social Engineering begegnen: Mitarbeitende schulen, ungewöhnliche Anfragen zu prüfen, auf Deepfakes zu achten und das Phishing-Bewusstsein zu stärken.
Intelligence-geführte Abwehr priorisieren: Threat Intelligence nutzen, um Tests, Red Teaming und die Feinabstimmung der Erkennung zu steuern.
Mit dem Fokus auf diese Grundlagen können Organisationen die Wahrscheinlichkeit einer Kompromittierung senken und gleichzeitig ihre Fähigkeit verbessern, Vorfälle einzudämmen, wenn sie eintreten.
Die Rolle von MXDR
Auch die stärksten Sicherheitsstrategien brauchen konsequente Umsetzung und schnelle Reaktion. Ein MXDR-Partner ergänzt interne Teams, indem er:
Bedrohungen rund um die Uhr über Endpunkte, Identitäten und Cloud hinweg überwacht.
Threat Intelligence operativ nutzt, um reales Gegnerverhalten zu erkennen.
Fachliche menschliche Reaktion neben KI-getriebener Automatisierung bietet.
Die Zusammenarbeit mit einem starken Partner für gemanagte Sicherheit hilft Organisationen, schnellen Bedrohungen voraus zu bleiben, damit CISOs und ihre Teams sich auf größere geschäftliche Prioritäten konzentrieren können.
Mitwirkende
Das Team Advanced Threat Operations (ATO) von Ontinue setzt auf proaktive Erkennung, Analyse und Eindämmung von Bedrohungen, um unseren Kunden die Widerstandsfähigkeit zu geben, die die sich ständig wandelnde Bedrohungslandschaft erfordert.
Besonderer Dank gilt:
Will Bailey – Senior Cyber Defender
Kaan Vartuk – Cyber Advisor
David Reich – Senior Detection Engineer
Adam Bennett – Principal Cyber Defender
Usha Sree Yannapu – Senior Cyber Defender


